


Apple выпустила первые фоновые патчи для iPhone, iPad и macOS

Apple выпустила первые фоновые патчи для iPhone, iPad и macOS

Apple выпустила первые фоновые патчи для iPhone, iPad и macOS

Apple начала разворачивать новый формат небольших фоновых обновлений безопасности для iPhone, iPad и macOS. На этот раз патч закрывает уязвимость в WebKit, движке Safari, из-за которой вредоносный сайт теоретически мог обойти политику Same Origin и получить доступ к данным с другого сайта в рамках той же браузерной сессии.

По сути, речь идёт о более лёгком механизме доставки важных исправлений между обычными крупными обновлениями системы.

Apple объясняет, что такие патчи предназначены для компонентов вроде Safari, WebKit и других системных библиотек, которым иногда нужны быстрые точечные заплатки без ожидания следующего большого релиза. Эта схема поддерживается на устройствах с iOS 26.1, iPadOS 26.1 и macOS 26.1 и новее.


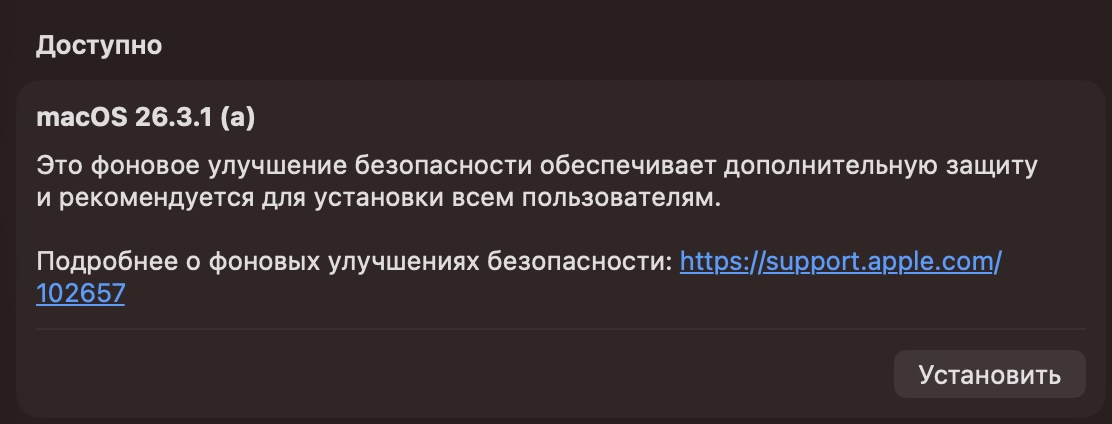
Нынешний набор вышел 17 марта 2026 года и распространяется как версия iOS 26.3.1 (a), iPadOS 26.3.1 (a), macOS 26.3.1 (a) и macOS 26.3.2 (a). В списке исправленных компонентов указан только WebKit. Apple присвоила уязвимости идентификатор CVE-2026-20643 и уточнила, что проблема была связана с ошибкой cross-origin в Navigation API, которую исправили за счёт улучшенной проверки входящих данных.

Для пользователя всё это должно выглядеть заметно проще, чем обычное системное обновление. Apple отдельно пишет, что такие патчи активируются после перезапуска, но при этом не требуют полного «тяжёлого» процесса обновления ОС. На macOS доставленные таким способом апдейты вообще могут начать работать сразу после перезапуска самого браузера, ещё до полной перезагрузки системы.

Найти эту функцию можно в разделе «Конфиденциальность и безопасность»: там есть отдельный пункт «Улучшения безопасности в фоновом режиме». Если его отключить, устройство не будет получать такие патчи до тех пор, пока они не войдут в состав следующего обычного обновления ОС.

Подпишитесь на новости

Подписчики ChatGPT Pro жалуются на блокировки и недоступность архивов чатов

Платная подписка ChatGPT Pro оказалась не страховкой от внезапного отключения. Пользователи жалуются на блокировки без предупреждения, потерю доступа к переписке и обращения в поддержку, которые заканчиваются предложением подать апелляцию.

Один из подписчиков описал свой случай на форуме OpenAI: 7 ноября вместо входа он получил ошибку account_deactivated.

По словам автора, письма с объяснением не было. При этом он участвовал в программе OpenAI для специалистов по кибербезопасности, а вход защищал физическим ключом YubiKey.

Пользователь предположил, что причиной стали подключения к ChatGPT и Codex через VPN-серверы в разных регионах. Подтверждения этой версии нет.

Аккаунт OpenAI Support ответил: индивидуальные апелляции нельзя рассматривать на публичном форуме, нужно воспользоваться официальной формой или справочным центром. Конкретную причину отключения в ответе не назвали.

В другой ветке подписчики сообщают об отклонённых апелляциях либо долгом ожидании ответа. Некоторые утверждают, что вместе с доступом к сервису для них закрылись годы рабочих материалов, исследований и личных записей.

Масштаб проблемы неизвестен, а считать VPN причиной бана пока рановато.

Напомним о схожей истории с Claude. Нейросеть в этом году начала массово блокировать российских пользователей. Им возвращают стоимость оплаченных подписок, однако аккаунты удаляются вместе со всеми данными. Позже баны связали с IP и платежами, но формула блокировок не доказана.

RSS: Новости на портале Anti-Malware.ru