


Apple выпустила первые фоновые патчи для iPhone, iPad и macOS

Apple выпустила первые фоновые патчи для iPhone, iPad и macOS

Apple выпустила первые фоновые патчи для iPhone, iPad и macOS

Apple начала разворачивать новый формат небольших фоновых обновлений безопасности для iPhone, iPad и macOS. На этот раз патч закрывает уязвимость в WebKit, движке Safari, из-за которой вредоносный сайт теоретически мог обойти политику Same Origin и получить доступ к данным с другого сайта в рамках той же браузерной сессии.

По сути, речь идёт о более лёгком механизме доставки важных исправлений между обычными крупными обновлениями системы.

Apple объясняет, что такие патчи предназначены для компонентов вроде Safari, WebKit и других системных библиотек, которым иногда нужны быстрые точечные заплатки без ожидания следующего большого релиза. Эта схема поддерживается на устройствах с iOS 26.1, iPadOS 26.1 и macOS 26.1 и новее.


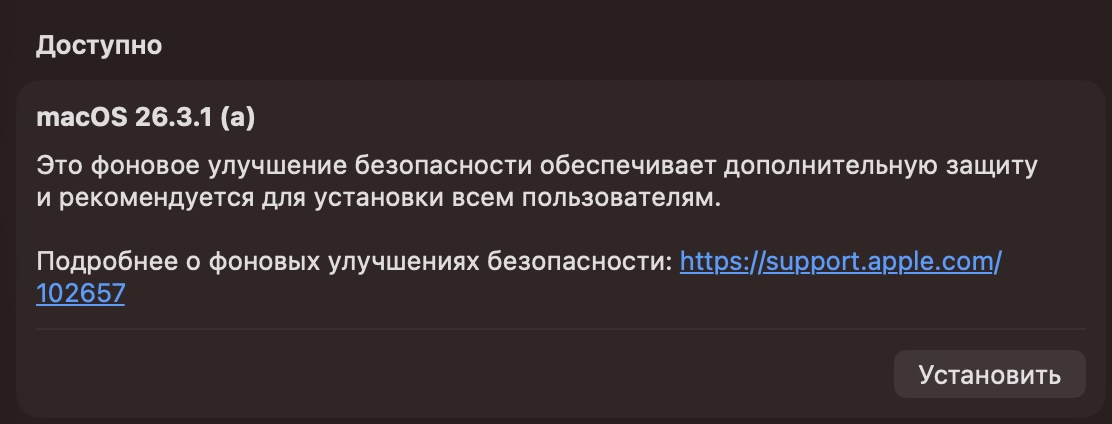
Нынешний набор вышел 17 марта 2026 года и распространяется как версия iOS 26.3.1 (a), iPadOS 26.3.1 (a), macOS 26.3.1 (a) и macOS 26.3.2 (a). В списке исправленных компонентов указан только WebKit. Apple присвоила уязвимости идентификатор CVE-2026-20643 и уточнила, что проблема была связана с ошибкой cross-origin в Navigation API, которую исправили за счёт улучшенной проверки входящих данных.

Для пользователя всё это должно выглядеть заметно проще, чем обычное системное обновление. Apple отдельно пишет, что такие патчи активируются после перезапуска, но при этом не требуют полного «тяжёлого» процесса обновления ОС. На macOS доставленные таким способом апдейты вообще могут начать работать сразу после перезапуска самого браузера, ещё до полной перезагрузки системы.

Найти эту функцию можно в разделе «Конфиденциальность и безопасность»: там есть отдельный пункт «Улучшения безопасности в фоновом режиме». Если его отключить, устройство не будет получать такие патчи до тех пор, пока они не войдут в состав следующего обычного обновления ОС.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru