


Apple выпустила первые фоновые патчи для iPhone, iPad и macOS

Apple выпустила первые фоновые патчи для iPhone, iPad и macOS

Apple выпустила первые фоновые патчи для iPhone, iPad и macOS

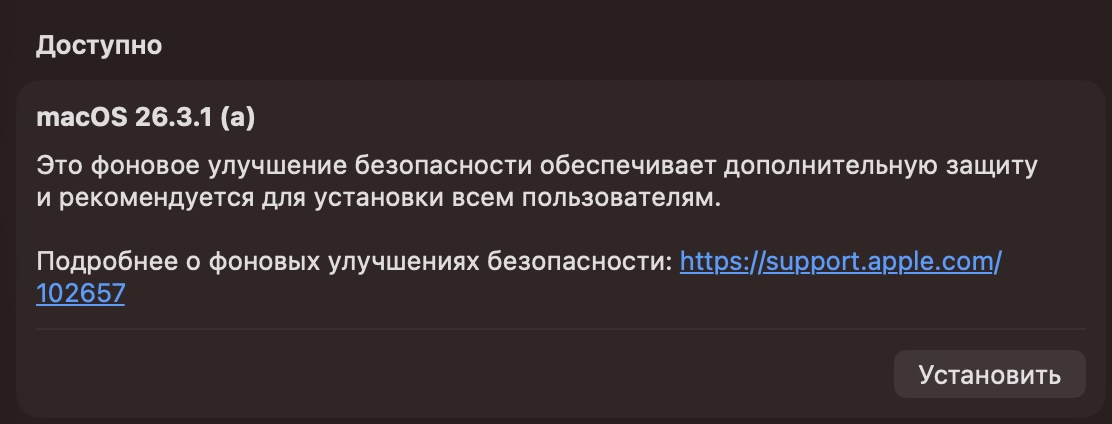
Apple начала разворачивать новый формат небольших фоновых обновлений безопасности для iPhone, iPad и macOS. На этот раз патч закрывает уязвимость в WebKit, движке Safari, из-за которой вредоносный сайт теоретически мог обойти политику Same Origin и получить доступ к данным с другого сайта в рамках той же браузерной сессии.

По сути, речь идёт о более лёгком механизме доставки важных исправлений между обычными крупными обновлениями системы.

Apple объясняет, что такие патчи предназначены для компонентов вроде Safari, WebKit и других системных библиотек, которым иногда нужны быстрые точечные заплатки без ожидания следующего большого релиза. Эта схема поддерживается на устройствах с iOS 26.1, iPadOS 26.1 и macOS 26.1 и новее.


Нынешний набор вышел 17 марта 2026 года и распространяется как версия iOS 26.3.1 (a), iPadOS 26.3.1 (a), macOS 26.3.1 (a) и macOS 26.3.2 (a). В списке исправленных компонентов указан только WebKit. Apple присвоила уязвимости идентификатор CVE-2026-20643 и уточнила, что проблема была связана с ошибкой cross-origin в Navigation API, которую исправили за счёт улучшенной проверки входящих данных.

Для пользователя всё это должно выглядеть заметно проще, чем обычное системное обновление. Apple отдельно пишет, что такие патчи активируются после перезапуска, но при этом не требуют полного «тяжёлого» процесса обновления ОС. На macOS доставленные таким способом апдейты вообще могут начать работать сразу после перезапуска самого браузера, ещё до полной перезагрузки системы.

Найти эту функцию можно в разделе «Конфиденциальность и безопасность»: там есть отдельный пункт «Улучшения безопасности в фоновом режиме». Если его отключить, устройство не будет получать такие патчи до тех пор, пока они не войдут в состав следующего обычного обновления ОС.

Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru