


Действующая в России кибергруппа Head Mare обновила Windows-бэкдор

Действующая в России кибергруппа Head Mare обновила Windows-бэкдор

Действующая в России кибергруппа Head Mare обновила Windows-бэкдор

В этом месяце хактивисты Head Mare провели еще одну вредоносную рассылку с прицелом на российские организации. При разборе атак эксперты «Лаборатории Касперского» обнаружили новый вариант трояна PhantomCore.

В предыдущей серии имейл-атак, тоже февральских, группировка Head Mare пыталась заселить в российские корпоративные сети схожий Windows-бэкдор PhantomHeart.

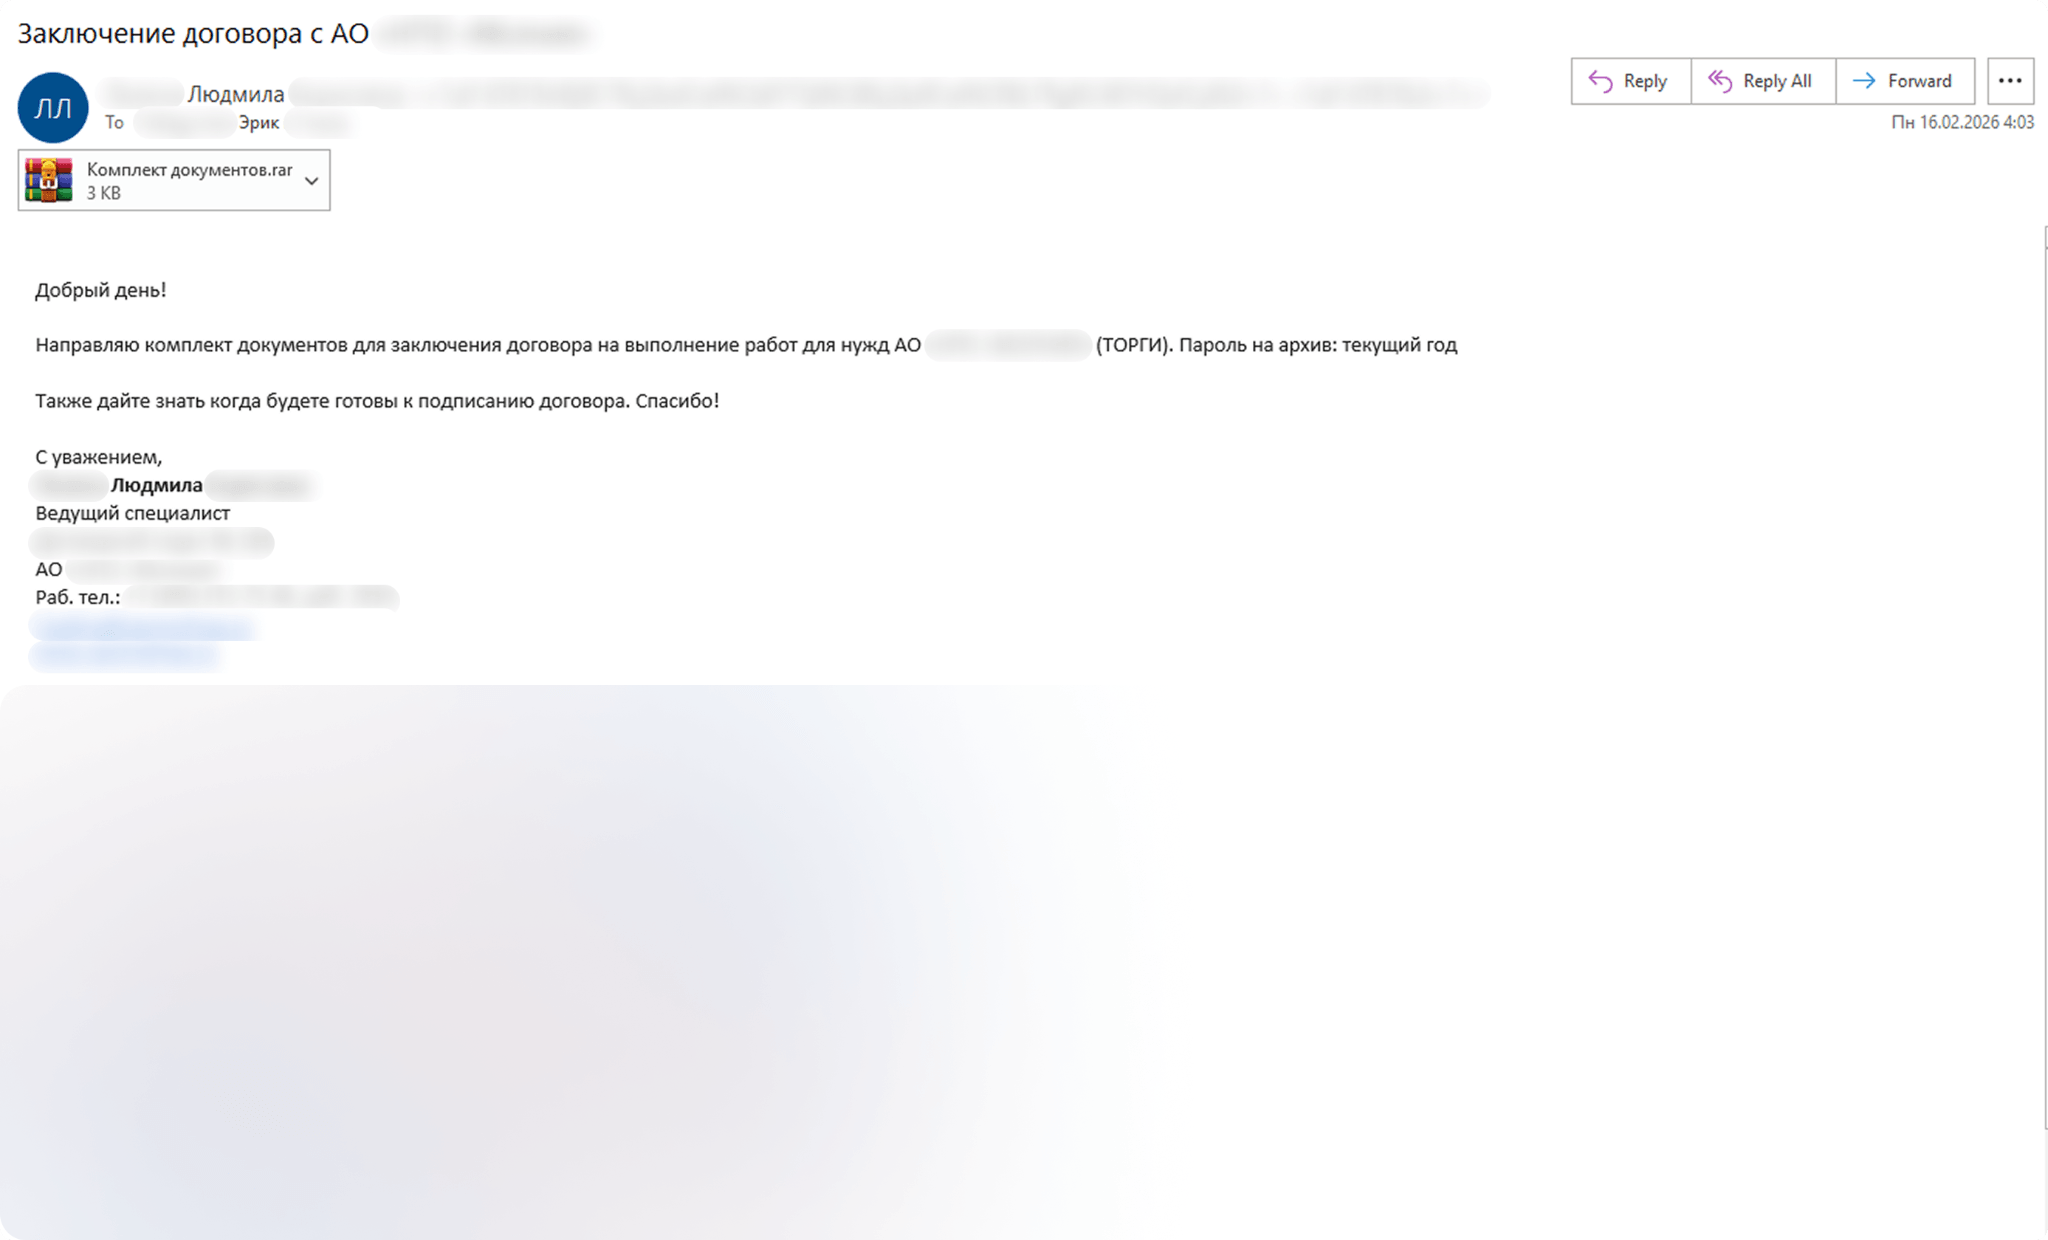
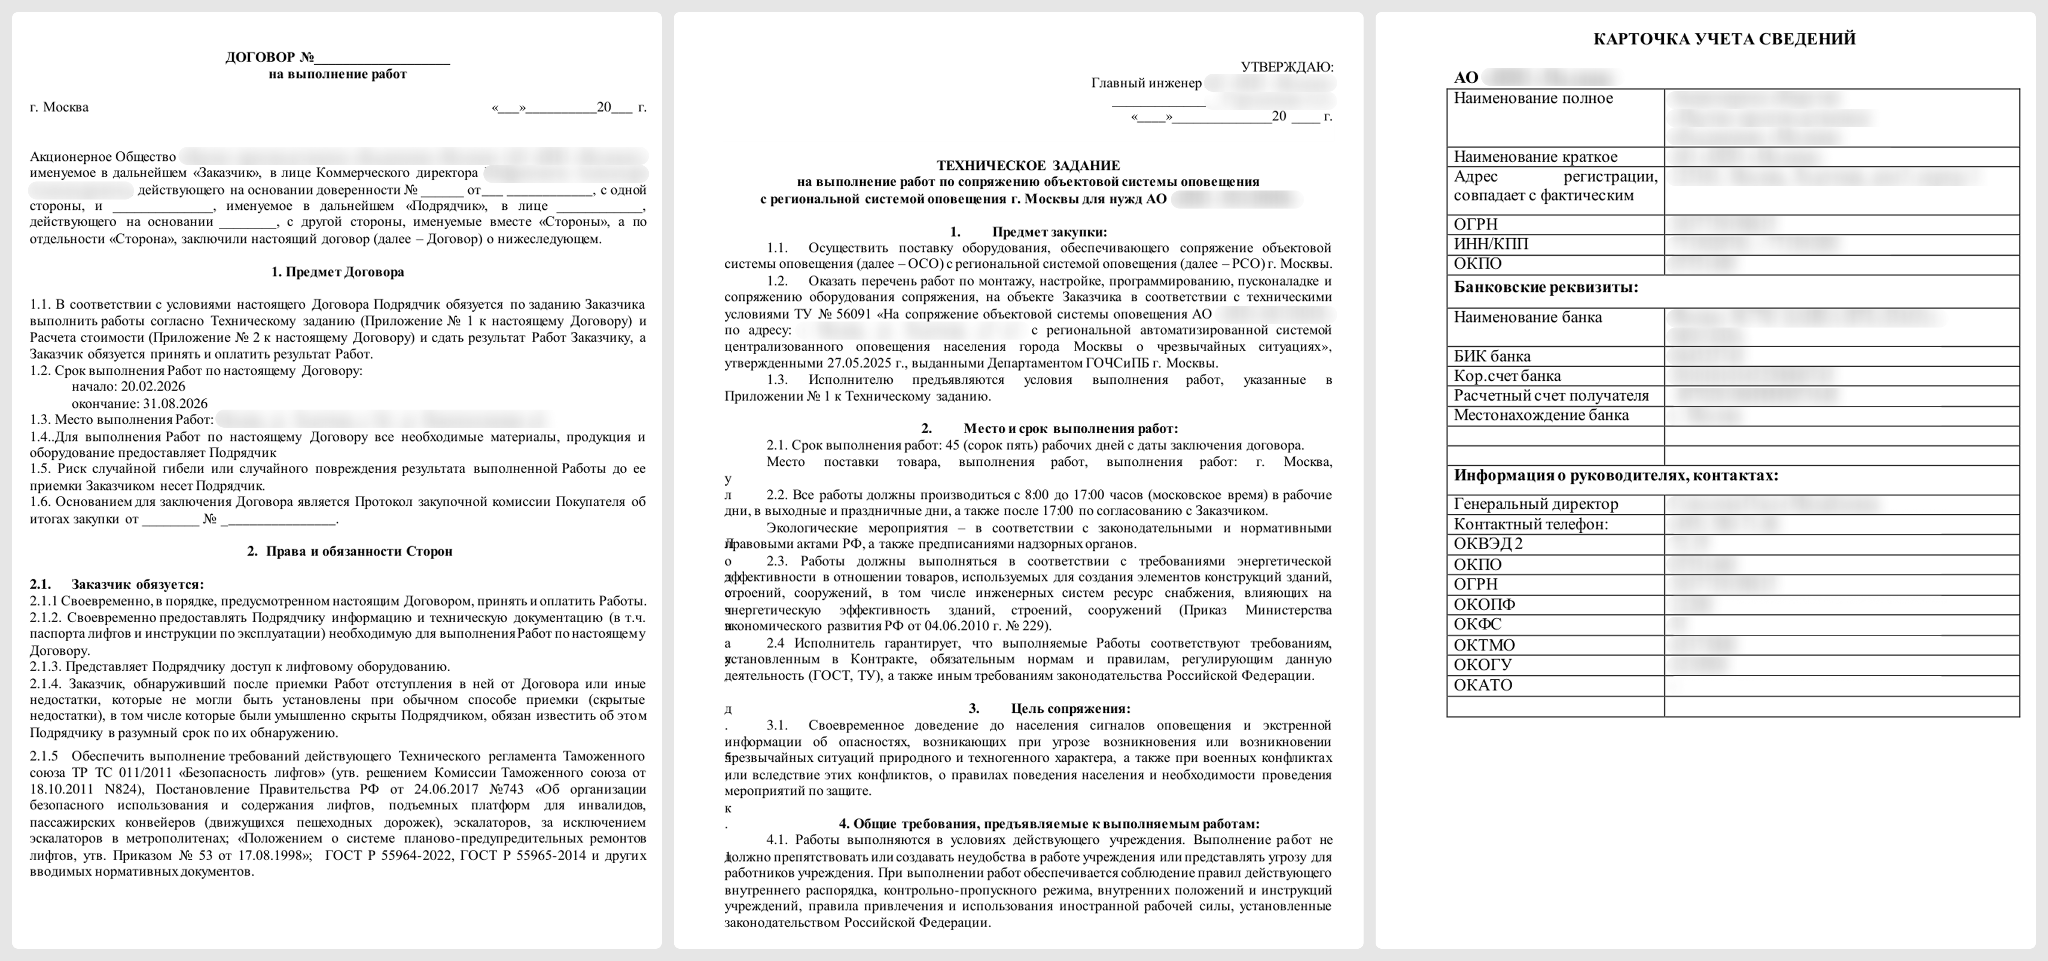
Новые письма-ловушки злоумышленники рассылали от имени некоего НИИ, предлагая его услуги в качестве подрядчика. Вложенный архив под паролем содержал несколько файлов с двойным расширением .pdf.lnk.


При запуске эти ярлыки действуют одинаково: автоматически скачивают с внешнего сервера документы-приманки и файл USOCachedData.txt. Загрузчики различаются лишь ссылками, по которым они работают.


Невинный на вид USOCachedData.txt на самом деле скрывает DLL обновленного PhantomCore. Анализ образца (результат VirusTotal на 23 февраля — 34/72) показал, что новобранец написан на C++, строки кода зашифрованы путем побайтового XOR, а основной задачей трояна является обеспечение удаленного доступа к консоли в зараженной системе.

При подключении к C2-серверу вредонос отправляет два POST-запроса с данными жертвы для регистрации и ожидает команд. В ответ он получает координаты архива с TemplateMaintenanceHost.exe — модулем для создания туннеля, который оседает в папке %AppData% и обживается через создание нового запланированного задания.

Написанный на Go компонент TemplateMaintenanceHost.exe отвечает за запуск утилиты ssh.exe, которая может работать как SOCKS5-прокси и по дефолту включена в состав новейших Windows. Итоговый туннель открывает злоумышленникам возможность подключаться к другим машинам в той же локальной сети.

По данным Kaspersky, новые поддельные письма Head Mare были разосланы на адреса сотен сотрудников российских госучреждений, финансовых институтов, промышленных предприятий и логистических компаний.

Яндекс с нуля обучил полностью суверенную языковую модель

Яндекс представил Alice AI Foundation LLM — базовую версию новой языковой модели, полностью обученной с нуля. Компания самостоятельно собрала корпус, выбрала архитектуру и гиперпараметры, не используя готовые зарубежные модели.

Как сообщают «Ведомости», Alice AI Foundation содержит 80 млрд параметров и обучена на 18 трлн токенов. Благодаря архитектуре Mixture of Experts при обработке каждого токена активируются только 3 млрд параметров — весь 80-миллиардный коллектив одновременно будить не приходится. Контекстное окно достигает 262 144 токенов.

По внутренним тестам Яндекса, модель делит лидерство с Qwen3.5-35B-A3B-Base на задачах AIME 2026 и превосходит Nemotron-3-Super-120B-A12B-Base в ряде тестов на программирование, используя в четыре раза меньше активных параметров. В русскоязычных фактологических заданиях она также обошла более крупную DeepSeek-V4-Flash-Base с 284 млрд параметров. Впрочем, результаты получены на инфраструктуре самой компании и ещё нуждаются в независимой проверке.

Для оценки знаний, актуальных русскоязычной аудитории, Яндекс разработал бенчмарки WikiWebFacts и HardMultiQA. Первый проверяет знание дат, событий, определений и персоналий, второй — умение работать со сложными вопросами из медицины, права, ИТ и искусства. Наборы заданий, эталонные ответы и протоколы оценки опубликованы вместе с моделью.

Инженеры также переработали оптимизатор, совместив обмен данными между видеокартами с вычислениями и примерно вдвое ускорив шаги оптимизации. Каскад классификаторов сократил затраты на отбор обучающих документов в десятки раз, сохранив около 95% полезных материалов.

Веса, технические материалы и бенчмарки уже доступны на Hugging Face под Apache 2.0. Но это претрейн, а не готовый чат-бот: перед внедрением модель придётся дообучить и настроить. В будущем она станет полигоном для единой рассуждающей модели и ИИ-агентов «Алисы».

Яндекс называет разработку полностью суверенной, однако официальный порядок присвоения такого статуса в России заработает только в марте 2027 года.

RSS: Новости на портале Anti-Malware.ru