


Действующая в России кибергруппа Head Mare обновила Windows-бэкдор

Действующая в России кибергруппа Head Mare обновила Windows-бэкдор

Действующая в России кибергруппа Head Mare обновила Windows-бэкдор

В этом месяце хактивисты Head Mare провели еще одну вредоносную рассылку с прицелом на российские организации. При разборе атак эксперты «Лаборатории Касперского» обнаружили новый вариант трояна PhantomCore.

В предыдущей серии имейл-атак, тоже февральских, группировка Head Mare пыталась заселить в российские корпоративные сети схожий Windows-бэкдор PhantomHeart.

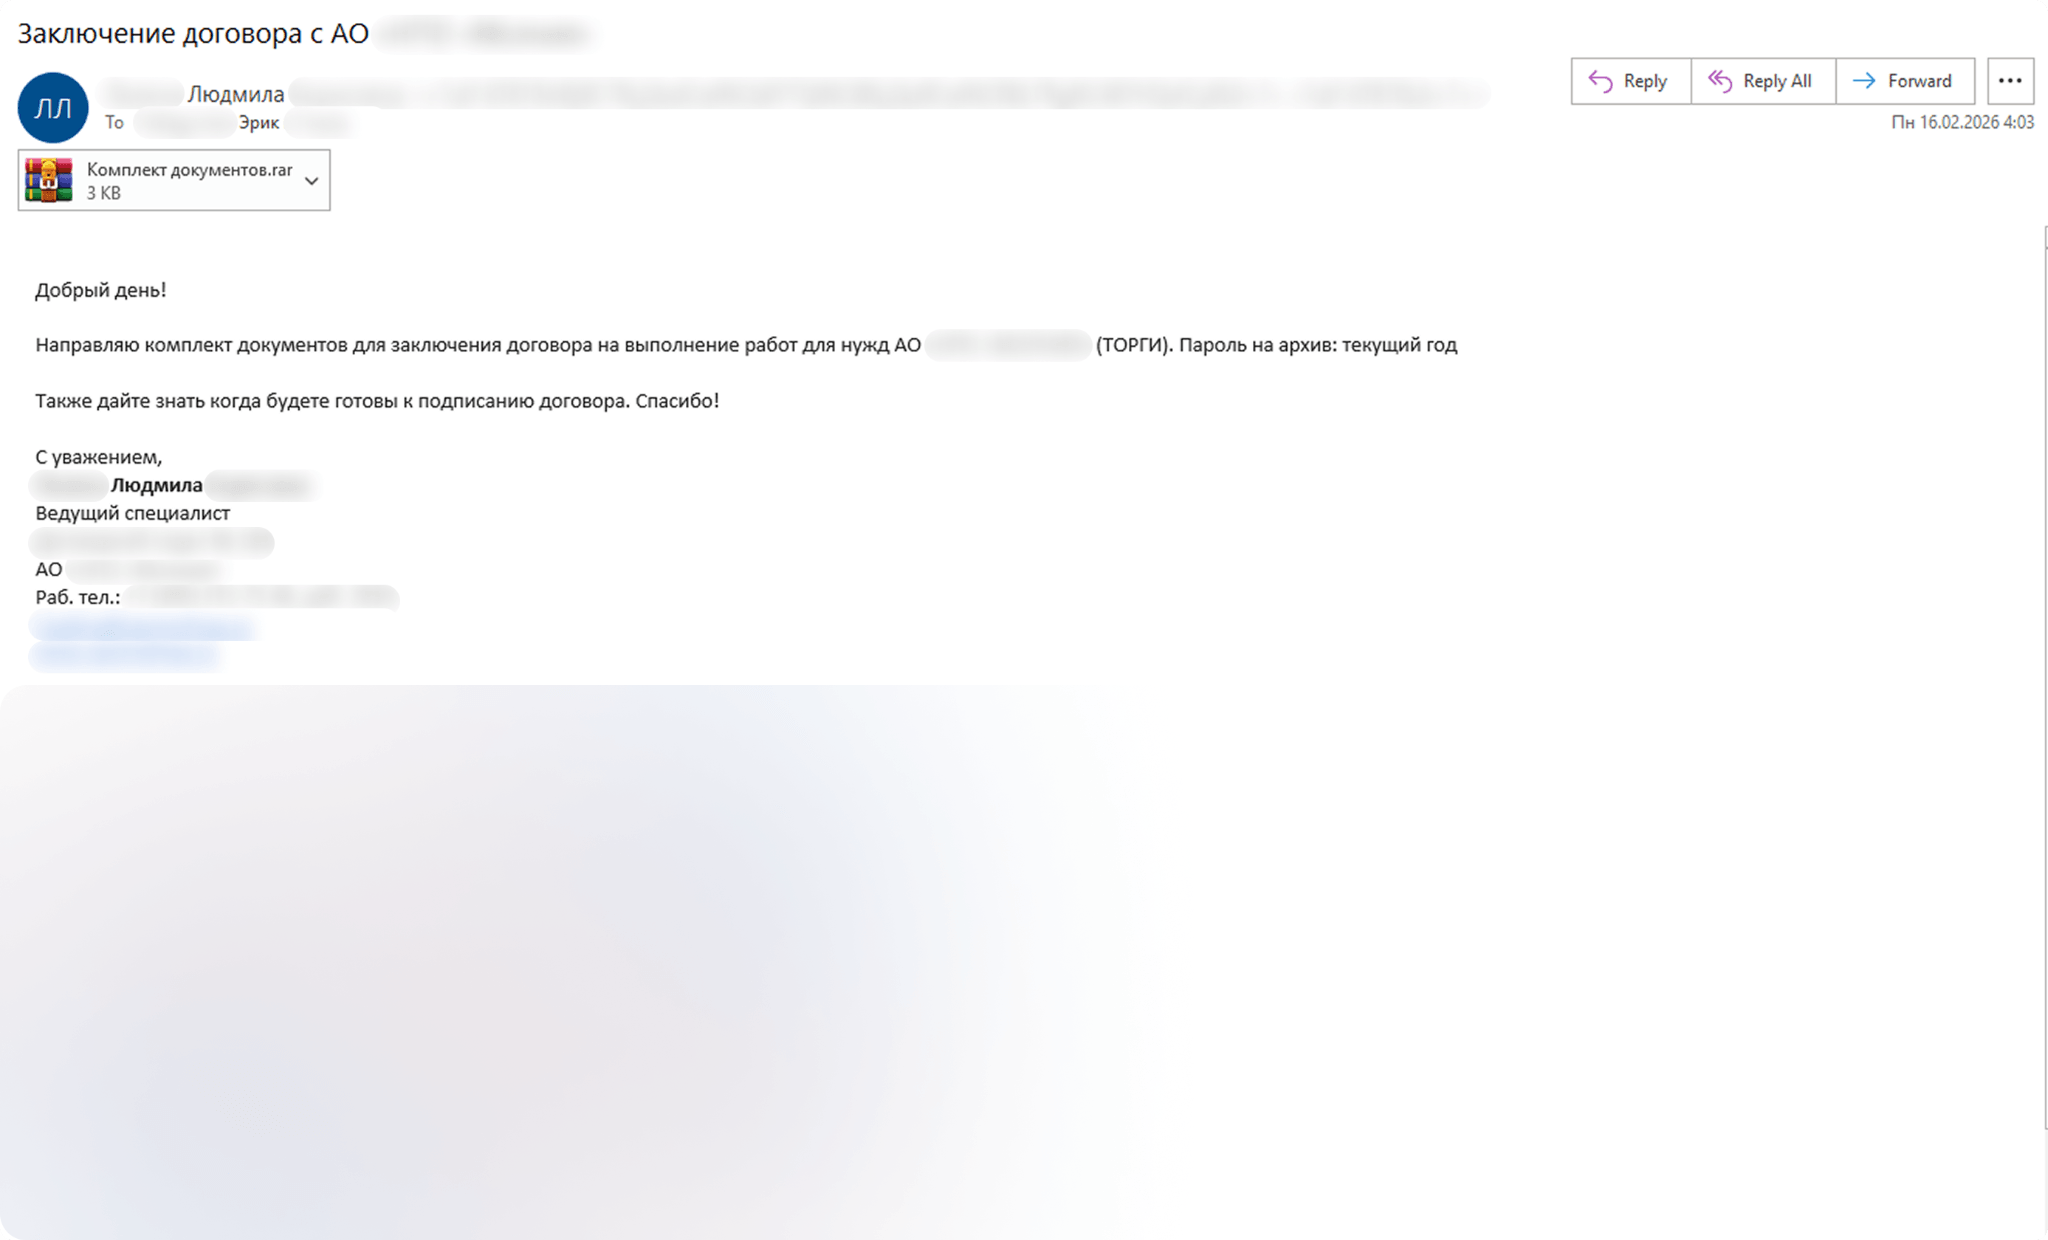
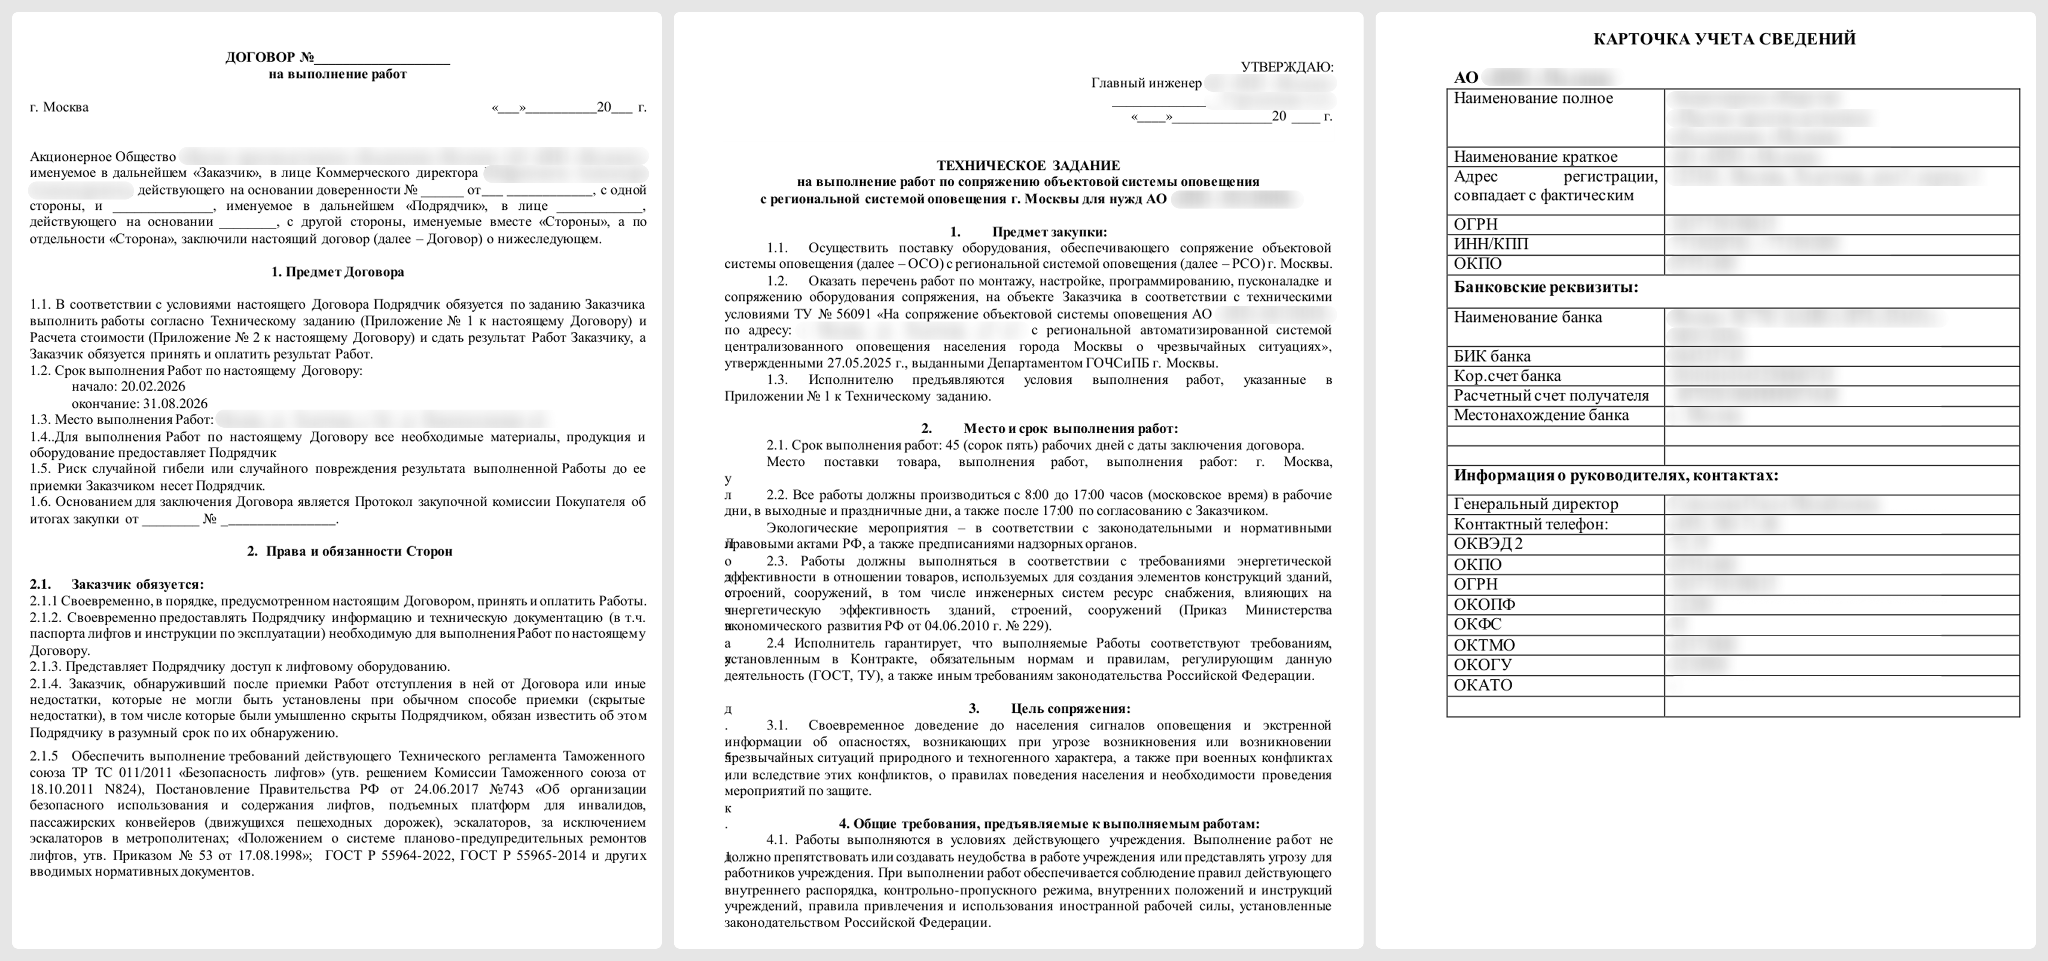
Новые письма-ловушки злоумышленники рассылали от имени некоего НИИ, предлагая его услуги в качестве подрядчика. Вложенный архив под паролем содержал несколько файлов с двойным расширением .pdf.lnk.


При запуске эти ярлыки действуют одинаково: автоматически скачивают с внешнего сервера документы-приманки и файл USOCachedData.txt. Загрузчики различаются лишь ссылками, по которым они работают.


Невинный на вид USOCachedData.txt на самом деле скрывает DLL обновленного PhantomCore. Анализ образца (результат VirusTotal на 23 февраля — 34/72) показал, что новобранец написан на C++, строки кода зашифрованы путем побайтового XOR, а основной задачей трояна является обеспечение удаленного доступа к консоли в зараженной системе.

При подключении к C2-серверу вредонос отправляет два POST-запроса с данными жертвы для регистрации и ожидает команд. В ответ он получает координаты архива с TemplateMaintenanceHost.exe — модулем для создания туннеля, который оседает в папке %AppData% и обживается через создание нового запланированного задания.

Написанный на Go компонент TemplateMaintenanceHost.exe отвечает за запуск утилиты ssh.exe, которая может работать как SOCKS5-прокси и по дефолту включена в состав новейших Windows. Итоговый туннель открывает злоумышленникам возможность подключаться к другим машинам в той же локальной сети.

По данным Kaspersky, новые поддельные письма Head Mare были разосланы на адреса сотен сотрудников российских госучреждений, финансовых институтов, промышленных предприятий и логистических компаний.

WMX подарит год защиты от ботов покупателям ПроWAF

Российский ИБ-вендор WMX решил ударить по ботам рублём, а точнее — отсутствием дополнительной платы. Компания запустила акцию «Год защиты от ботов — в подарок»: при покупке межсетевого экрана уровня приложений ПроWAF на срок от одного года клиенты получат модуль SmartBot Protection на 12 месяцев.

Предложение появилось не на пустом месте. По данным WMX, за последний год активность вредоносных ботов выросла более чем вдвое.

Причём автоматизация теперь используется не только для массового сканирования и поиска уязвимостей. Злоумышленники прощупывают пороги срабатывания защитных систем, собирают сведения об инфраструктуре и подбирают способы обойти фильтры при следующих атаках.

Порог входа тоже снижается. LLM-сервисы, готовые скрипты и доступные инструменты автоматизации позволяют собирать ботов быстрее и дешевле. Сами боты при этом научились убедительнее изображать людей: воспроизводить пользовательское поведение, работать через браузеры и не ломиться на сайт тысячами одинаковых запросов.

SmartBot Protection анализирует признаки автоматизированной активности, браузерное окружение и поведение посетителей. Модуль должен распознавать как массовые бот-атаки, так и более аккуратные сценарии: сбор данных, разведку, накрутку запросов и злоупотребление функциями веб-сервисов.

Акция действует до 31 декабря 2026 года. Для участия необходимо оставить заявку на сайте WMX или обратиться к представителям компании по электронной почте marketing@wmx.pro. После консультации клиенту подберут тариф ПроWAF и подключат антибот-модуль.

Условие простое: лицензия ПроWAF минимум на год — SmartBot Protection без отдельной платы на те же 12 месяцев.

Реклама, 18+. ООО «Вебмониторэкс» ИНН 7735194651
ERID: 2VfnxvN9Vmn

RSS: Новости на портале Anti-Malware.ru