


Т-Инвестиции вновь в AppStore — как Active Lab, спешите скачать

Т-Инвестиции вновь в AppStore — как Active Lab, спешите скачать

Т-Инвестиции вновь в AppStore — как Active Lab, спешите скачать

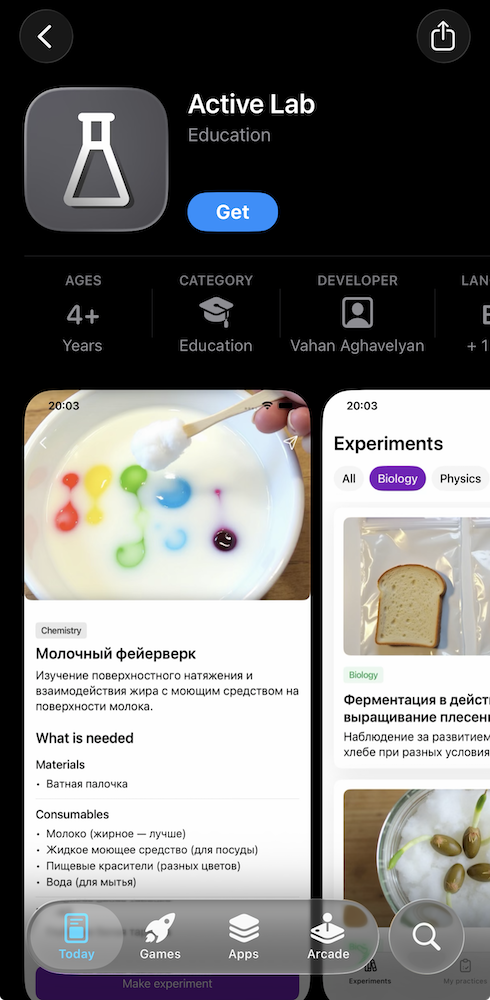
Мобильное приложение «Т-Инвестиции» вернулось в магазин Apple в новой версии и под другим именем — Active Lab. Пользователям банковского сервиса стоит поторопиться: возможность обновления через AppStore могут закрыть в любую минуту.

Практика показывает, что подобные партизанские действия со стороны подсанкционных банков официальный магазин приложений для iPhone исправно отслеживает и пресекает в считаные дни и даже часы.

Согласно анонсу Т-банка, в замаскированном варианте «Т-Инвестиций» реализованы следующие новшества:

  • добавлен режим активной торговли, облегчающий использование сервиса во время поездок;
  • повышено удобство работы с облигациями — заявки можно выставлять в процентах от номинала, график теперь учитывает погашения для выпусков с амортизацией;
  • обновлена форма заявки, повышено удобство управления заявками;
  • упорядочен раздел «Мультипликаторы»;
  • для удобства торговли фьючерсами добавлен экран максимальных плеч и вариационной маржи;
  • повышено удобство использования соцсети «Пульс».

Напомним, Apple и Google удалили мобильные приложения Т-банка из каталогов вскоре после того, как США включили его в санкционный список. Чтобы вернуть их туда, российской кредитно-финансовой организации приходится прибегать к маскировке; такие ухищрения помогают, но ненадолго.


Отсутствие подсанкционных банков в официальных магазинах мобильных приложений привело к появлению потенциально опасных клонов, которые мошенникам иногда удается протащить в App Store и Google Play. Банки обычно предупреждают россиян о фальшивках, а для владельцев iPhone организовали службу помощи в установке обновлений.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru