


Какая Nyash! Windows-вымогатель только пугает, не шифруя файлы

Какая Nyash! Windows-вымогатель только пугает, не шифруя файлы

Какая Nyash! Windows-вымогатель только пугает, не шифруя файлы

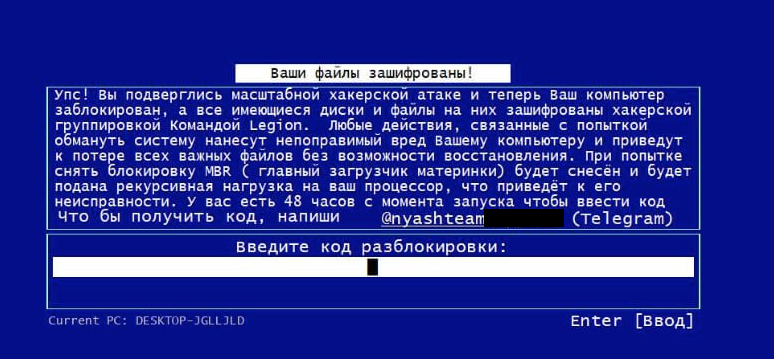
В конце прошлого года специалисты F6 обнаружили нового Windows-зловреда, выводящего на экран требование выкупа за расшифровку файлов. Анализ показал, что это тривиальный блокировщик, замаскированный под более опасную угрозу.

Вредонос препятствует закрытию активного окна, вызову диспетчера задач, перезагрузке ОС через перехват нажатия горячих клавиш.

Он также умеет определять свой запуск в виртуальных средах / песочницах и вносить изменения в реестр для закрепления в системе. Функции шифрования данных у вымогателя-блокера отсутствуют.

В создаваемой им записке (info-Locker.txt) упомянуто имя автора атаки — некая «Команда Legion». Для получения спасительного кода жертве предлагается воспользоваться телеграм-контактом @nyashteam***.

Имя NyashTeam известно ИБ-сообществу с 2022 года. Данная группировка занимается продажей зловредов по модели MaaS (malware-as-a-service, «вредонос как услуга») и предоставляет клиентам хостинг админ-панелей, в основном в зоне RU.


Код разблокировки создается на основе ID зараженной машины, генерируемого зловредом, и времени его запуска. После правильного ввода вредонос удаляет себя из автостарта и завершает работу.

Как оказалось, обнаруженный блокировщик не так уж нов. Злоумышленники используют его в атаках как минимум с 2022 года, изменяя лишь авторство и телеграм-контакт в вымогательской записке.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru