


Какая Nyash! Windows-вымогатель только пугает, не шифруя файлы

Какая Nyash! Windows-вымогатель только пугает, не шифруя файлы

Какая Nyash! Windows-вымогатель только пугает, не шифруя файлы

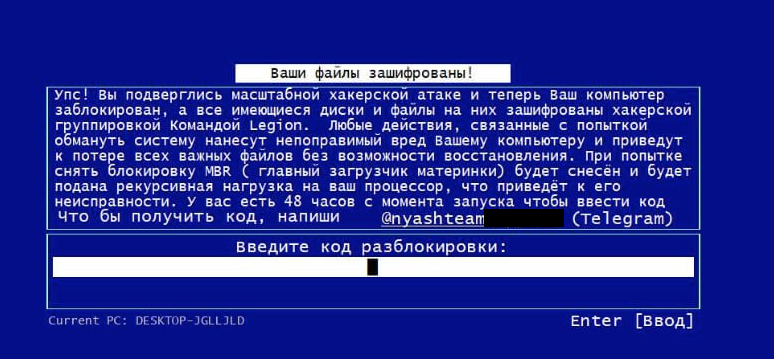
В конце прошлого года специалисты F6 обнаружили нового Windows-зловреда, выводящего на экран требование выкупа за расшифровку файлов. Анализ показал, что это тривиальный блокировщик, замаскированный под более опасную угрозу.

Вредонос препятствует закрытию активного окна, вызову диспетчера задач, перезагрузке ОС через перехват нажатия горячих клавиш.

Он также умеет определять свой запуск в виртуальных средах / песочницах и вносить изменения в реестр для закрепления в системе. Функции шифрования данных у вымогателя-блокера отсутствуют.

В создаваемой им записке (info-Locker.txt) упомянуто имя автора атаки — некая «Команда Legion». Для получения спасительного кода жертве предлагается воспользоваться телеграм-контактом @nyashteam***.

Имя NyashTeam известно ИБ-сообществу с 2022 года. Данная группировка занимается продажей зловредов по модели MaaS (malware-as-a-service, «вредонос как услуга») и предоставляет клиентам хостинг админ-панелей, в основном в зоне RU.


Код разблокировки создается на основе ID зараженной машины, генерируемого зловредом, и времени его запуска. После правильного ввода вредонос удаляет себя из автостарта и завершает работу.

Как оказалось, обнаруженный блокировщик не так уж нов. Злоумышленники используют его в атаках как минимум с 2022 года, изменяя лишь авторство и телеграм-контакт в вымогательской записке.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru