


Уязвимость WinRAR стала массовым орудием киберпреступников

Уязвимость WinRAR стала массовым орудием киберпреступников

Уязвимость WinRAR стала массовым орудием киберпреступников

Уязвимость в WinRAR, о которой стало известно ещё летом, оказалась куда популярнее, чем ожидалось. По данным Google Threat Intelligence Group (GTIG), брешь активно используют сразу несколько группировок — от государственных APT до обычных киберпреступников, работающих «за процент».

Речь идёт о серьёзной ошибке класса path traversal (выход за пределы рабочего каталога) под идентификатором CVE-2025-8088, связанной с механизмом Alternate Data Streams (ADS) в Windows.

С её помощью злоумышленники могут незаметно записывать вредоносные файлы в произвольные каталоги системы — например, в папку автозагрузки, обеспечивая себе устойчивость после перезагрузки компьютера.

Изначально уязвимость обнаружили исследователи ESET. В начале августа 2025 года они сообщили о соответствующих кибератаках группировки RomCom. Однако свежий отчёт Google показывает: эксплуатация началась ещё 18 июля 2025 года и продолжается до сих пор, причём сразу несколькими типами атакующих.

Схема атаки обычно выглядит так: в архиве WinRAR прячется безобидный файл-приманка — например, PDF-документ. При этом внутри того же архива через ADS скрываются дополнительные данные, включая вредоносную нагрузку.

Пользователь открывает «документ», а WinRAR в фоновом режиме извлекает скрытый файл с обходом путей и сохраняет его в нужное атакующему место. Часто это LNK, HTA, BAT, CMD или скрипты, которые запускаются при входе в систему.

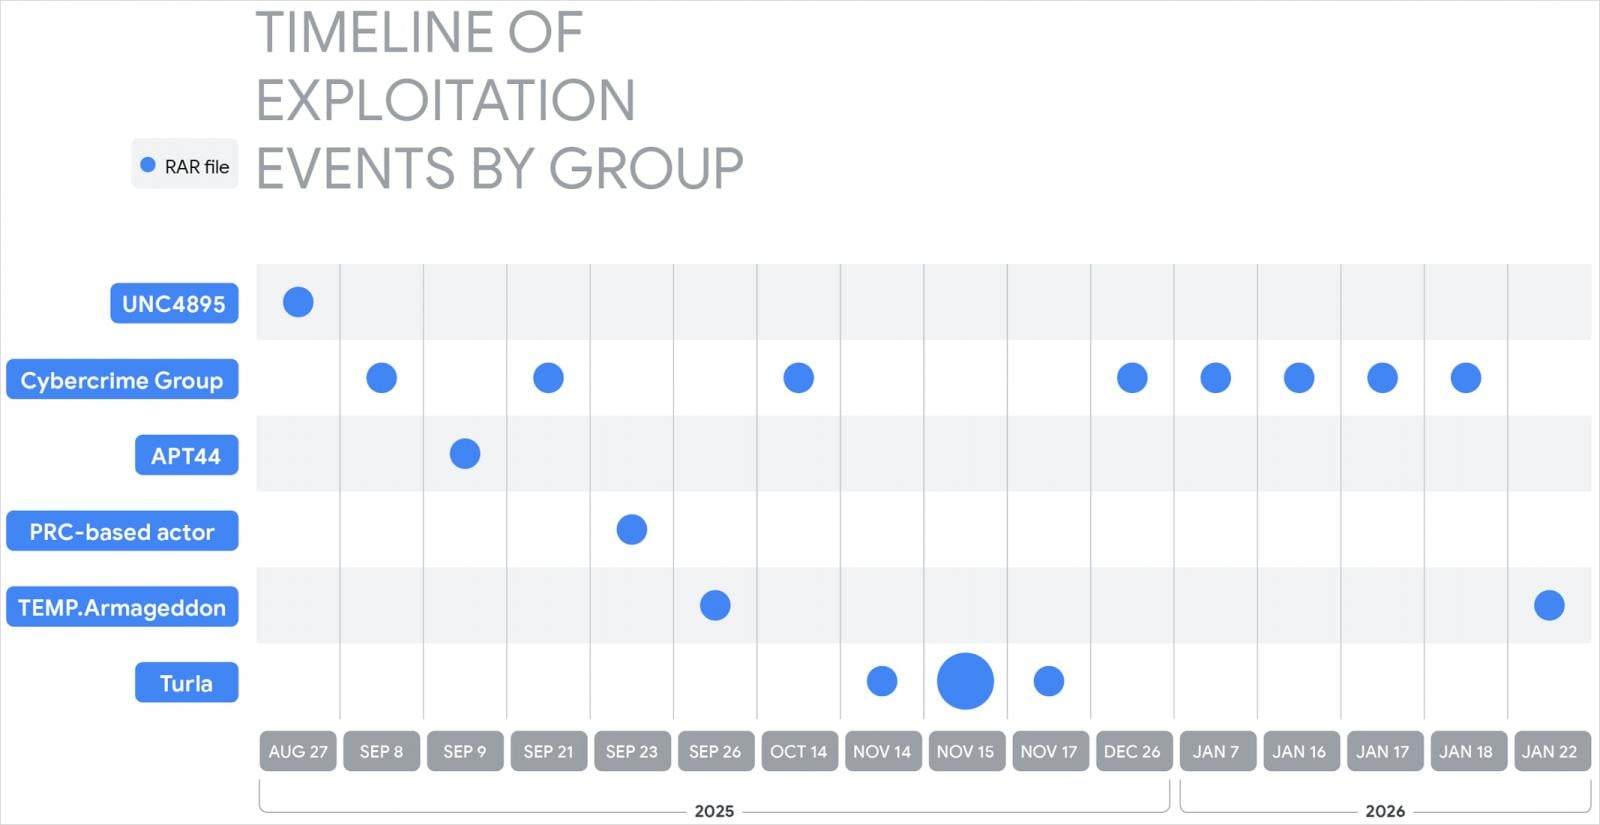
Среди правительственных кибергрупп, замеченных Google за эксплуатацией CVE-2025-8088, — целый «звёздный состав»:

  1. UNC4895 (RomCom/CIGAR) рассылала фишинговые письма украинским военным и доставляла загрузчик NESTPACKER (Snipbot).
  2. APT44 (FROZENBARENTS) использовала вредоносные ярлыки и украиноязычные приманки для загрузки дополнительных компонентов.
  3. TEMP.Armageddon (CARPATHIAN) до сих пор применяет HTA-загрузчики, оседающие в автозапуске.
  4. Turla (SUMMIT) распространяла свой набор инструментов STOCKSTAY, маскируя атаки под материалы для ВСУ.

Также зафиксированы китайские группировки, которые применяли эксплойт для доставки POISONIVY через BAT-файлы.

Но на этом всё не заканчивается. GTIG отмечает, что уязвимость активно используют и финансово мотивированные злоумышленники. Через WinRAR они распространяют популярные трояны и стилеры — XWorm, AsyncRAT, бэкдоры под управлением Telegram-ботов, а также вредоносные расширения для браузера Chrome, ориентированные на банковские данные.

По оценке Google, большинство атакующих не писали эксплойт сами, а просто купили готовое решение у специализированных продавцов. Один из таких поставщиков, известный под псевдонимом «zeroplayer», рекламировал рабочий эксплойт для WinRAR ещё летом.

Причём это далеко не единственный его «товар»: ранее он предлагал 0-day для Microsoft Office, удалённое выполнение кода в корпоративных VPN, локальное повышение привилегий в Windows и даже обходы средств защиты — по ценам от 80 до 300 тысяч долларов.

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru