


Уязвимость WinRAR стала массовым орудием киберпреступников

Уязвимость WinRAR стала массовым орудием киберпреступников

Уязвимость WinRAR стала массовым орудием киберпреступников

Уязвимость в WinRAR, о которой стало известно ещё летом, оказалась куда популярнее, чем ожидалось. По данным Google Threat Intelligence Group (GTIG), брешь активно используют сразу несколько группировок — от государственных APT до обычных киберпреступников, работающих «за процент».

Речь идёт о серьёзной ошибке класса path traversal (выход за пределы рабочего каталога) под идентификатором CVE-2025-8088, связанной с механизмом Alternate Data Streams (ADS) в Windows.

С её помощью злоумышленники могут незаметно записывать вредоносные файлы в произвольные каталоги системы — например, в папку автозагрузки, обеспечивая себе устойчивость после перезагрузки компьютера.

Изначально уязвимость обнаружили исследователи ESET. В начале августа 2025 года они сообщили о соответствующих кибератаках группировки RomCom. Однако свежий отчёт Google показывает: эксплуатация началась ещё 18 июля 2025 года и продолжается до сих пор, причём сразу несколькими типами атакующих.

Схема атаки обычно выглядит так: в архиве WinRAR прячется безобидный файл-приманка — например, PDF-документ. При этом внутри того же архива через ADS скрываются дополнительные данные, включая вредоносную нагрузку.

Пользователь открывает «документ», а WinRAR в фоновом режиме извлекает скрытый файл с обходом путей и сохраняет его в нужное атакующему место. Часто это LNK, HTA, BAT, CMD или скрипты, которые запускаются при входе в систему.

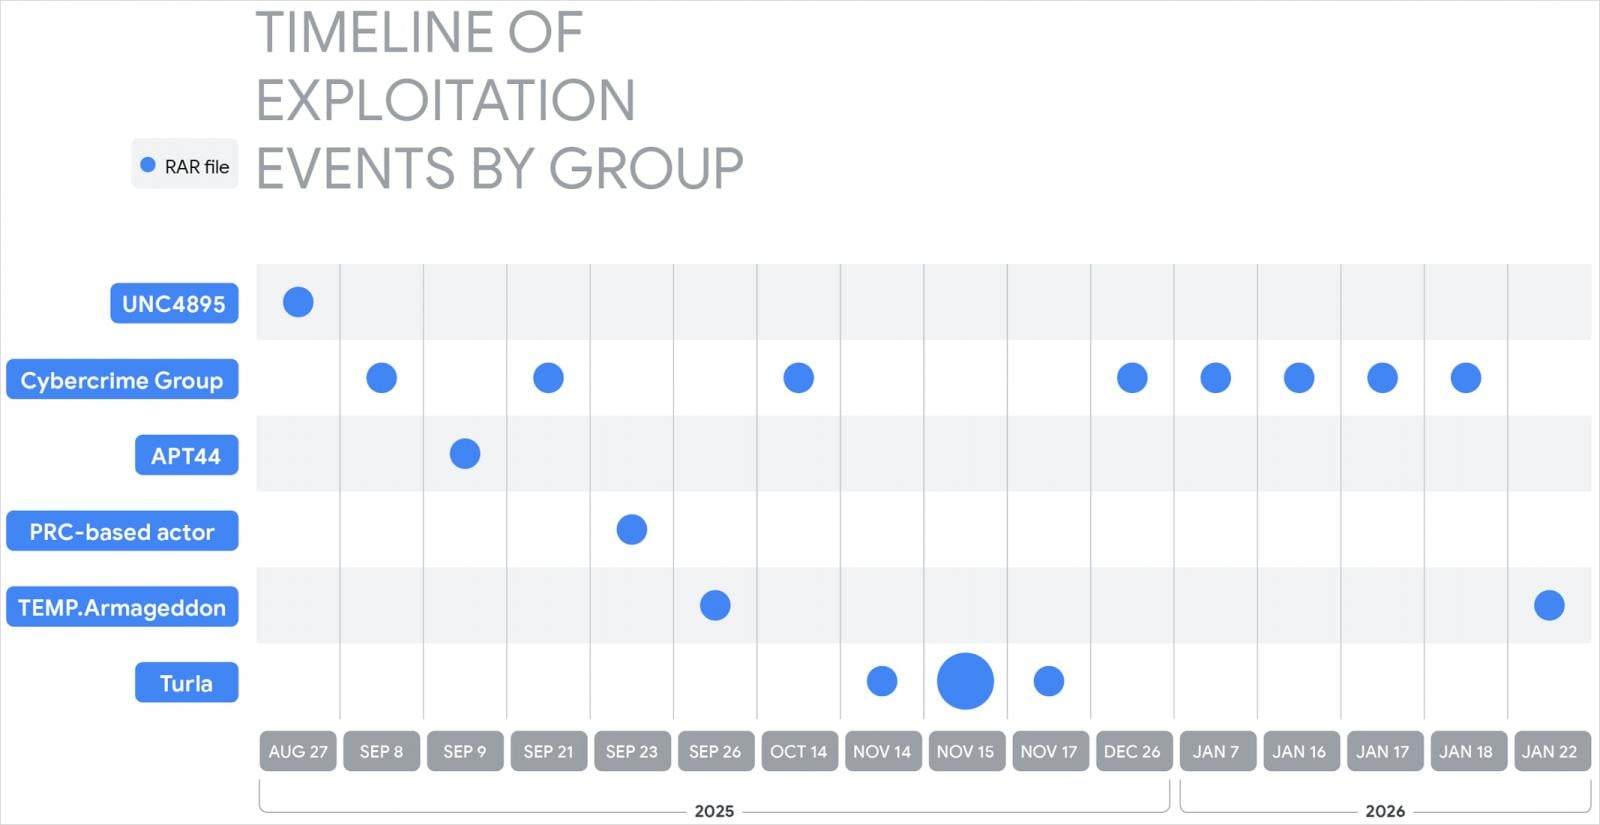
Среди правительственных кибергрупп, замеченных Google за эксплуатацией CVE-2025-8088, — целый «звёздный состав»:

  1. UNC4895 (RomCom/CIGAR) рассылала фишинговые письма украинским военным и доставляла загрузчик NESTPACKER (Snipbot).
  2. APT44 (FROZENBARENTS) использовала вредоносные ярлыки и украиноязычные приманки для загрузки дополнительных компонентов.
  3. TEMP.Armageddon (CARPATHIAN) до сих пор применяет HTA-загрузчики, оседающие в автозапуске.
  4. Turla (SUMMIT) распространяла свой набор инструментов STOCKSTAY, маскируя атаки под материалы для ВСУ.

Также зафиксированы китайские группировки, которые применяли эксплойт для доставки POISONIVY через BAT-файлы.

Но на этом всё не заканчивается. GTIG отмечает, что уязвимость активно используют и финансово мотивированные злоумышленники. Через WinRAR они распространяют популярные трояны и стилеры — XWorm, AsyncRAT, бэкдоры под управлением Telegram-ботов, а также вредоносные расширения для браузера Chrome, ориентированные на банковские данные.

По оценке Google, большинство атакующих не писали эксплойт сами, а просто купили готовое решение у специализированных продавцов. Один из таких поставщиков, известный под псевдонимом «zeroplayer», рекламировал рабочий эксплойт для WinRAR ещё летом.

Причём это далеко не единственный его «товар»: ранее он предлагал 0-day для Microsoft Office, удалённое выполнение кода в корпоративных VPN, локальное повышение привилегий в Windows и даже обходы средств защиты — по ценам от 80 до 300 тысяч долларов.

В Сеть утекли ранняя карта GTA VI и отменённые дополнения для GTA V

Поклонники GTA получили 192 ГБ цифровой археологии: в Сети появился массив внутренних данных Rockstar Games с ранними материалами GTA VI, вырезанным контентом GTA V и следами отменённых дополнений.

Как сообщает Tom’s Hardware, архив предположительно связан с масштабной утечкой 2022 года. Rockstar пока не подтверждала подлинность новых находок, поэтому часть выводов основана на анализе файлов энтузиастами.

Главным трофеем стала очень ранняя версия карты GTA VI, которую удалось запустить внутри GTA V. На ней видны черновые районы штата Леонида, частично созданные по спутниковым снимкам и панорамам Google Maps.

По версии исследователей, материалы относятся к 2014-2015 годам. Если датировка верна, Rockstar начала собирать мир GTA VI ещё до выхода GTA V на ПК.

В архиве также обнаружили контуры увеличенного Либерти-Сити для отменённого дополнения GTA V. Полноценного города там нет — только каркас, доступный через редактор CodeWalker.

Зато нашлись следы другого сюжетного DLC под названием Agent Trevor: гигантский подземный бункер, особняк, космический корабль и другие декорации. Rockstar, похоже, готовила для Тревора почти шпионский боевик, но GTA Online снова победила одиночный контент.

Отдельный подарок — вырезанные аудиозаписи. В одной сцене Брюси Киббуц из GTA IV разговаривает с Франклином, а в альтернативном финале Тревор врезается в резервуар с жидким азотом, замерзает и разлетается на куски.

В окончательной версии разработчики выбрали менее морозный, но не менее горячий вариант с нефтяной цистерной. Сама GTA VI должна выйти 19 ноября 2026 года. А пока фанаты уже играют в любимое развлечение серии: изучают то, что Rockstar вообще не собиралась им показывать.

RSS: Новости на портале Anti-Malware.ru