


macOS-троян MacSync уговаривает жертву помочь атаке

macOS-троян MacSync уговаривает жертву помочь атаке

macOS-троян MacSync уговаривает жертву помочь атаке

В мире macOS появилась новая вредоносная кампания, которая делает ставку не на сложные эксплойты, а на старую добрую социальную инженерию. За ней стоит вредонос MacSync, распространяющийся по модели «вредонос как услуга» — недорогого сервиса для киберпреступников, рассчитанного в том числе на не самых опытных, но очень активных злоумышленников.

MacSync маскируется под установщик облачного хранилища и распространяется через сайты, внешне почти неотличимые от легитимных порталов загрузки.

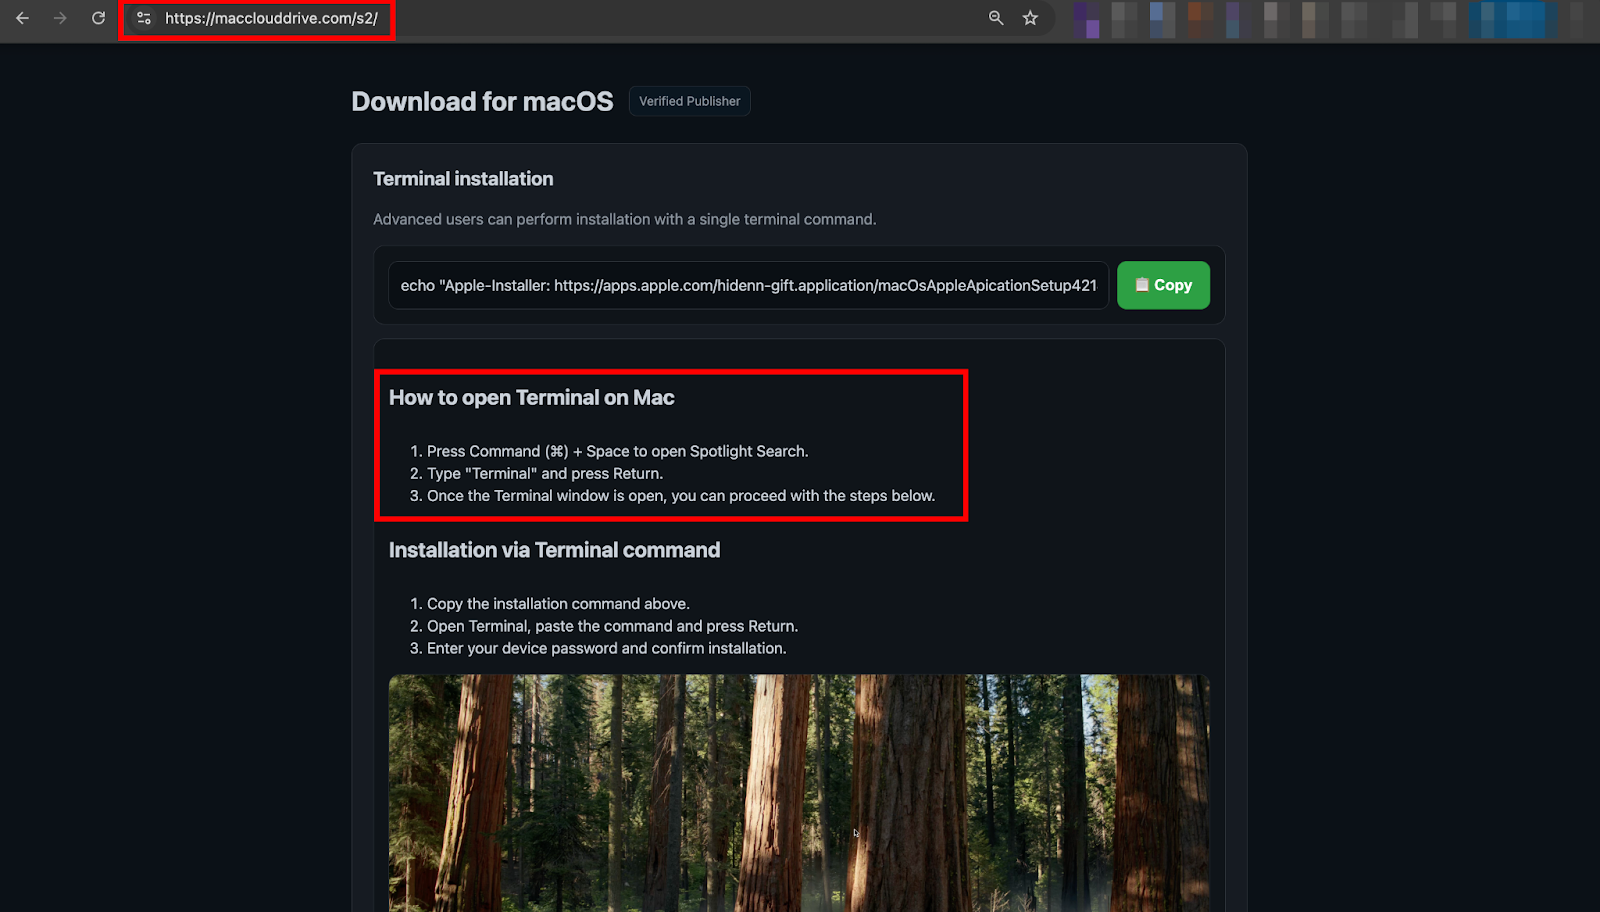
В одном из зафиксированных специалистами CloudSEK случаев пользователя сначала перекидывало со страницы, имитирующей форму входа в аккаунт Microsoft, а затем — на «официальный» сайт macOS-приложения. Никаких подозрительных файлов там не предлагали. Вместо этого посетителю показывали сообщение об ошибке и рекомендовали «продвинутый способ установки» через Terminal.


Дальше всё происходило по классической схеме ClickFix. Пользователя буквально уговаривали скопировать и вставить одну строку команды, якобы необходимую для завершения установки или исправления сбоя. Команда выглядела безобидно, но на деле скачивала и запускала удалённый вредоносный скрипт. Поскольку действие выполнялось добровольно, macOS не видела в этом ничего подозрительного — Gatekeeper, проверка подписи и прочите защиты просто не срабатывали.

После установки MacSync не торопится себя проявлять. Вредонос работает тихо и делает ставку на длительное присутствие в системе. Одна из его ключевых функций — подмена популярных Electron-приложений для работы с аппаратными криптокошельками, включая Ledger Live и Trezor Suite. Модифицированные версии внешне остаются легитимными, но в нужный момент начинают показывать пользователю «служебные» экраны с сообщениями о сбоях и предложением пройти восстановление.

Такой сценарий может сработать даже спустя несколько недель после заражения. Пользователя просят ввести ПИН-код и сид-фразу якобы для устранения проблемы, и в этот момент контроль над криптоактивами полностью переходит к злоумышленникам. По сути, доверенное приложение превращается в продуманный фишинговый инструмент.

Несмотря на статус «дешёвого MaaS-решения», возможности MacSync выглядят вполне серьёзно. Вредонос умеет собирать данные браузеров, информацию о криптокошельках, содержимое Keychain и файлы. Это делает его опасным не только для частных пользователей, но и для корпоративных устройств, где macOS всё чаще используется как рабочая платформа.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru