


Вымогатели Everest заявили о краже 860 Гбайт данных у McDonald’s

Вымогатели Everest заявили о краже 860 Гбайт данных у McDonald’s

Вымогатели Everest заявили о краже 860 Гбайт данных у McDonald’s

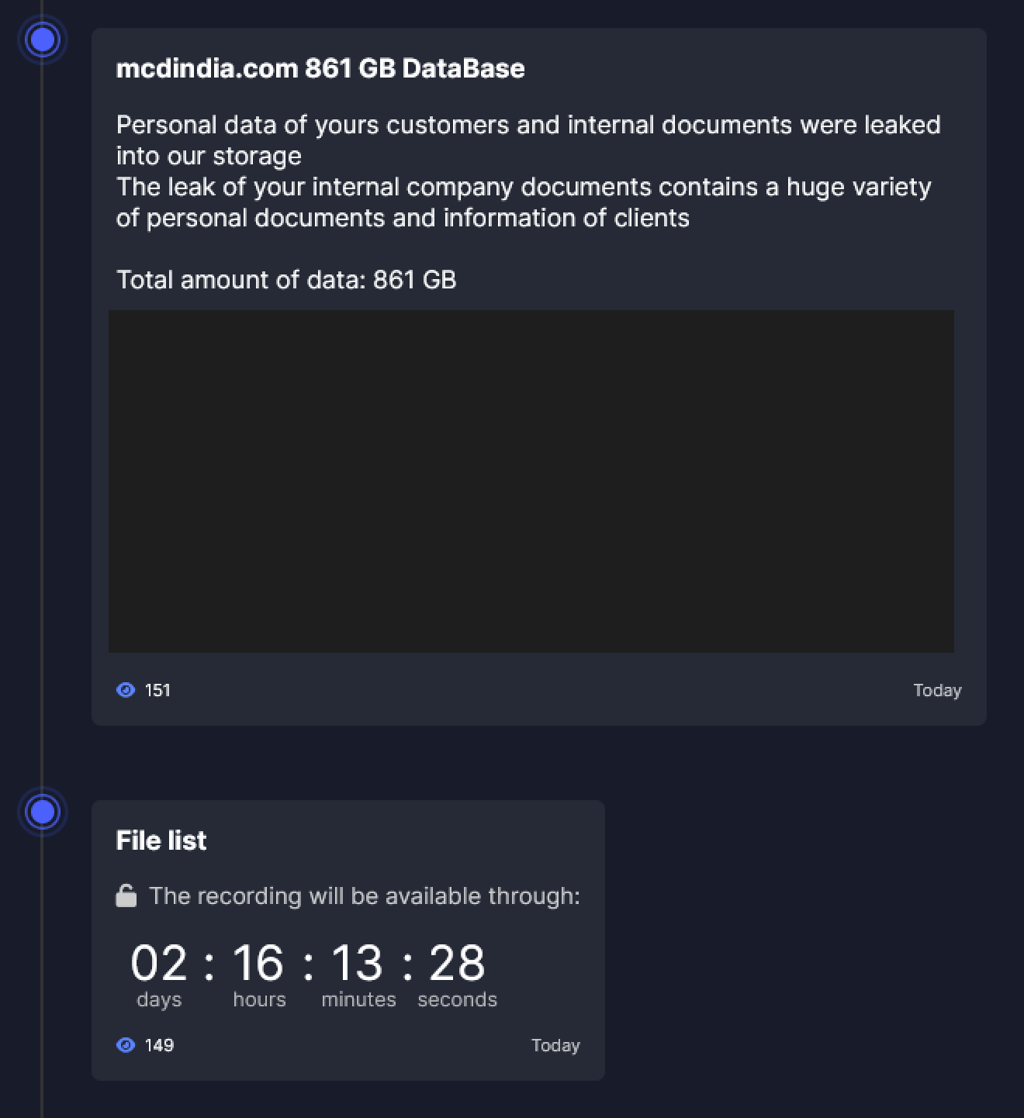
В перечне жертв на сайте утечек кибергруппы Everest в даркнете появилось новое имя — McDonald's. Злоумышленники утверждают, что в ходе атаки им удалось выкачать 861 Гбайт данных из сети представительства компании в Индии.

Судя по записи, дедлайн на оплату возврата зашифрованных файлов наступит через два дня. Если выкуп не будет получен в срок, украденная информация (ПДн и внутренние документы), сольют в паблик. 

В подтверждение своих слов вымогатели представили образцы хакерской добычи — персональные данные клиентов и сотрудников McDonald's India, а также скриншоты неких финансовых отчетов. Изучив эти семплы, специалисты Cybernews обнаружили, что информация, скорее всего, достоверна, но в большинстве своем устарела.


Тем не менее, ПДн и документация 2017-2019 годов все еще могут быть использованы для фрода и прочих атак с применением методов социальной инженерии. Независимое новостное издание запросило комментарий у McDonald's и ждет отклика.

В прошлом месяце вымогатели Everest заявили о краже 900 Гбайт конфиденциальных данных у Nissan. Официальных разъяснений японского автопроизводителя по этому поводу тоже пока нет.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru