


Вымогатели Everest заявили о краже 860 Гбайт данных у McDonald’s

Вымогатели Everest заявили о краже 860 Гбайт данных у McDonald’s

Вымогатели Everest заявили о краже 860 Гбайт данных у McDonald’s

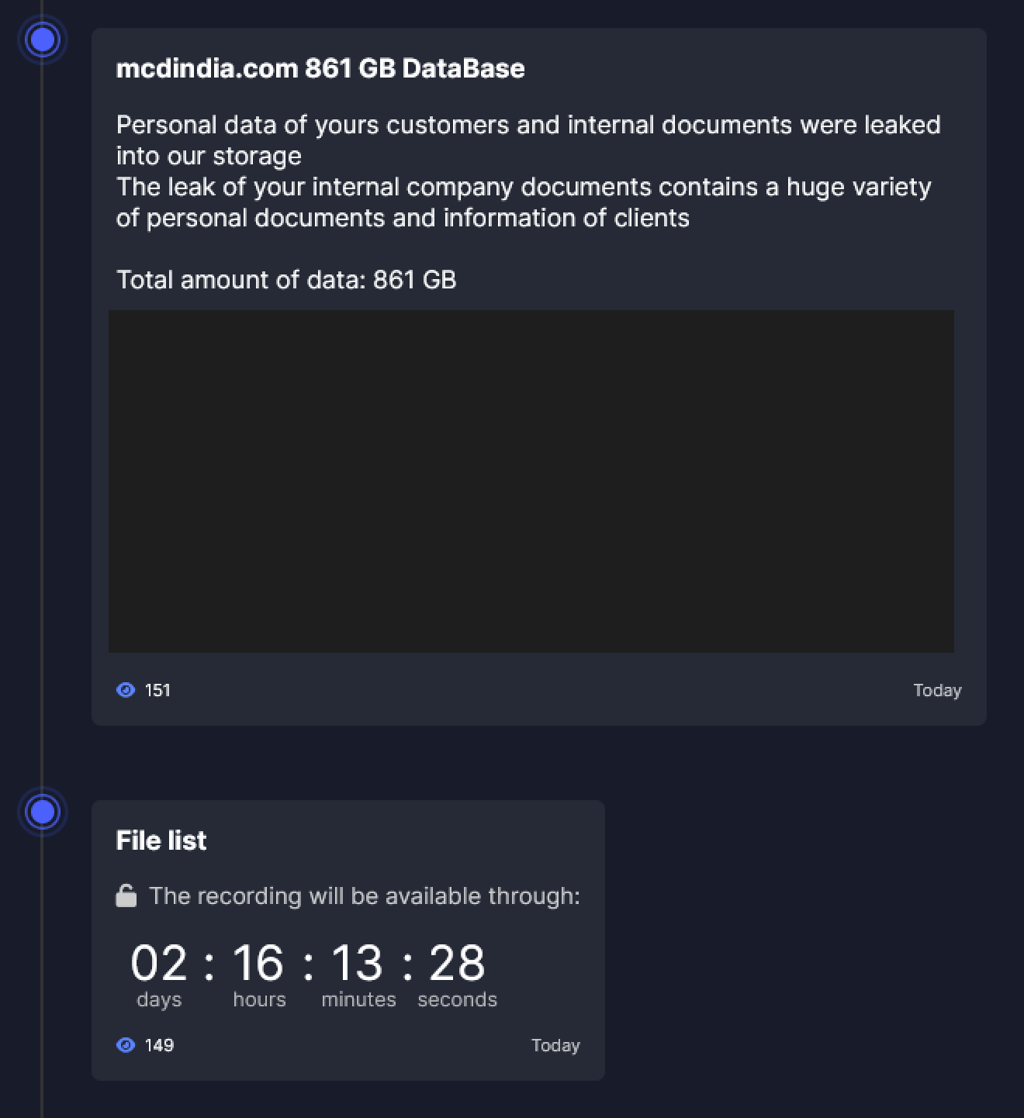
В перечне жертв на сайте утечек кибергруппы Everest в даркнете появилось новое имя — McDonald's. Злоумышленники утверждают, что в ходе атаки им удалось выкачать 861 Гбайт данных из сети представительства компании в Индии.

Судя по записи, дедлайн на оплату возврата зашифрованных файлов наступит через два дня. Если выкуп не будет получен в срок, украденная информация (ПДн и внутренние документы), сольют в паблик. 

В подтверждение своих слов вымогатели представили образцы хакерской добычи — персональные данные клиентов и сотрудников McDonald's India, а также скриншоты неких финансовых отчетов. Изучив эти семплы, специалисты Cybernews обнаружили, что информация, скорее всего, достоверна, но в большинстве своем устарела.


Тем не менее, ПДн и документация 2017-2019 годов все еще могут быть использованы для фрода и прочих атак с применением методов социальной инженерии. Независимое новостное издание запросило комментарий у McDonald's и ждет отклика.

В прошлом месяце вымогатели Everest заявили о краже 900 Гбайт конфиденциальных данных у Nissan. Официальных разъяснений японского автопроизводителя по этому поводу тоже пока нет.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru