Исследователи в области кибербезопасности раскрыли детали активной киберкампании KongTuke, в которой злоумышленники пошли на весьма изобретательный шаг: они намеренно «ломают» браузер жертвы, чтобы заставить её собственноручно запустить команду заражения.
Кампанию уже окрестили CrashFix — как новую, более агрессивную эволюцию приёма ClickFix.
Атака начинается вполне буднично: пользователь ищет блокировщик рекламы и натыкается на объявление, ведущее в официальный Chrome Web Store. Там его ждёт расширение с громким названием «NexShield – Advanced Web Guardian», которое обещает защиту от рекламы, трекеров и зловредов.
На деле это почти точная копия uBlock Origin Lite, но с вредоносной начинкой. Расширение успело набрать более 5 тысяч установок, прежде чем его удалили из магазина.
После установки аддон некоторое время ведёт себя тихо — задержка активации составляет около часа. Затем оно начинает действовать: запускает атаку на ресурсы системы, создавая бесконечный цикл соединений. В результате Chrome начинает тормозить, зависает и в итоге полностью падает.
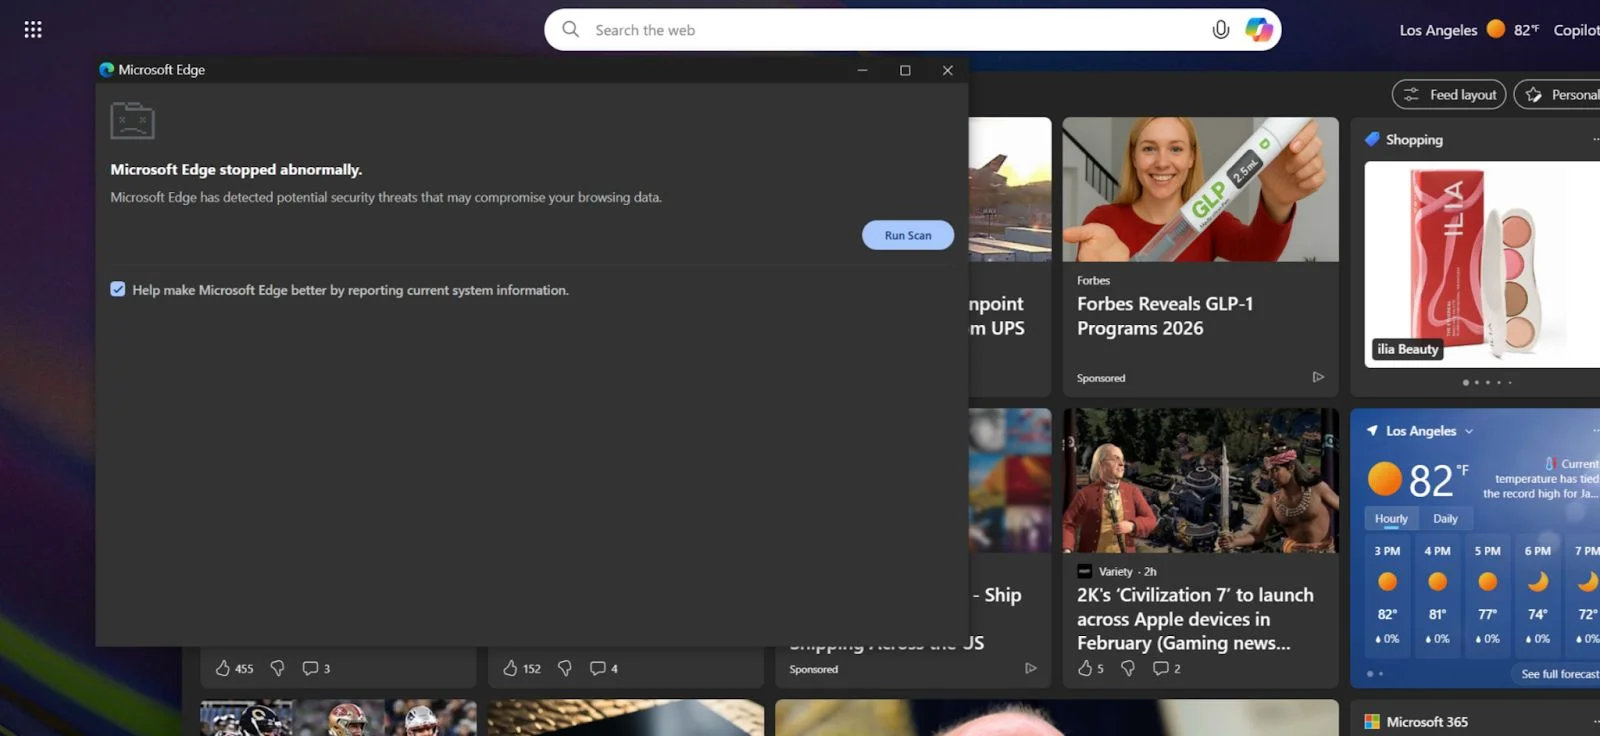
А вот дальше начинается самое интересное: при следующем запуске браузера пользователь видит фейковое предупреждение о проблеме безопасности. В нём говорится, что браузер якобы «аварийно завершил работу», и предлагается срочно запустить «сканирование».
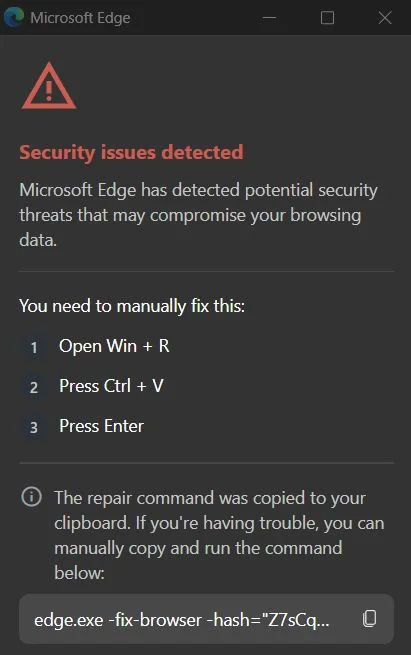
Если согласиться, расширение показывает инструкцию: открыть окно «Выполнить» в Windows и вставить команду, уже скопированную в буфер обмена.
Именно в этот момент пользователь сам запускает следующую ступень атаки. Команда использует легитимную утилиту finger.exe, через которую загружается PowerShell-скрипт с сервера злоумышленников. Дальше — многоступенчатая цепочка с обфускацией, Base64, XOR и активной защитой от анализа.
Кампания KongTuke (она же 404 TDS, TAG-124, LandUpdate808) известна тем, что прощупывает и пробивает жертву, а затем передаёт доступ к системе другим группировкам — в том числе операторам программ-вымогателей.
Если система входит в домен, атака завершается установкой ModeloRAT — полноценного Python-RAT для Windows. Он умеет следующее:
- закрепляться в системе через реестр;
- шифровать C2-трафик с помощью RC4;
- запускать исполняемые файлы, DLL, PowerShell и Python-скрипты;
- гибко менять частоту «маяков», чтобы не привлекать внимание средств защиты.
Доменные машины явно представляют наибольший интерес — это прямой намёк на корпоративные сети как основную цель. На обычных домашних компьютерах цепочка пока заканчивается тестовым пейлоадом, что говорит о продолжающейся отладке кампании.