


PLUGGYAPE: кибератаки на украинских военных идут через Signal и WhatsApp

PLUGGYAPE: кибератаки на украинских военных идут через Signal и WhatsApp

PLUGGYAPE: кибератаки на украинских военных идут через Signal и WhatsApp

Украинская команда реагирования на киберинциденты CERT-UA раскрыла детали новых атак, направленных против сил обороны Украины. В период с октября по декабрь 2025 года злоумышленники распространяли бэкдор PLUGGYAPE, используя для этого популярные мессенджеры — Signal и WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России).

По оценке CERT-UA, есть основания полагать, что атаки связаны с якобы российской хакерской группировкой Void Blizzard (также известной как Laundry Bear или UAC-0190), которая активна как минимум с апреля 2024 года.

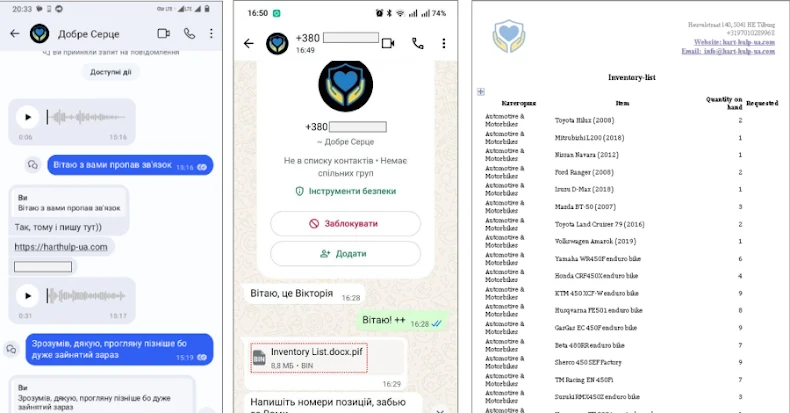
Атакующая цепочка строилась на социальной инженерии. Злоумышленники представлялись сотрудниками благотворительных организаций и вели переписку с потенциальными жертвами от имени «фондов помощи». В сообщениях предлагалось перейти по ссылке на поддельные сайты вроде harthulp-ua[.]com или solidarity-help[.]org и скачать архив.


Архивы были защищены паролем и содержали исполняемый файл, созданный с помощью PyInstaller. Именно он запускал вредоносную нагрузку — бэкдор PLUGGYAPE.

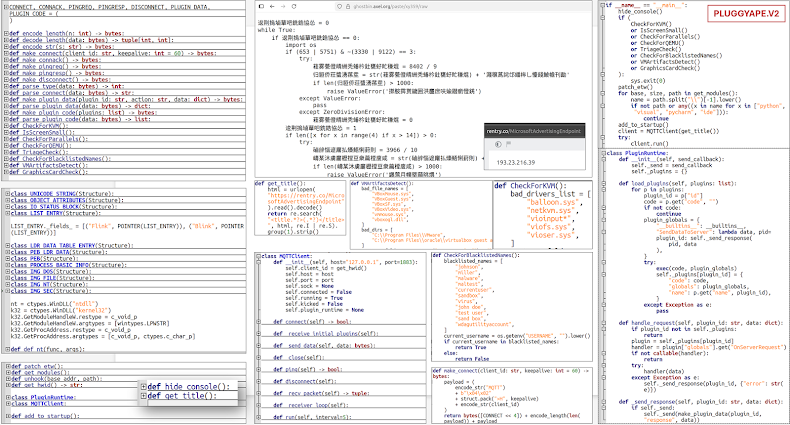
PLUGGYAPE написан на Python и после заражения устанавливает связь с управляющим сервером. Для этого используются протоколы WebSocket и MQTT — поддержка последнего была добавлена в декабре 2025 года.


Через этот канал операторы могут:

  • удалённо выполнять произвольный код;
  • управлять заражённой системой;
  • получать данные с компьютера жертвы.

Чтобы усложнить анализ и обнаружение, в новых версиях вредоноса появились механизмы обфускации и проверки окружения — например, защита от запуска в виртуальных машинах.

Любопытная деталь: адреса серверов управления не «зашиты» в коде. Вместо этого они хранятся в Base64-виде на публичных paste-сервисах вроде rentry[.]co и pastebin[.]com. Такой подход позволяет злоумышленникам быстро менять инфраструктуру и сохранять устойчивость атак даже после блокировок.

Начальный контакт с жертвами всё чаще ведётся с использованием реальных украинских номеров, украинского языка, а иногда — голосовой и видеосвязи. Нападавшие демонстрируют хорошее знание конкретных людей, организаций и их деятельности, что повышает доверие и эффективность атак.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru