


Windows-троян Astaroth научился распространяться через WhatsApp

Windows-троян Astaroth научился распространяться через WhatsApp

Windows-троян Astaroth научился распространяться через WhatsApp

Исследователи по кибербезопасности из Acronis Threat Research Unit зафиксировали новую волну кибератак, в которых WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) превратился в канал распространения банковского трояна Astaroth. Специалисты дали ей запоминающееся кодовое имя — Boto Cor-de-Rosa.

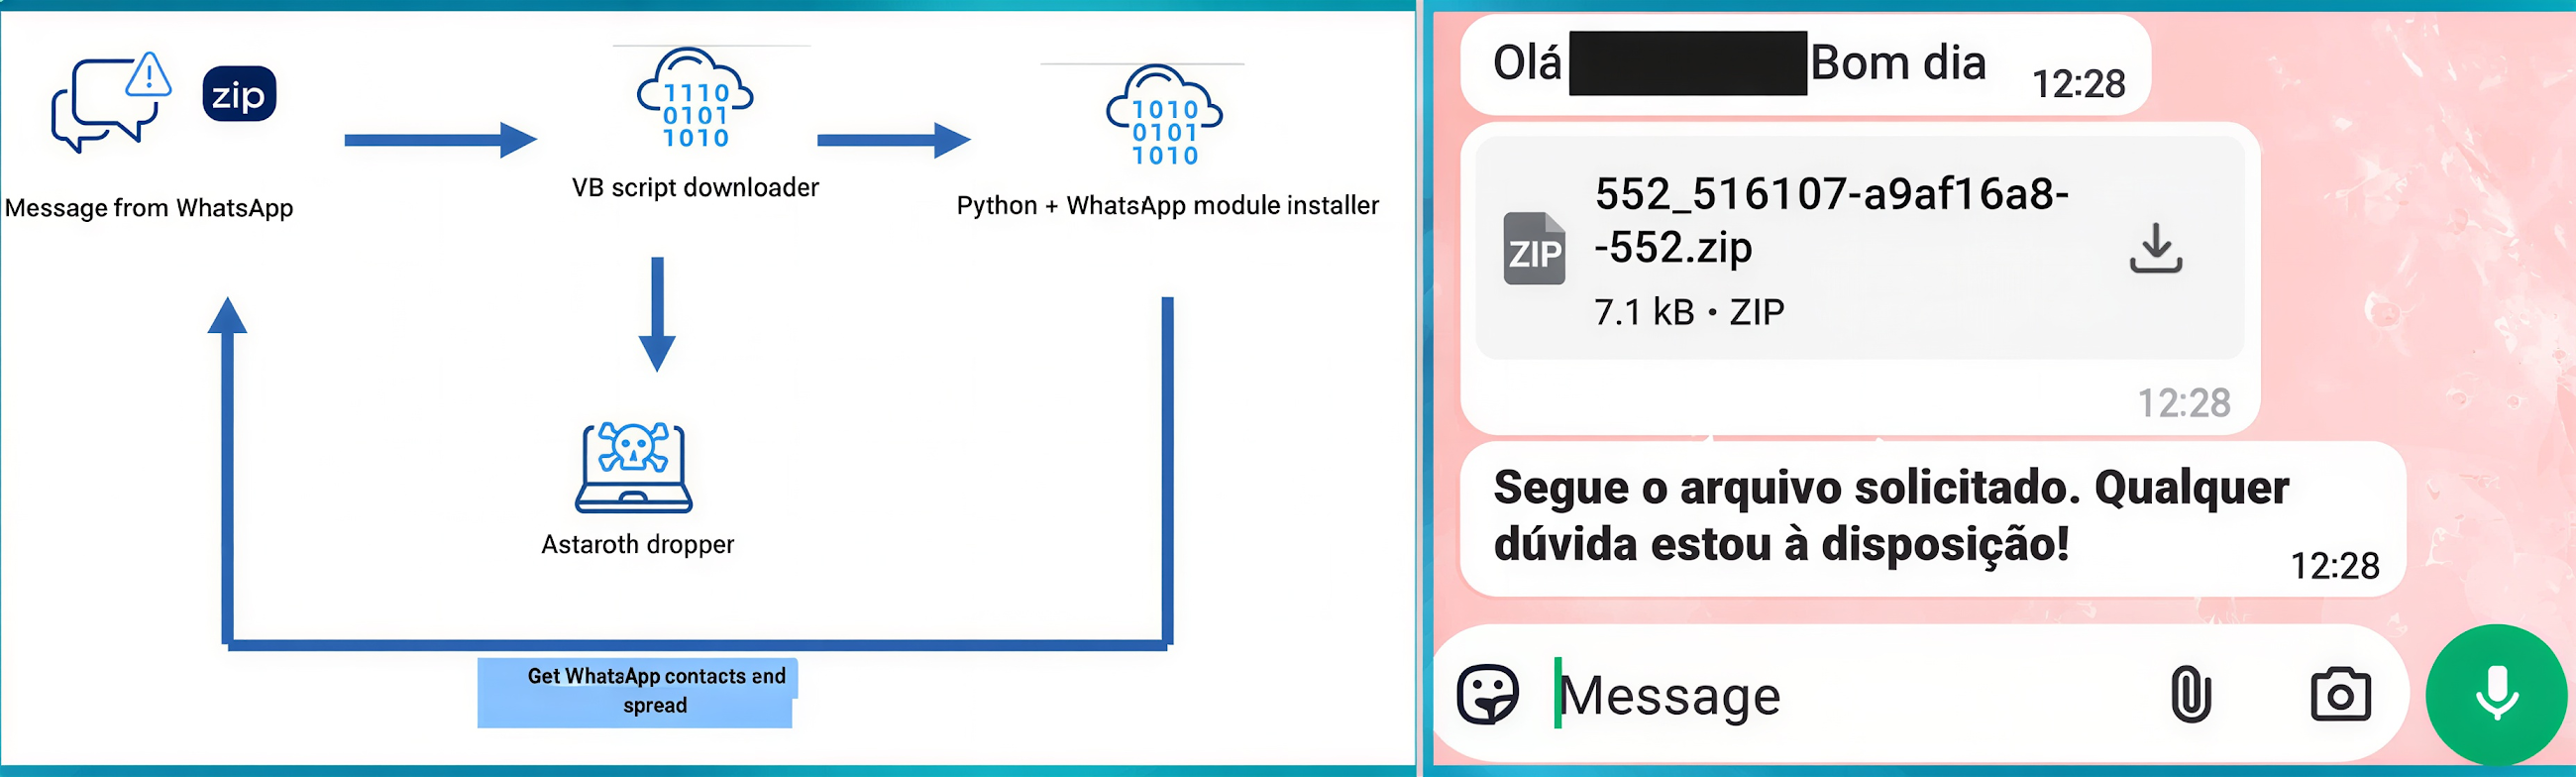
Схема выглядит почти так: после заражения компьютера зловред добирается до списка контактов WhatsApp жертвы и автоматически рассылает вредоносные сообщения всем собеседникам, продолжая цепочку заражений уже без участия пользователя.

При этом сам Astaroth (он же Guildma) остался «классическим»: основной модуль по-прежнему написан на Delphi, а установщик использует Visual Basic Script. Новинка — это червеобразный модуль на Python, отвечающий именно за распространение через WhatsApp. По мнению Acronis, это наглядный пример того, как авторы зловреда всё активнее переходят к модульной архитектуре и смешению языков программирования.

Astaroth известен с 2015 года и давно специализируется на атаках против пользователей из Латинской Америки, прежде всего Бразилии. Его цель неизменна — кража банковских данных. В 2024 году зловред активно распространяли через фишинговые письма, а теперь акцент всё чаще смещается в сторону мессенджеров.

Ранее Trend Micro уже описывала похожие кампании, где через WhatsApp распространялись банковские трояны Maverick и Casbaneiro. Astaroth просто вписался в этот тренд.

По данным Acronis, атака начинается с ZIP-архива, который приходит в WhatsApp-сообщении. Внутри — Visual Basic Script, замаскированный под безобидный файл. Стоит пользователю его запустить — и начинается цепочка загрузки следующих компонентов.


В итоге на системе появляются два ключевых модуля:

  • Python-модуль распространения, который собирает контакты WhatsApp и рассылает им новый вредоносный архив;
  • банковский модуль, работающий в фоне и отслеживающий посещение банковских сайтов для перехвата учётных данных.

Отдельно исследователи отметили любопытную деталь: зловред ведёт собственную «аналитику», отправляя авторам статистику по распространению — сколько сообщений доставлено, сколько не дошло и с какой скоростью идёт рассылка.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru