


Windows-троян Astaroth научился распространяться через WhatsApp

Windows-троян Astaroth научился распространяться через WhatsApp

Windows-троян Astaroth научился распространяться через WhatsApp

Исследователи по кибербезопасности из Acronis Threat Research Unit зафиксировали новую волну кибератак, в которых WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) превратился в канал распространения банковского трояна Astaroth. Специалисты дали ей запоминающееся кодовое имя — Boto Cor-de-Rosa.

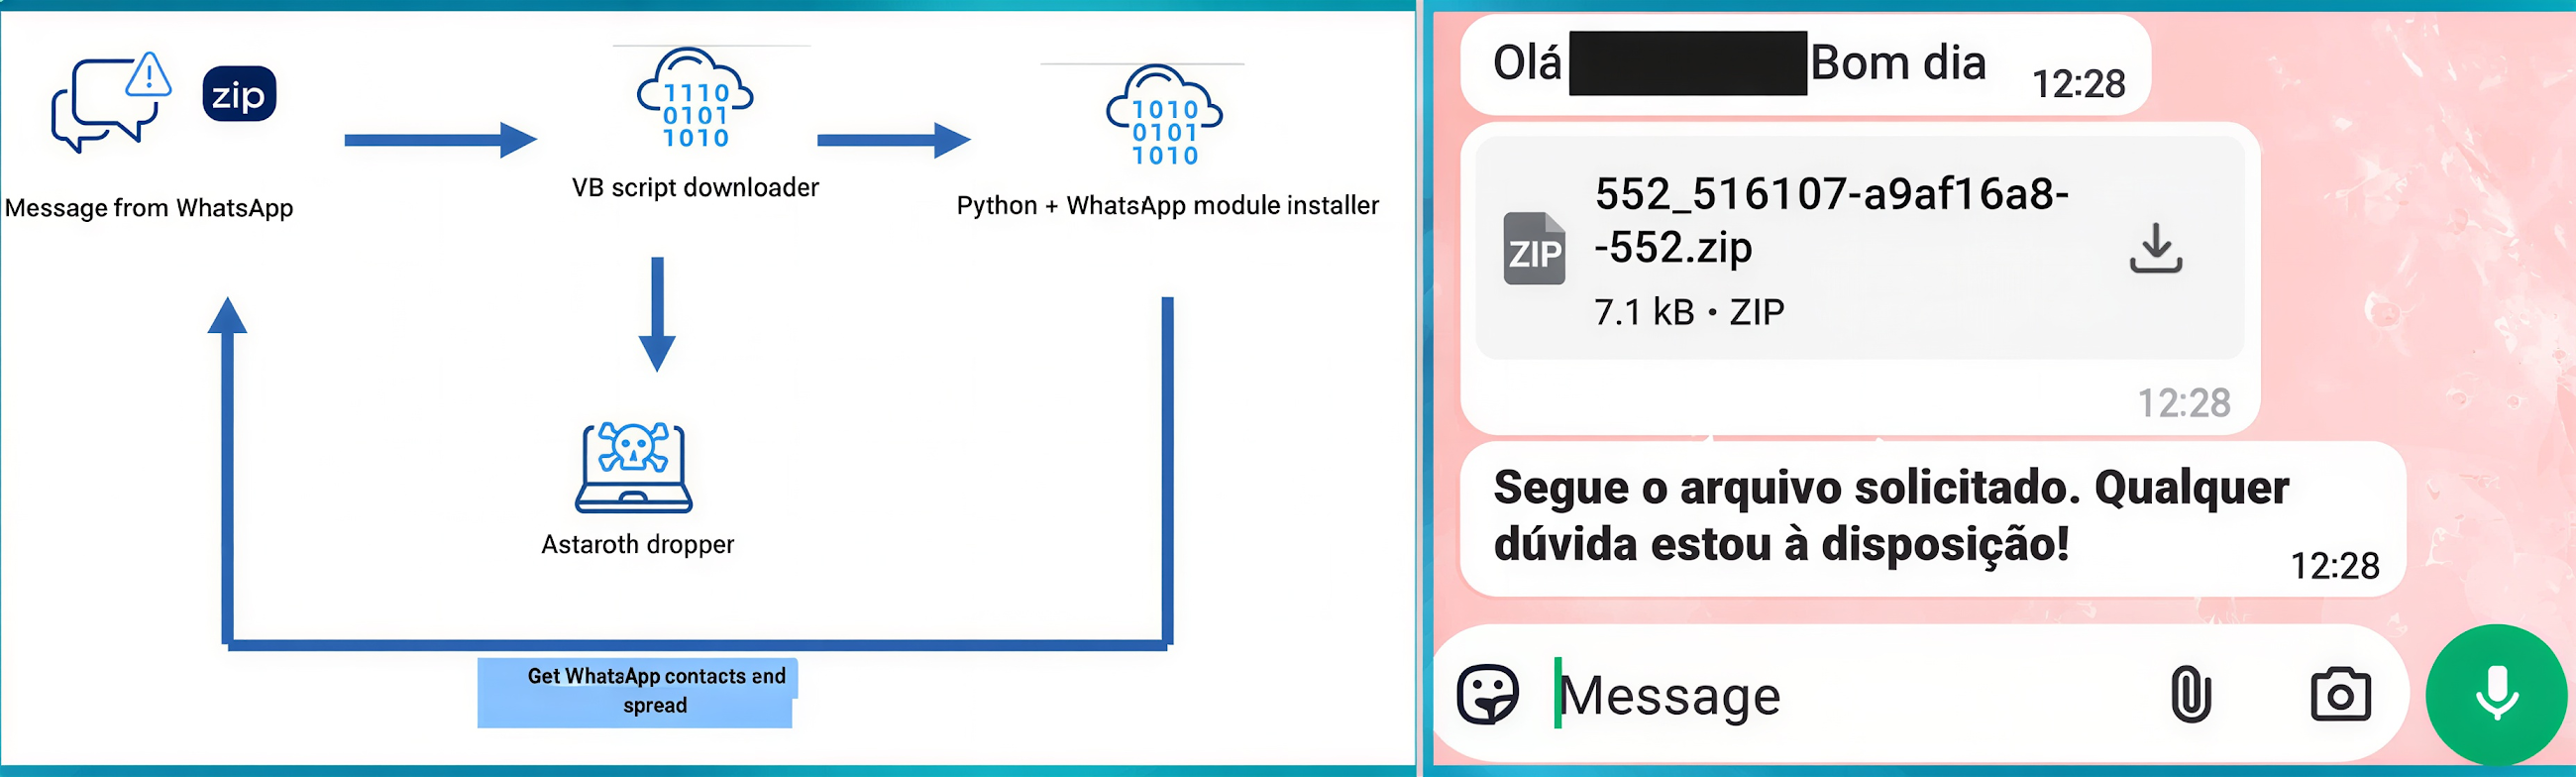
Схема выглядит почти так: после заражения компьютера зловред добирается до списка контактов WhatsApp жертвы и автоматически рассылает вредоносные сообщения всем собеседникам, продолжая цепочку заражений уже без участия пользователя.

При этом сам Astaroth (он же Guildma) остался «классическим»: основной модуль по-прежнему написан на Delphi, а установщик использует Visual Basic Script. Новинка — это червеобразный модуль на Python, отвечающий именно за распространение через WhatsApp. По мнению Acronis, это наглядный пример того, как авторы зловреда всё активнее переходят к модульной архитектуре и смешению языков программирования.

Astaroth известен с 2015 года и давно специализируется на атаках против пользователей из Латинской Америки, прежде всего Бразилии. Его цель неизменна — кража банковских данных. В 2024 году зловред активно распространяли через фишинговые письма, а теперь акцент всё чаще смещается в сторону мессенджеров.

Ранее Trend Micro уже описывала похожие кампании, где через WhatsApp распространялись банковские трояны Maverick и Casbaneiro. Astaroth просто вписался в этот тренд.

По данным Acronis, атака начинается с ZIP-архива, который приходит в WhatsApp-сообщении. Внутри — Visual Basic Script, замаскированный под безобидный файл. Стоит пользователю его запустить — и начинается цепочка загрузки следующих компонентов.


В итоге на системе появляются два ключевых модуля:

  • Python-модуль распространения, который собирает контакты WhatsApp и рассылает им новый вредоносный архив;
  • банковский модуль, работающий в фоне и отслеживающий посещение банковских сайтов для перехвата учётных данных.

Отдельно исследователи отметили любопытную деталь: зловред ведёт собственную «аналитику», отправляя авторам статистику по распространению — сколько сообщений доставлено, сколько не дошло и с какой скоростью идёт рассылка.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru