


Windows-троян Astaroth научился распространяться через WhatsApp

Windows-троян Astaroth научился распространяться через WhatsApp

Windows-троян Astaroth научился распространяться через WhatsApp

Исследователи по кибербезопасности из Acronis Threat Research Unit зафиксировали новую волну кибератак, в которых WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) превратился в канал распространения банковского трояна Astaroth. Специалисты дали ей запоминающееся кодовое имя — Boto Cor-de-Rosa.

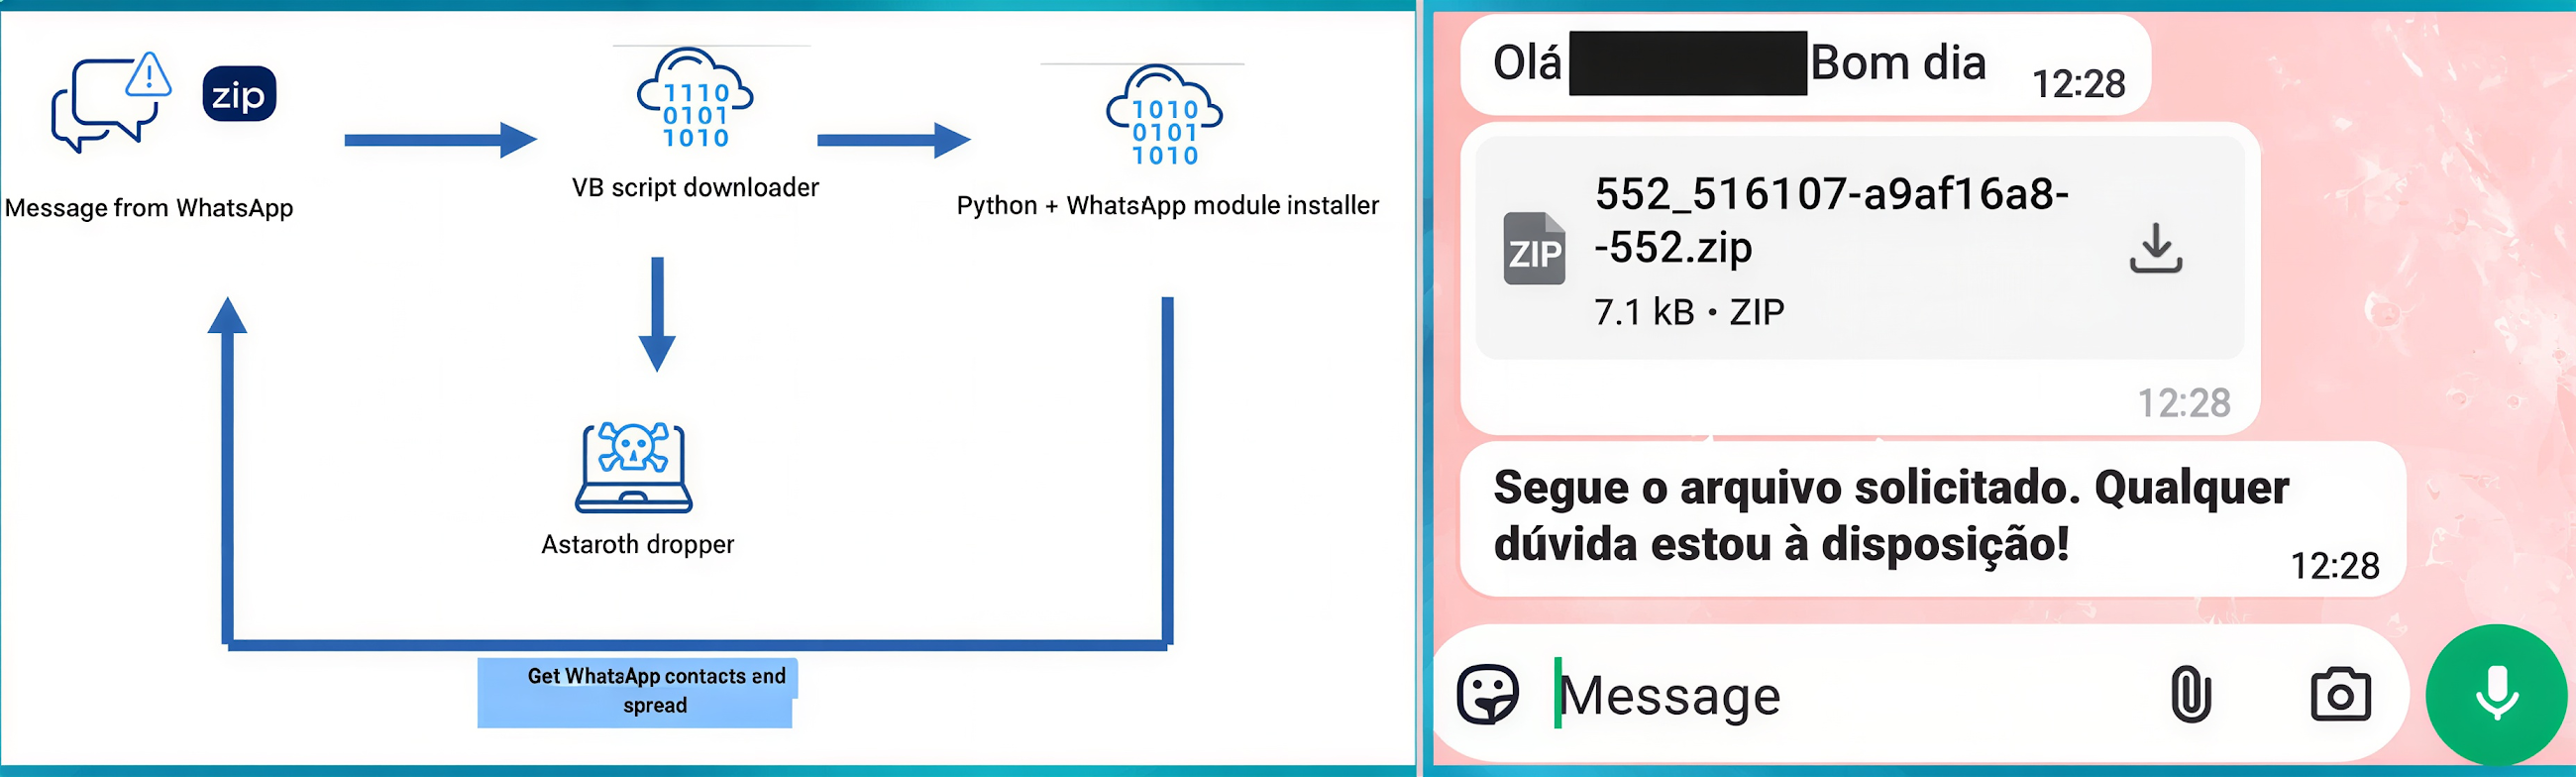
Схема выглядит почти так: после заражения компьютера зловред добирается до списка контактов WhatsApp жертвы и автоматически рассылает вредоносные сообщения всем собеседникам, продолжая цепочку заражений уже без участия пользователя.

При этом сам Astaroth (он же Guildma) остался «классическим»: основной модуль по-прежнему написан на Delphi, а установщик использует Visual Basic Script. Новинка — это червеобразный модуль на Python, отвечающий именно за распространение через WhatsApp. По мнению Acronis, это наглядный пример того, как авторы зловреда всё активнее переходят к модульной архитектуре и смешению языков программирования.

Astaroth известен с 2015 года и давно специализируется на атаках против пользователей из Латинской Америки, прежде всего Бразилии. Его цель неизменна — кража банковских данных. В 2024 году зловред активно распространяли через фишинговые письма, а теперь акцент всё чаще смещается в сторону мессенджеров.

Ранее Trend Micro уже описывала похожие кампании, где через WhatsApp распространялись банковские трояны Maverick и Casbaneiro. Astaroth просто вписался в этот тренд.

По данным Acronis, атака начинается с ZIP-архива, который приходит в WhatsApp-сообщении. Внутри — Visual Basic Script, замаскированный под безобидный файл. Стоит пользователю его запустить — и начинается цепочка загрузки следующих компонентов.


В итоге на системе появляются два ключевых модуля:

  • Python-модуль распространения, который собирает контакты WhatsApp и рассылает им новый вредоносный архив;
  • банковский модуль, работающий в фоне и отслеживающий посещение банковских сайтов для перехвата учётных данных.

Отдельно исследователи отметили любопытную деталь: зловред ведёт собственную «аналитику», отправляя авторам статистику по распространению — сколько сообщений доставлено, сколько не дошло и с какой скоростью идёт рассылка.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru