


Windows-троян Astaroth научился распространяться через WhatsApp

Windows-троян Astaroth научился распространяться через WhatsApp

Windows-троян Astaroth научился распространяться через WhatsApp

Исследователи по кибербезопасности из Acronis Threat Research Unit зафиксировали новую волну кибератак, в которых WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) превратился в канал распространения банковского трояна Astaroth. Специалисты дали ей запоминающееся кодовое имя — Boto Cor-de-Rosa.

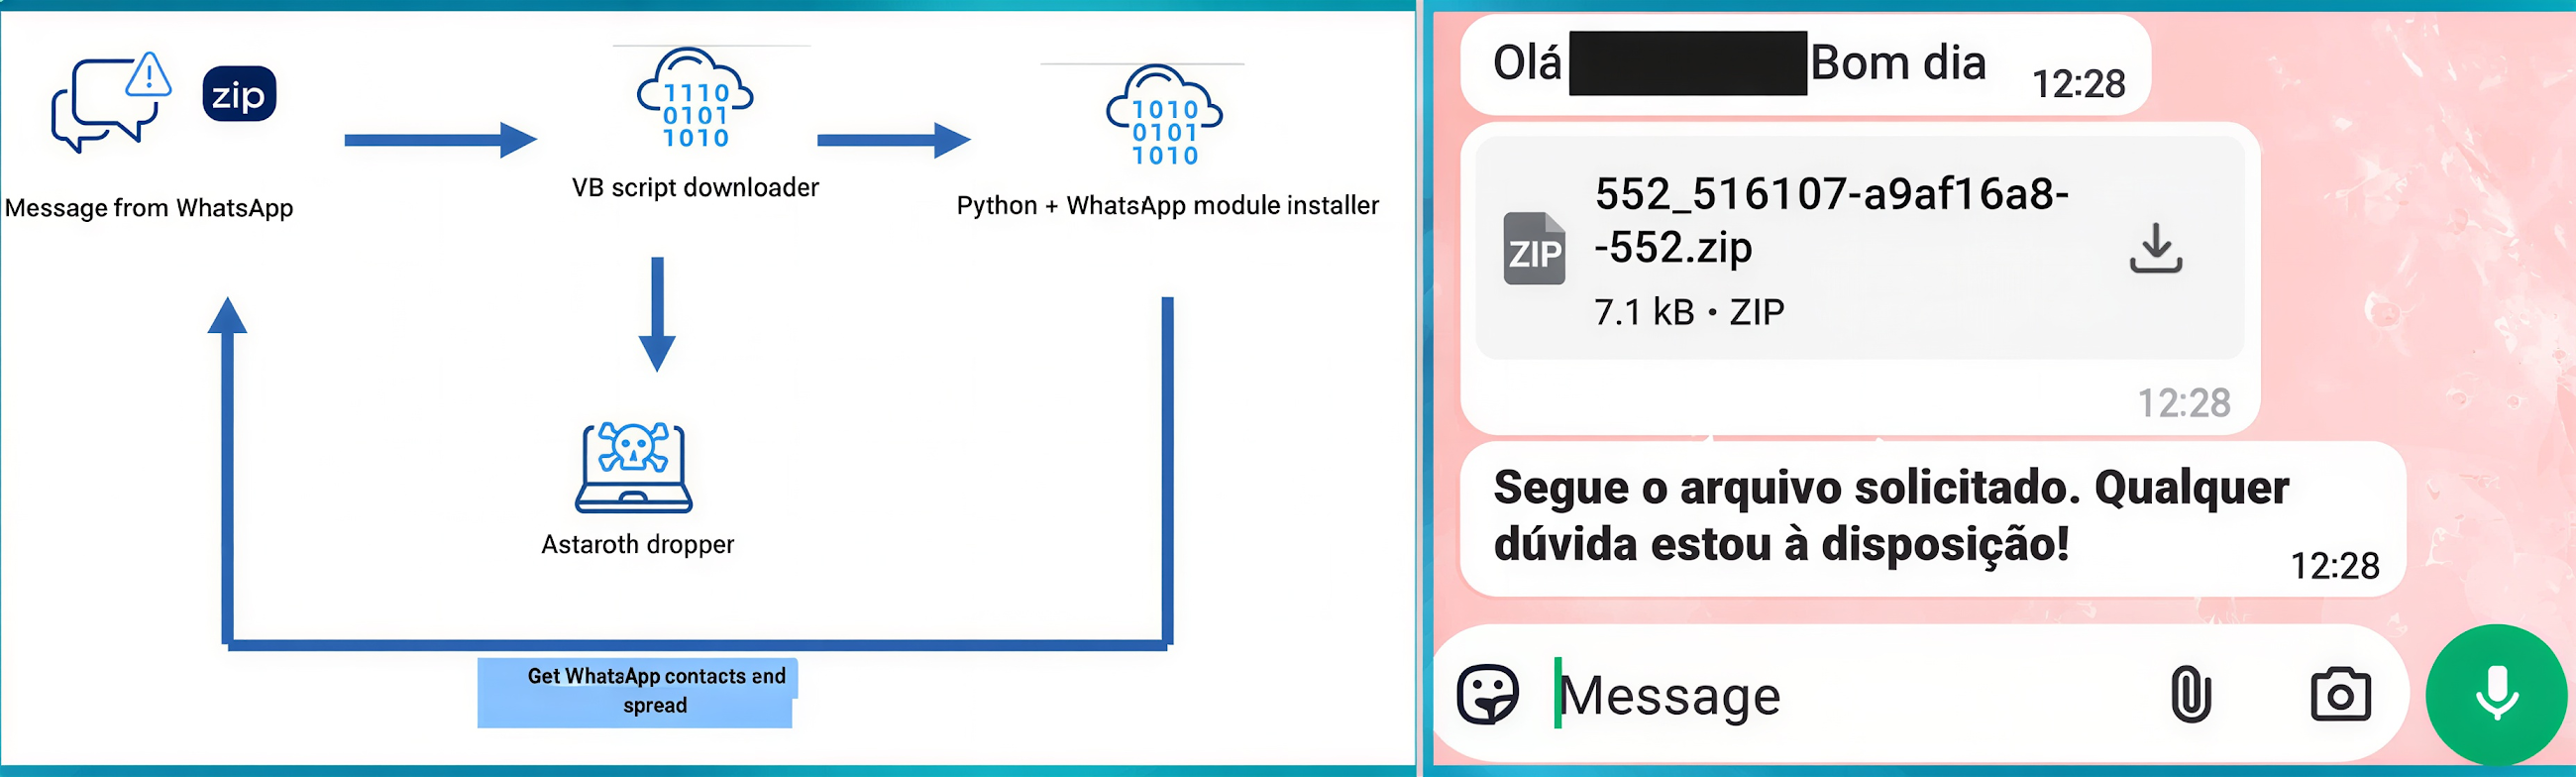
Схема выглядит почти так: после заражения компьютера зловред добирается до списка контактов WhatsApp жертвы и автоматически рассылает вредоносные сообщения всем собеседникам, продолжая цепочку заражений уже без участия пользователя.

При этом сам Astaroth (он же Guildma) остался «классическим»: основной модуль по-прежнему написан на Delphi, а установщик использует Visual Basic Script. Новинка — это червеобразный модуль на Python, отвечающий именно за распространение через WhatsApp. По мнению Acronis, это наглядный пример того, как авторы зловреда всё активнее переходят к модульной архитектуре и смешению языков программирования.

Astaroth известен с 2015 года и давно специализируется на атаках против пользователей из Латинской Америки, прежде всего Бразилии. Его цель неизменна — кража банковских данных. В 2024 году зловред активно распространяли через фишинговые письма, а теперь акцент всё чаще смещается в сторону мессенджеров.

Ранее Trend Micro уже описывала похожие кампании, где через WhatsApp распространялись банковские трояны Maverick и Casbaneiro. Astaroth просто вписался в этот тренд.

По данным Acronis, атака начинается с ZIP-архива, который приходит в WhatsApp-сообщении. Внутри — Visual Basic Script, замаскированный под безобидный файл. Стоит пользователю его запустить — и начинается цепочка загрузки следующих компонентов.


В итоге на системе появляются два ключевых модуля:

  • Python-модуль распространения, который собирает контакты WhatsApp и рассылает им новый вредоносный архив;
  • банковский модуль, работающий в фоне и отслеживающий посещение банковских сайтов для перехвата учётных данных.

Отдельно исследователи отметили любопытную деталь: зловред ведёт собственную «аналитику», отправляя авторам статистику по распространению — сколько сообщений доставлено, сколько не дошло и с какой скоростью идёт рассылка.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru