


Операторы LockBit 5.0 забыли защитить интернет-доступ к его серверу

Операторы LockBit 5.0 забыли защитить интернет-доступ к его серверу

Операторы LockBit 5.0 забыли защитить интернет-доступ к его серверу

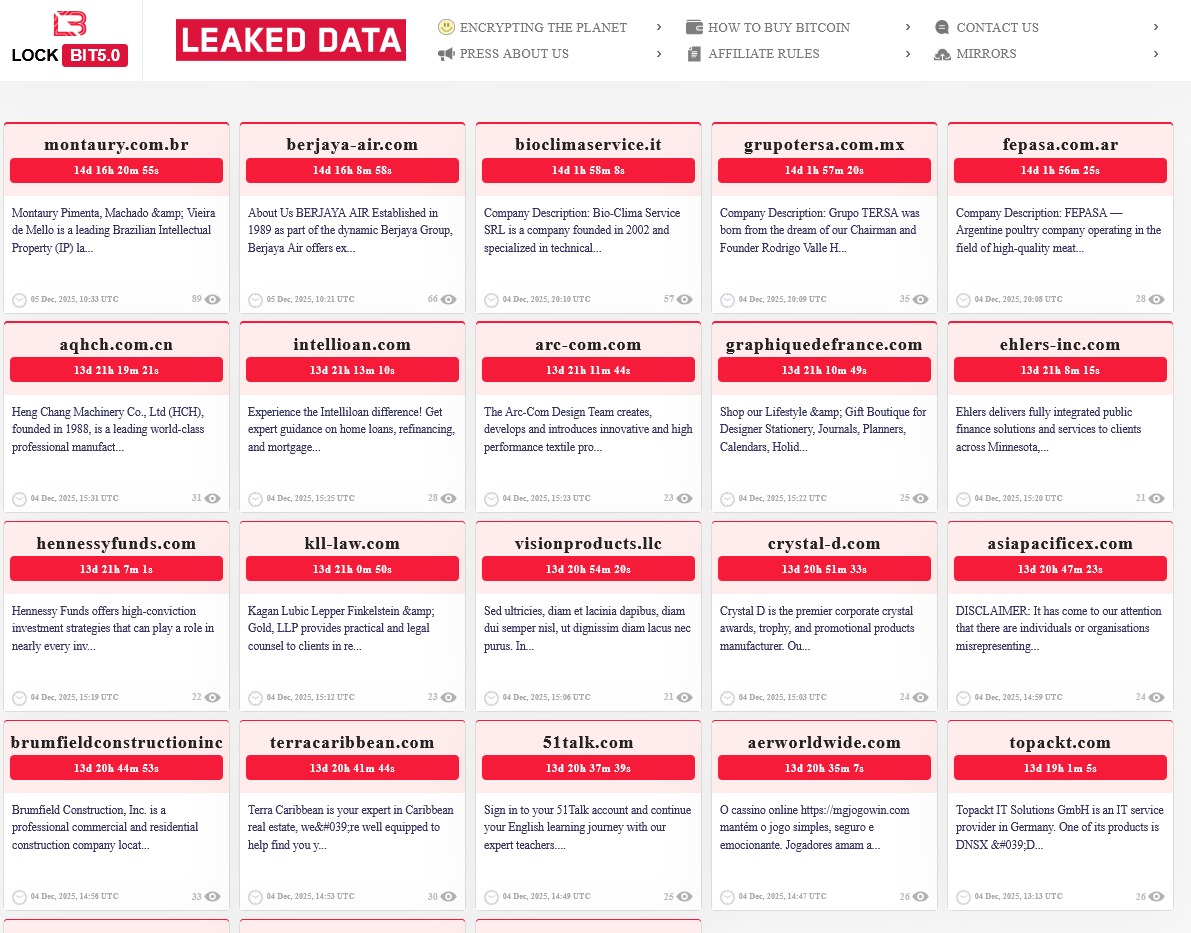
ИБ-исследователь Ракеш Кришнан (Rakesh Krishnan) выявил инфраструктуру LockBit, недавно обновленного до версии 5.0. В соцсети X опубликованы IP-адрес ключевого хоста шифровальщика и доменное имя его сайта утечек.

Сервер объявившегося полтора месяца назад LockBit 5.0 с американским IP 205.185.116[.]233 поднят в AS-сети PONYNET (AS53667), которую киберкриминал и ранее использовал для своих нужд.

Как оказалось, многие порты /TCP на этом Windows-хосте открыты для несанкционированного доступа, в том числе 3389, на котором работает RDP-служба.

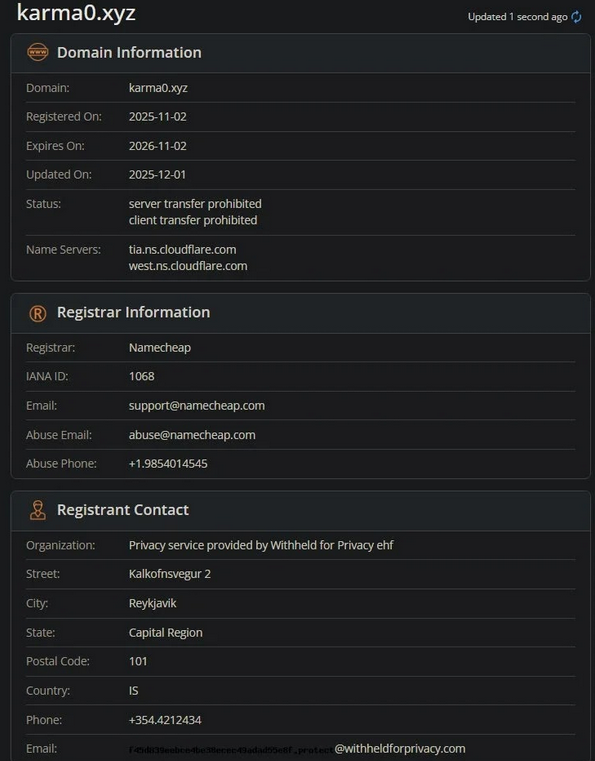
Веб-сайт karma0[.]xyz, размещенный на одном из серверов Cloudflare в США, был зарегистрирован через Namecheap в начале прошлого месяца сроком на 1 год. В качестве контактов заявитель указал адрес в Рейкьявике, Исландия, и местный номер телефона.


Реинкарнация LockBit (версия 5.0) появилась в поле зрения ИБ-сообщества в конце сентября. Обновленный зловред совместим с Windows, Linux и ESXi, по-прежнему соблюдает табу на СНГ, использует криптостойкий алгоритм XChaCha20 и умеет выполнять шифрование в многопоточном режиме.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru