


Незаметный бэкдор год сидел в сети подрядчика российской телеком-компании

Незаметный бэкдор год сидел в сети подрядчика российской телеком-компании

Незаметный бэкдор год сидел в сети подрядчика российской телеком-компании

Специалисты центра исследования киберугроз Solar 4RAYS (группа компаний «Солар») рассказали на SOC Forum 2025 о расследовании атаки на одну из телеком-компаний. В ходе инцидента они выявили новый бэкдор под названием IDFKA, который позволил злоумышленникам получить доступ к базе данных абонентов и до сих пор представляет угрозу для российских организаций.

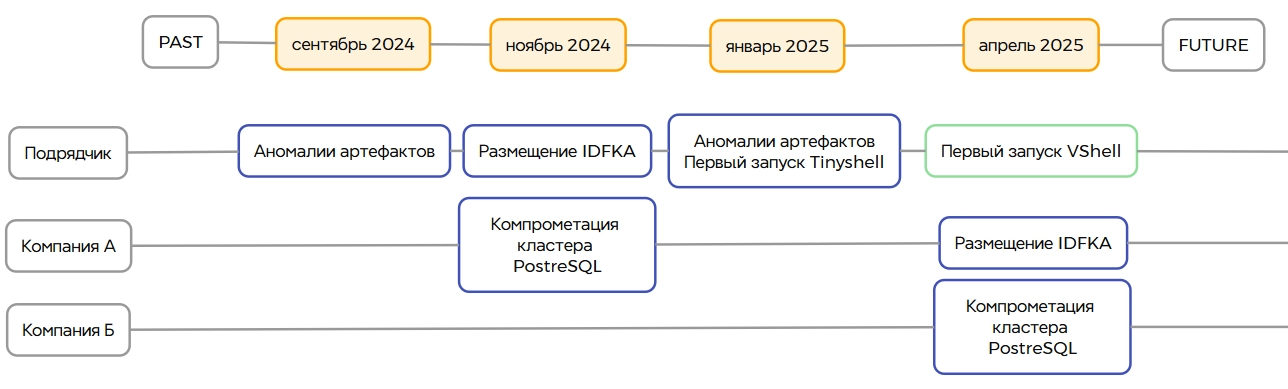
В конце мая 2025 года Solar JSOC заметил запуск подозрительных команд в инфраструктуре оператора — от имени служебной учётной записи, которую администрировал ИТ-подрядчик.

Когда специалисты подключились к расследованию, выяснилось, что в сеть подрядчика проникли сразу две группировки:

  • Snowy Mogwai — известная азиатская команда, занимающаяся кибершпионажем;
  • NGC5081 — менее изученная группа, действовавшая параллельно.

Обе группировки интересовала одна цель — данные телеком-компании.

NGC5081 использовала два инструмента удалённого управления: азиатский Tinyshell и ранее неизвестный IDFKA. Его обнаружили в ходе реагирования — файл маскировался под легитимный сервис. Название отсылает к чит-коду IDKFA из игры Doom, который выдавал игроку все оружие и ключи.


IDFKA разработан «с нуля», что говорит о высокой подготовке нападавших. Он написан на Rust, что усложняет анализ, и использует собственный L4-протокол поверх IP, позволяющий скрывать трафик от систем мониторинга. Инструмент умеет многое: от удалённого управления системами подрядчика до продвижения внутри сети и сканирования инфраструктуры.

По данным Solar 4RAYS, IDFKA помог злоумышленникам оставаться в инфраструктуре подрядчика не менее 10 месяцев. С его помощью они могли выгружать базы абонентов и информацию о звонках — вероятно, эти данные действительно оказались в руках атакующих, хотя прямых следов похищения эксперты не нашли.

При этом инфраструктура управления IDFKA всё ещё активна. Это означает, что инструмент может использоваться и в будущих атаках на другие компании.

Solar 4RAYS очистили инфраструктуру оператора от бэкдора, устранили последствия деятельности NGC5081 и опубликовали индикаторы компрометации и Yara-правило для его обнаружения.

Чтобы защититься от IDFKA, эксперты советуют:

  • контролировать обращения инфраструктуры к известным серверам управления NGC5081;
  • обращать внимание на подозрительные файлы, написанные на Rust;
  • применять комплексные средства киберзащиты;
  • регулярно проводить оценку компрометации собственной среды.

Случай показывает, что даже крупные подрядчики могут оставаться под контролем хакеров месяцами, если в инфраструктуре появляется скрытый инструмент вроде IDFKA.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru