


Cavalry Werewolf атакует дипведомства и госструктуры в России и странах СНГ

Cavalry Werewolf атакует дипведомства и госструктуры в России и странах СНГ

Cavalry Werewolf атакует дипведомства и госструктуры в России и странах СНГ

«Лаборатория Касперского» проанализировала новые кампании кибершпионов из группы Tomiris (она же Cavalry Werewolf), которая действует с начала 2025 года и до сих пор остаётся активной. Атаки направлены в первую очередь на государственные структуры — главным образом дипломатические службы — в России и странах СНГ. Всего с активностью злоумышленников столкнулись более тысячи пользователей.

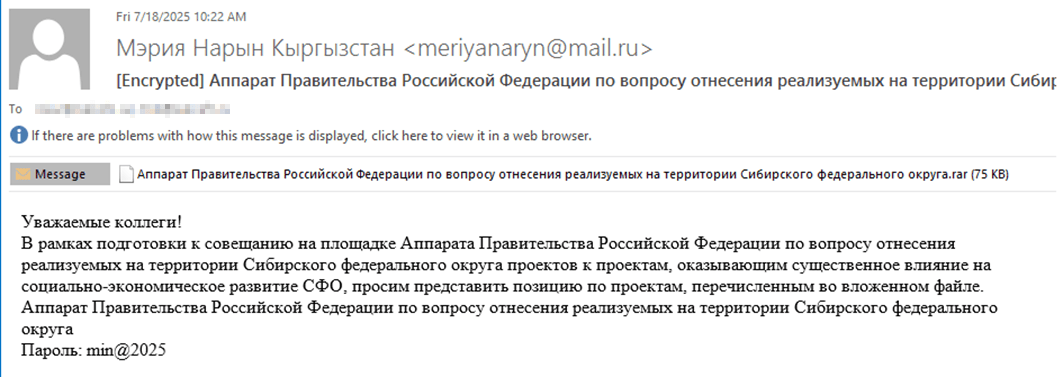
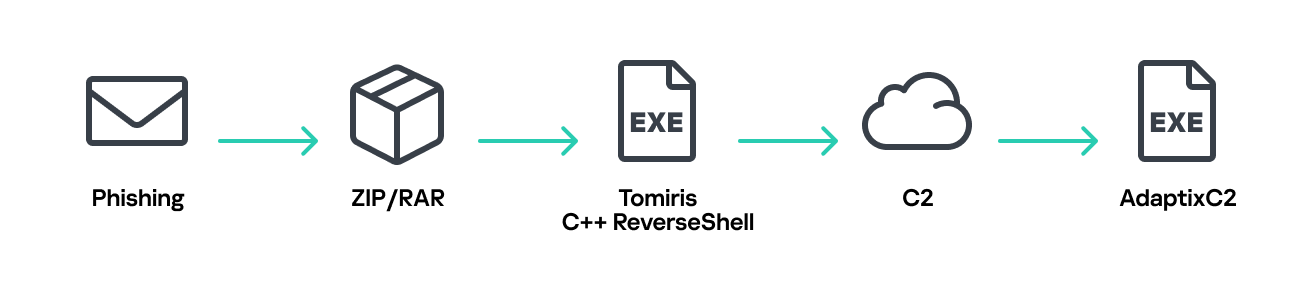
Tomiris по-прежнему делает ставку на фишинг. Жертвам рассылают письма с архивами, внутри которых находится вредоносный исполняемый файл, замаскированный под официальный документ.

В одном из примеров злоумышленники просили «оценить проекты для развития российских регионов» — открытие такого файла приводило к заражению системы.


Более половины таких писем составлены на русском языке, что указывает на русскоязычный сегмент как основную цель кампании. Остальные сообщения адаптированы под Туркменистан, Кыргызстан, Таджикистан и Узбекистан.

После запуска вредоносного файла на устройстве появляются различные импланты, чаще всего — реверс-шеллы, написанные на разных языках. Они ждут дальнейших команд и затем загружают дополнительные инструменты, включая фреймворки AdaptixC2 и Havoc.


Для связи с командными серверами в некоторых случаях используются популярные сервисы вроде Telegram и Discord — это помогает маскировать трафик под обычную активность пользователя.

На компрометированных устройствах злоумышленники ищут документы и графические файлы: .jpg, .png, .pdf, .xlsx, .docx и другие.

Эксперт «Лаборатории Касперского» Олег Купреев отмечает, что Tomiris заметно усложнила свои методы:

«Группа старается максимально скрыть присутствие в системе и закрепиться в ней надолго. Использование имплантов на разных языках и переход к общедоступным сервисам как к C2-каналу — часть этой стратегии».

О Tomiris стало известно в 2021 году, когда специалисты «Лаборатории Касперского» впервые описали её деятельность. Тогда злоумышленники также атаковали структуры в СНГ, а главной целью была кража внутренних документов.

По данным «Лаборатории Касперского», продукты компании успешно обнаруживают угрозу под разными вердиктами, включая HEUR:Backdoor.Win64.RShell.gen, HEUR:Backdoor.MSIL.RShell.gen, HEUR:Backdoor.Win64.Telebot.gen и другие.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru