


Cavalry Werewolf атакует дипведомства и госструктуры в России и странах СНГ

Cavalry Werewolf атакует дипведомства и госструктуры в России и странах СНГ

Cavalry Werewolf атакует дипведомства и госструктуры в России и странах СНГ

«Лаборатория Касперского» проанализировала новые кампании кибершпионов из группы Tomiris (она же Cavalry Werewolf), которая действует с начала 2025 года и до сих пор остаётся активной. Атаки направлены в первую очередь на государственные структуры — главным образом дипломатические службы — в России и странах СНГ. Всего с активностью злоумышленников столкнулись более тысячи пользователей.

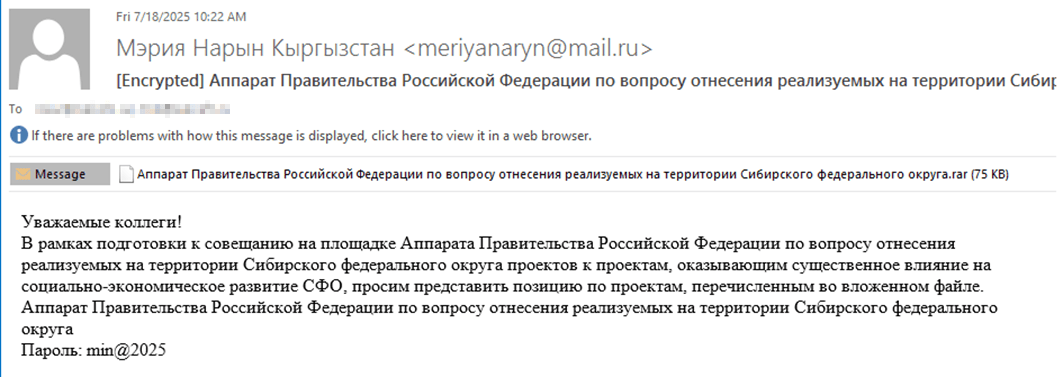
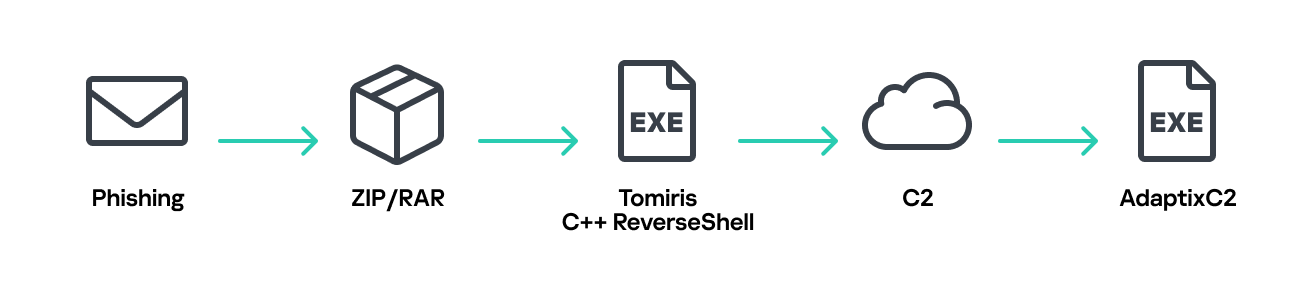
Tomiris по-прежнему делает ставку на фишинг. Жертвам рассылают письма с архивами, внутри которых находится вредоносный исполняемый файл, замаскированный под официальный документ.

В одном из примеров злоумышленники просили «оценить проекты для развития российских регионов» — открытие такого файла приводило к заражению системы.


Более половины таких писем составлены на русском языке, что указывает на русскоязычный сегмент как основную цель кампании. Остальные сообщения адаптированы под Туркменистан, Кыргызстан, Таджикистан и Узбекистан.

После запуска вредоносного файла на устройстве появляются различные импланты, чаще всего — реверс-шеллы, написанные на разных языках. Они ждут дальнейших команд и затем загружают дополнительные инструменты, включая фреймворки AdaptixC2 и Havoc.


Для связи с командными серверами в некоторых случаях используются популярные сервисы вроде Telegram и Discord — это помогает маскировать трафик под обычную активность пользователя.

На компрометированных устройствах злоумышленники ищут документы и графические файлы: .jpg, .png, .pdf, .xlsx, .docx и другие.

Эксперт «Лаборатории Касперского» Олег Купреев отмечает, что Tomiris заметно усложнила свои методы:

«Группа старается максимально скрыть присутствие в системе и закрепиться в ней надолго. Использование имплантов на разных языках и переход к общедоступным сервисам как к C2-каналу — часть этой стратегии».

О Tomiris стало известно в 2021 году, когда специалисты «Лаборатории Касперского» впервые описали её деятельность. Тогда злоумышленники также атаковали структуры в СНГ, а главной целью была кража внутренних документов.

По данным «Лаборатории Касперского», продукты компании успешно обнаруживают угрозу под разными вердиктами, включая HEUR:Backdoor.Win64.RShell.gen, HEUR:Backdoor.MSIL.RShell.gen, HEUR:Backdoor.Win64.Telebot.gen и другие.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru