


Windows 11 начнёт запрашивать ПИН-код при авторизации через FIDO2-ключи

Windows 11 начнёт запрашивать ПИН-код при авторизации через FIDO2-ключи

Windows 11 начнёт запрашивать ПИН-код при авторизации через FIDO2-ключи

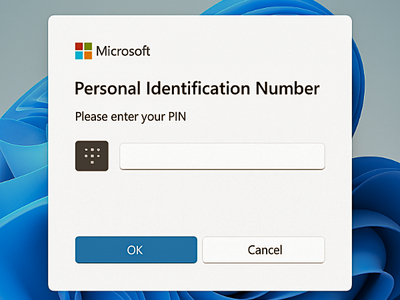
Microsoft предупредила пользователей, что после установки свежих обновлений Windows на устройствах может начать появляться запрос на ввод ПИН-кода при аутентификации с помощью ключей безопасности FIDO2. Это касается Windows 11 версий 24H2 и 25H2 и связано с изменениями, которые начали внедряться ещё с сентябрьского превью-обновления 2025 года.

Компания отмечает, что это поведение — не ошибка, а намеренное изменение, связанное с соблюдением требований стандарта WebAuthn.

Этот стандарт определяет, как должны работать методы проверки пользователя, включая ПИН-коды, биометрию и аппаратные ключи безопасности.

Согласно WebAuthn, параметр User Verification может иметь три состояния: discouraged, preferred или required. Если стоит значение preferred, платформа должна запросить создание ПИН-кода, устройство при этом должно уметь выполнять такую проверку. Именно это теперь и происходит в Windows 11.

Microsoft объяснила, что после установки обновлений KB5065789 (от 29 сентября 2025 года) или более новых пользователю может потребоваться создать ПИН для аутентификации с FIDO2-ключом, даже если раньше ПИН не использовался.

Такое требование появляется, если сервис или провайдер идентификации запрашивают режим User Verification = Preferred, а сам ключ ПИН ещё не содержит.

Развёртывание поддержки этой функции началось постепенно, а полностью завершилось с выходом ноябрьского обновления KB5068861.

Тем организациям, которые не хотят, чтобы пользователи создавали ПИН-коды для ключей безопасности, Microsoft напоминает: можно изменить настройки WebAuthn и выставить параметр User Verification в значение discouraged.

FIDO2-ключи продолжают набирать популярность как более безопасная альтернатива паролям — они защищают от фишинга, подбора паролей и кражи учётных данных, поскольку требуют физического устройства для входа.

Подпишитесь на новости

Для входа на Госуслуги могут ввести дополнительные проверки

Вход на «Госуслуги» и восстановление доступа могут получить дополнительные условия безопасности. Михаил Мишустин поручил Минцифры проработать такие меры: порталом пользуются уже 120 млн человек, и их учетные записи требуют надежной защиты.

Как сообщает РБК, премьер озвучил поручение на форуме «Цифровые решения».

Какими именно будут новые проверки и когда они появятся, пока не уточняется. Так что готовиться к конкретным изменениям рано, ведомству еще предстоит предложить механизм.

Параллельно Минцифры готовит третий пакет мер против кибермошенников. Среди предложений есть, например, единая платформа согласий на обработку персональных данных внутри «Госуслуг».

Пользователи смогут видеть, какие организации и зачем используют их данные, включая сведения, полученные офлайн. Там же можно будет отозвать ранее выданные согласия и сообщить о возможных нарушениях в контролирующие органы.

А пока мошенники продолжают использовать саму тему защиты аккаунта как приманку. МВД предупреждает о сообщениях, в которых пугают блокировкой «Госуслуг» или утечкой данных и предлагают срочно позвонить по указанному номеру.

Такое спасение аккаунта может оказаться началом его угона. Обсуждение новых мер безопасности — удобный повод для очередной легенды мошенников.

RSS: Новости на портале Anti-Malware.ru