


VasyGrek усилил фишинг против российских организаций, сменив инструменты

VasyGrek усилил фишинг против российских организаций, сменив инструменты

VasyGrek усилил фишинг против российских организаций, сменив инструменты

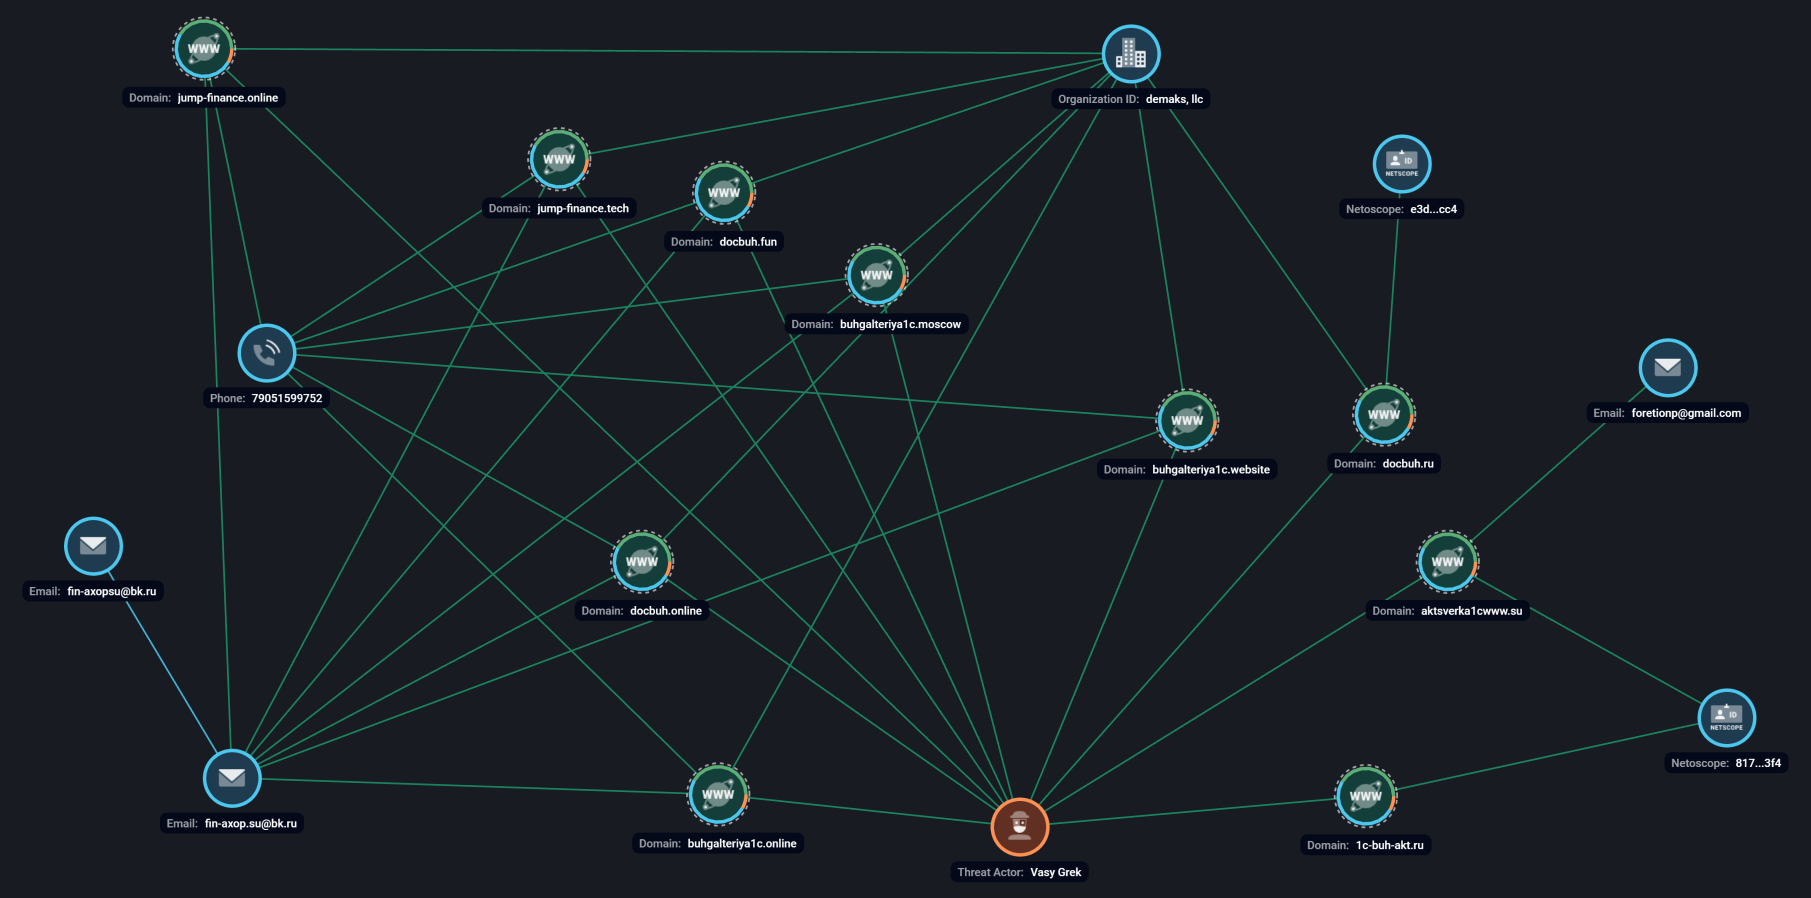
Аналитики F6 Threat Intelligence зафиксировали новую волну атак, связанных с русскоязычным злоумышленником VasyGrek (он же Fluffy Wolf) — фигурой, известной по фишинговым кампаниям против российских компаний ещё с 2016 года. Традиционно он использует рассылки на бухгалтерскую тематику и домены-приманки сайтов финансовых организаций, под которые маскирует распространение вредоносных программ.

После недавней публикации F6 злоумышленник перестал использовать свой привычный инструмент BurnsRAT, однако общая структура атак осталась прежней: массовые рассылки, поддельные домены и доставка различных вредоносных приложений.

Главное изменение заметно в выборе инструментов. Вместо продавца Mr.Burns VasyGrek перешёл на утилиты автора PureCoder, которые активно распространяются на киберпреступных форумах. Кроме того, он был замечен в использовании шифровальщика Pay2Key, популярного в этом году RaaS (ransomware-as-a-service).

В ноябре 2025 года злоумышленник обновил и саму цепочку атаки. Архивы с EXE-файлами он заменил на архивы, содержащие VBS- и BAT-скрипты. Вместо загрузчика PureCrypter появился новый элемент — stego downloader на PowerShell, который загружает полезную нагрузку PureHVNC.


Ранее этот загрузчик замечали у других группировок, например Sticky Werewolf, но в данном случае атрибуция указывает именно на VasyGrek: совпадает стиль писем, домены доставки и финальный пейлоад.


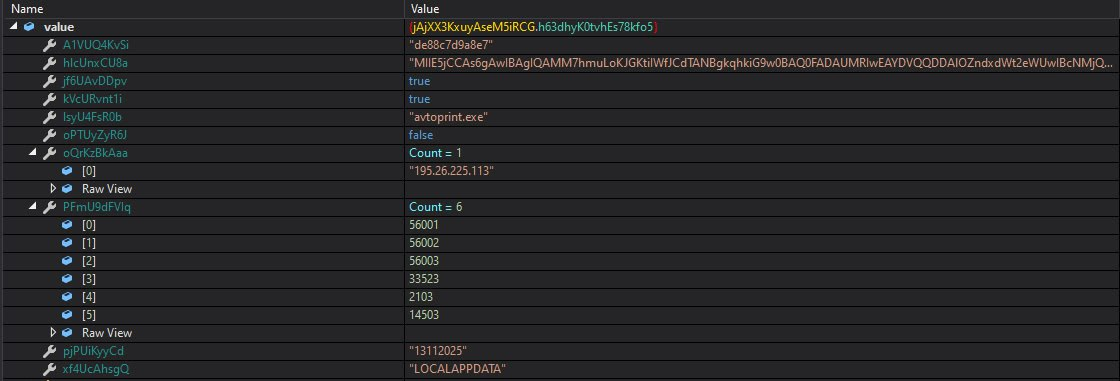
Анализ одного из вредоносных образцов, проведённый на Malware Detonation Platform F6, подтверждает обновлённую тактику злоумышленника.

Под удар в последние месяцы попали компании из промышленности, энергетики, сферы финансов, ИТ, медиа, торговли и других отраслей. Основная цель атак VasyGrek остаётся прежней — получение конфиденциальных данных и их дальнейшее использование в интересах злоумышленника.

Подпишитесь на новости

Сменить оператора, оставив номер теперь можно через Госуслуги

Надоел тариф, связь пропадает, хочется попробовать нового оператора? Теперь начать переход к конкуренту со своим номером можно через «Госуслуги». На портале появилась подача заявки на перенос.

О запуске сервиса сообщило Минцифры. Заявление автоматически направляется независимому оператору базы данных перенесённых номеров.

Он проверяет, соответствует ли абонент условиям перехода. После этого с пользователем связывается новый оператор, которому остаётся согласовать тариф и способ заключения договора.

Подписать документы можно в салоне связи или дистанционно с помощью электронной подписи.

В сервисе доступны МТС, Т2, «Билайн», «МегаФон» и другие операторы, подключённые к базе перенесённых номеров. Одно из условий — отсутствие задолженности перед прежней компанией.

Сама технология переноса номера, MNP, работает в России с декабря 2013 года. А теперь есть и дополнительный канал подачи заявления. Для абонентов это ещё один способ проголосовать за качество связи конкретным действием.

RSS: Новости на портале Anti-Malware.ru