


Signal запустил безопасный бэкап сообщений на iPhone

Signal запустил безопасный бэкап сообщений на iPhone

Signal запустил безопасный бэкап сообщений на iPhone

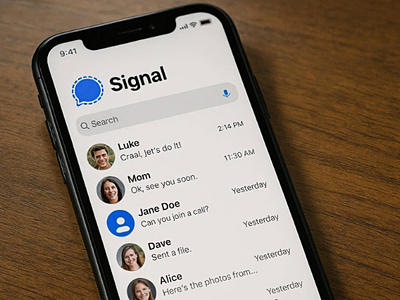
Signal запустил защищённые резервные копии на iOS — теперь пользователи смогут сохранять и восстанавливать переписку, если потеряют или сломают iPhone. Раньше такая функция была доступна только на Android. В бесплатной версии можно сохранить до 100 МБ текстовых сообщений, а также фото, видео, GIF и файлы за последние 45 дней.

О запуске функциональности на iPhone компания сообщила в X. За 1,99 доллара в месяц доступна расширенная версия: она позволяет делать резервную копию всех текстовых сообщений и до 100 ГБ медиаданных сверх 45-дневного лимита.

Как и на Android, резервные копии в iOS защищены сквозным шифрованием. Доступ к ним осуществляется через 64-символьный ключ восстановления, который генерируется на устройстве.

Signal подчёркивает: если потерять этот ключ, восстановить данные будет невозможно — компания не имеет доступа к хранилищу.

Включить резервные копии можно в настройках приложения. Нужно открыть раздел Backups, выбрать Setup → Enable Backups и записать ключ восстановления.

После подтверждения появится возможность выбрать бесплатный или платный план, и приложение начнёт создавать защищённую копию сообщений и медиа.

В планах Signal — добавить поддержку резервного копирования в настольной версии, а позже обеспечить перенос зашифрованной истории между iOS, Android и десктопом без потерь.

В октябре мы писали, что Signal внедрил постквантовую систему шифрования SPQR для защиты чатов. Не так давно мы также сравнивали Signal и Telegram: какой мессенджер лучше защищает ваши данные.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru