


ИИ и уязвимости создали крупнейшие DDoS-ботнеты — 5,7 млн устройств

ИИ и уязвимости создали крупнейшие DDoS-ботнеты — 5,7 млн устройств

ИИ и уязвимости создали крупнейшие DDoS-ботнеты — 5,7 млн устройств

Компания CURATOR, специализирующаяся на защите интернет-ресурсов от DDoS-атак, зафиксировала в третьем квартале 2025 года рекордный скачок ботнет-активности. По словам экспертов, сочетание искусственного интеллекта и огромного числа незащищённых устройств создало идеальные условия для появления крупнейших DDoS-сетей за всю историю наблюдений.

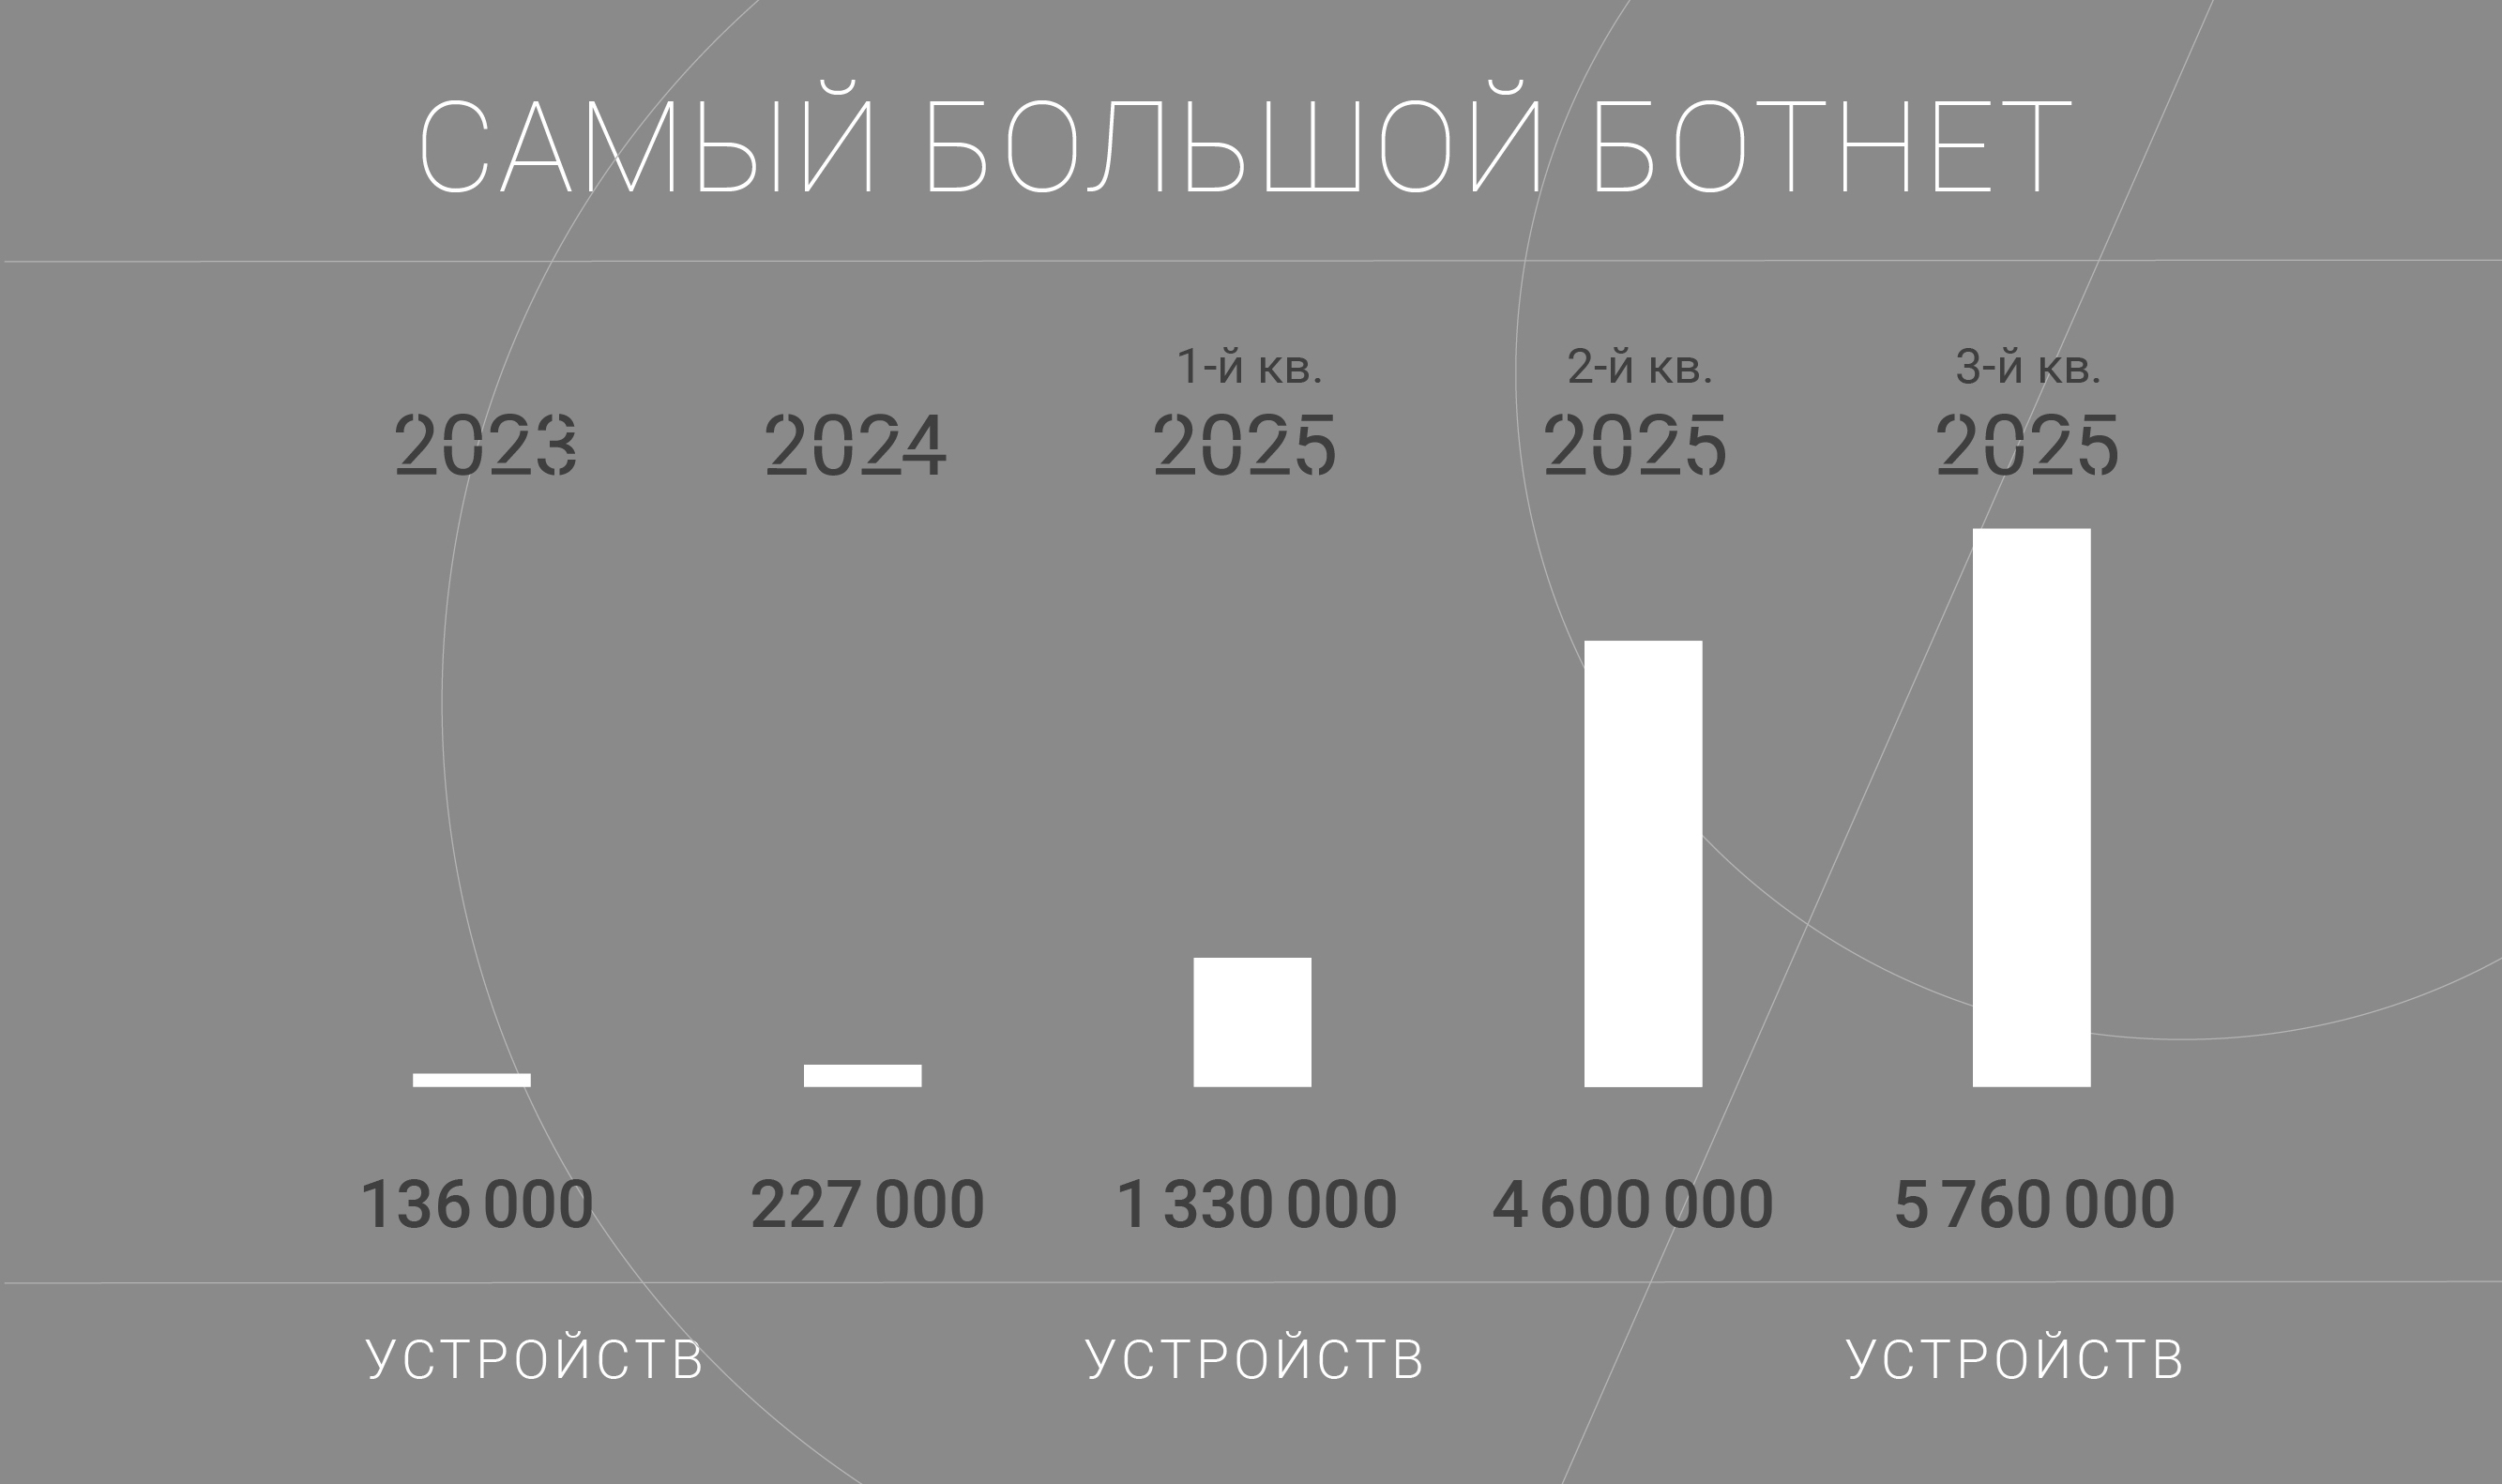
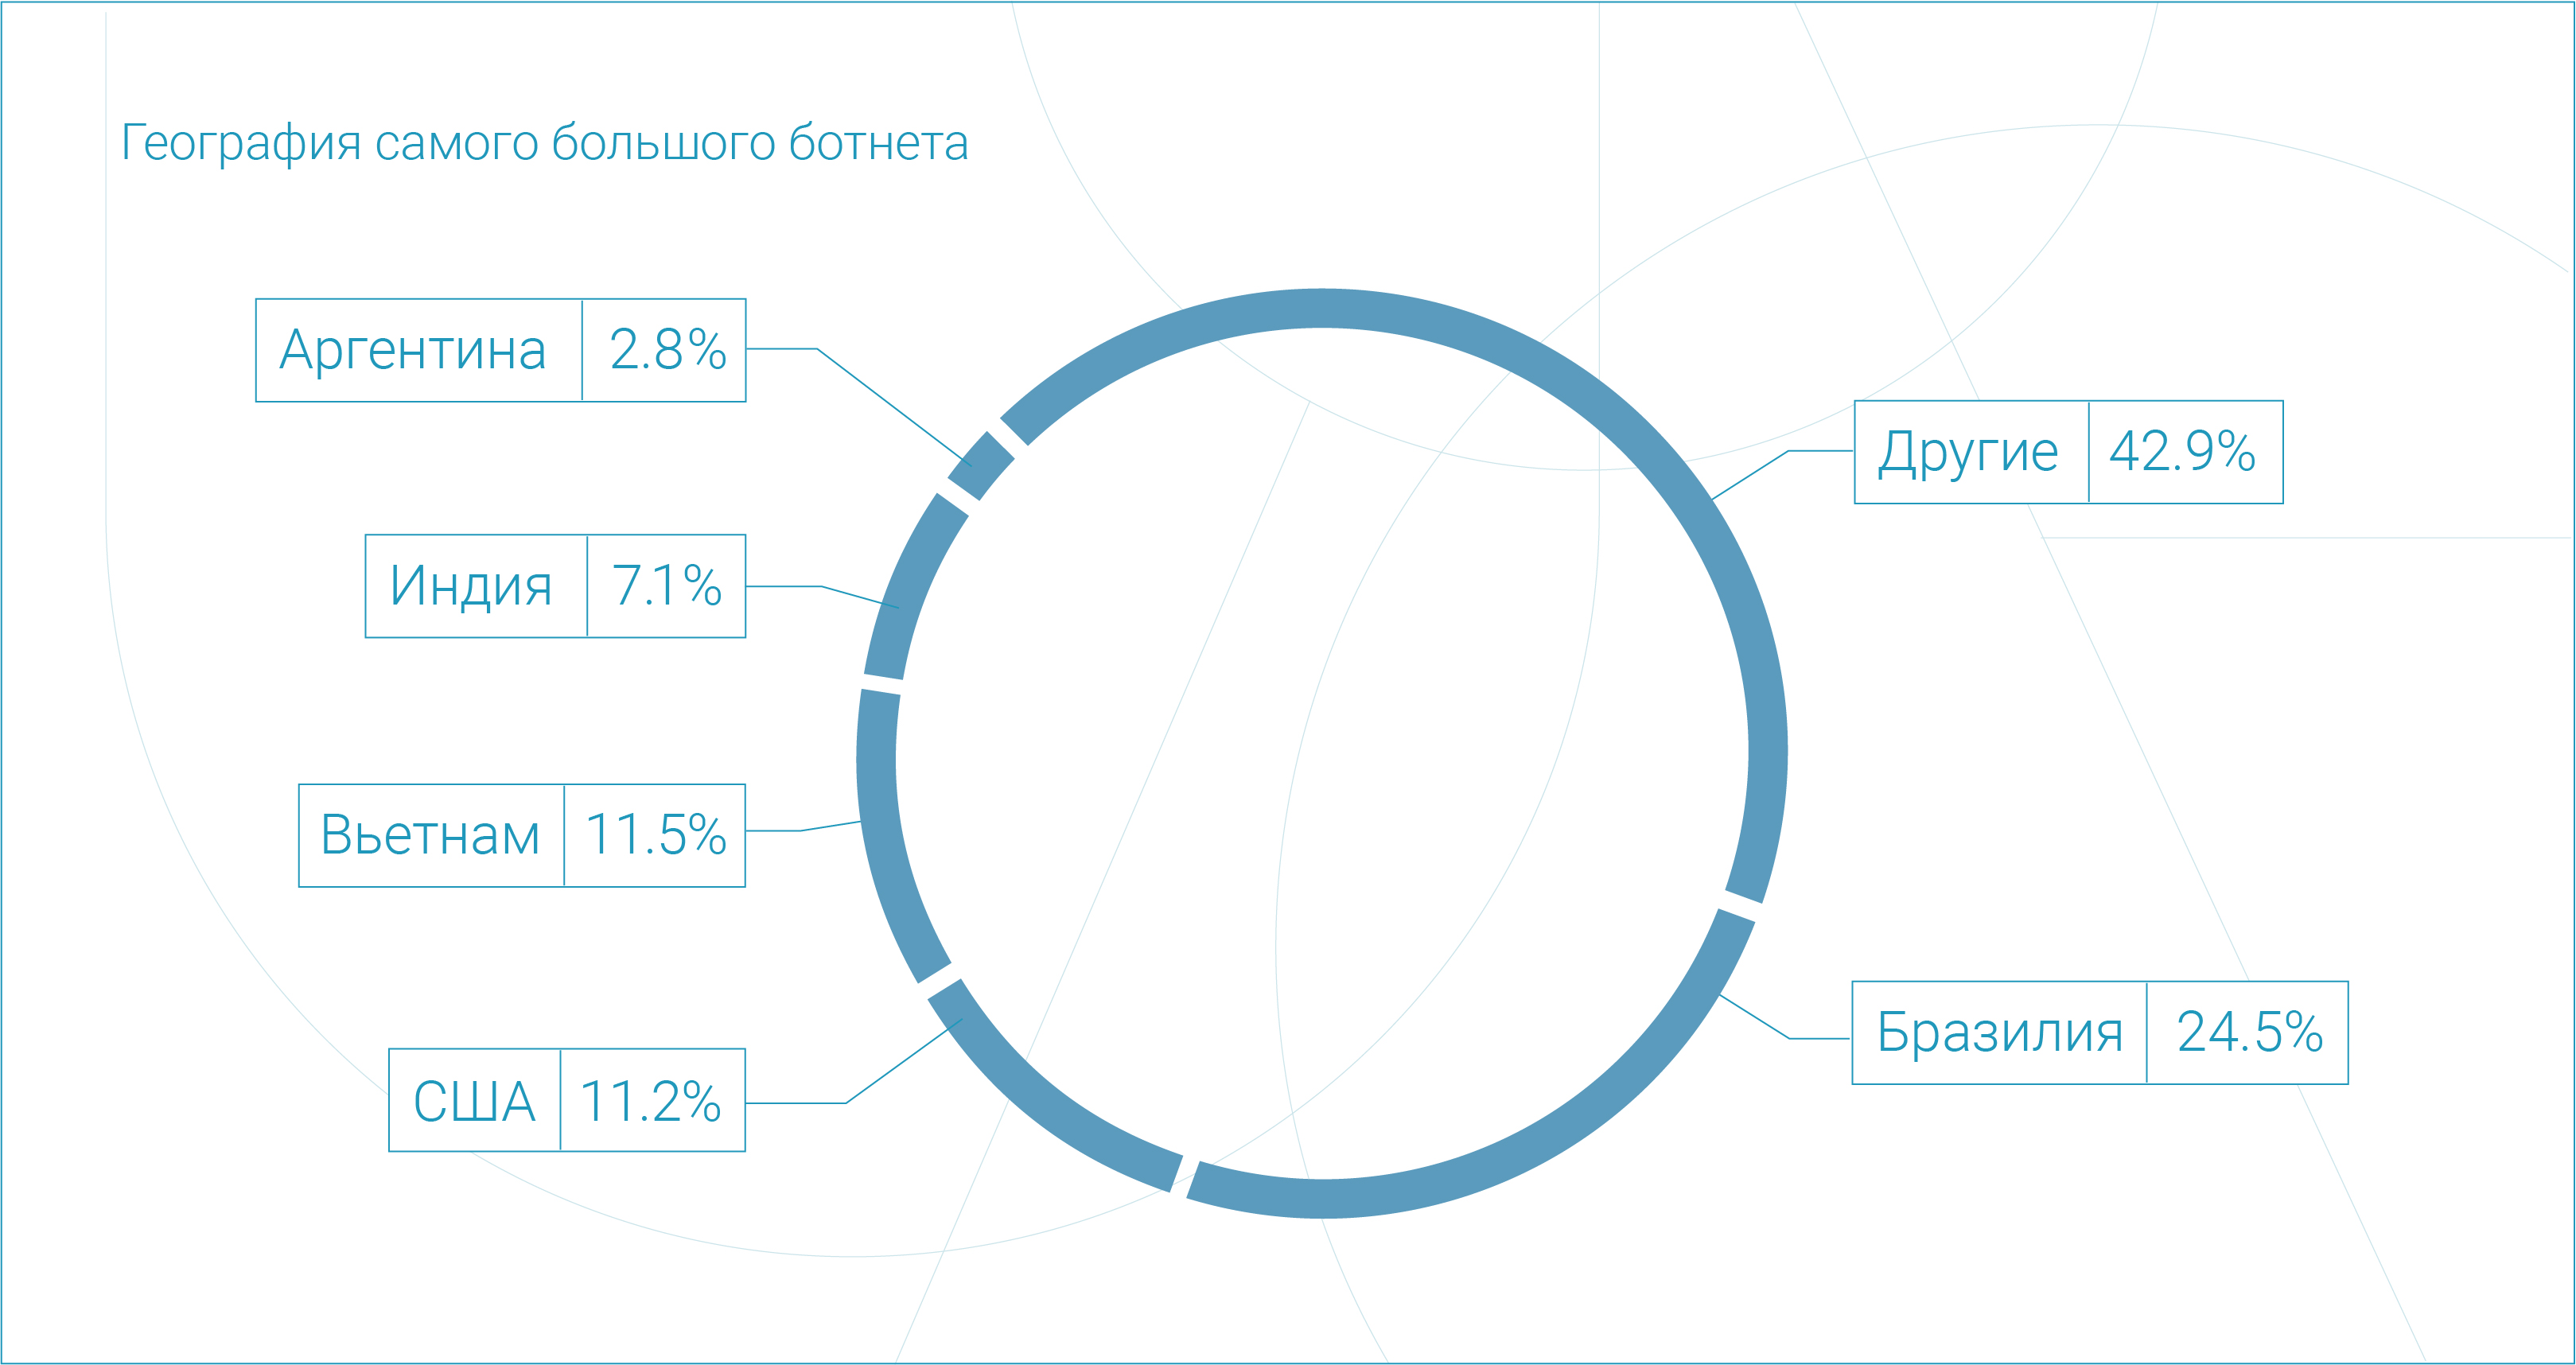
В одной из атак, которую специалисты CURATOR отслеживали более полугода, участвовало 5,76 миллиона заражённых устройств — в основном из Бразилии, Вьетнама, США, Индии и Аргентины.


Для сравнения: в прошлом году крупнейший ботнет включал всего около 227 тысяч устройств, то есть масштаб вырос более чем в 25 раз.

Бразилия впервые обогнала Россию и США, став крупнейшим источником L7 DDoS-атак — почти 19% от всего вредоносного трафика. Вьетнам показал стремительный рост, поднявшись за год с 15-го на 4-е место по активности ботов.


По оценке специалистов CURATOR, взрывной рост ботнетов связан с двумя факторами. Первый — ускоренная цифровизация в развивающихся странах, где миллионы устройств подключаются к Сети без должной защиты. Второй — активное использование злоумышленниками ИИ-инструментов, которые помогают автоматически находить и заражать такие устройства.

«Большое количество уязвимых гаджетов было и раньше, но теперь благодаря ИИ злоумышленники пробивают их в разы быстрее и эффективнее», — пояснил Дмитрий Ткачёв, генеральный директор CURATOR.

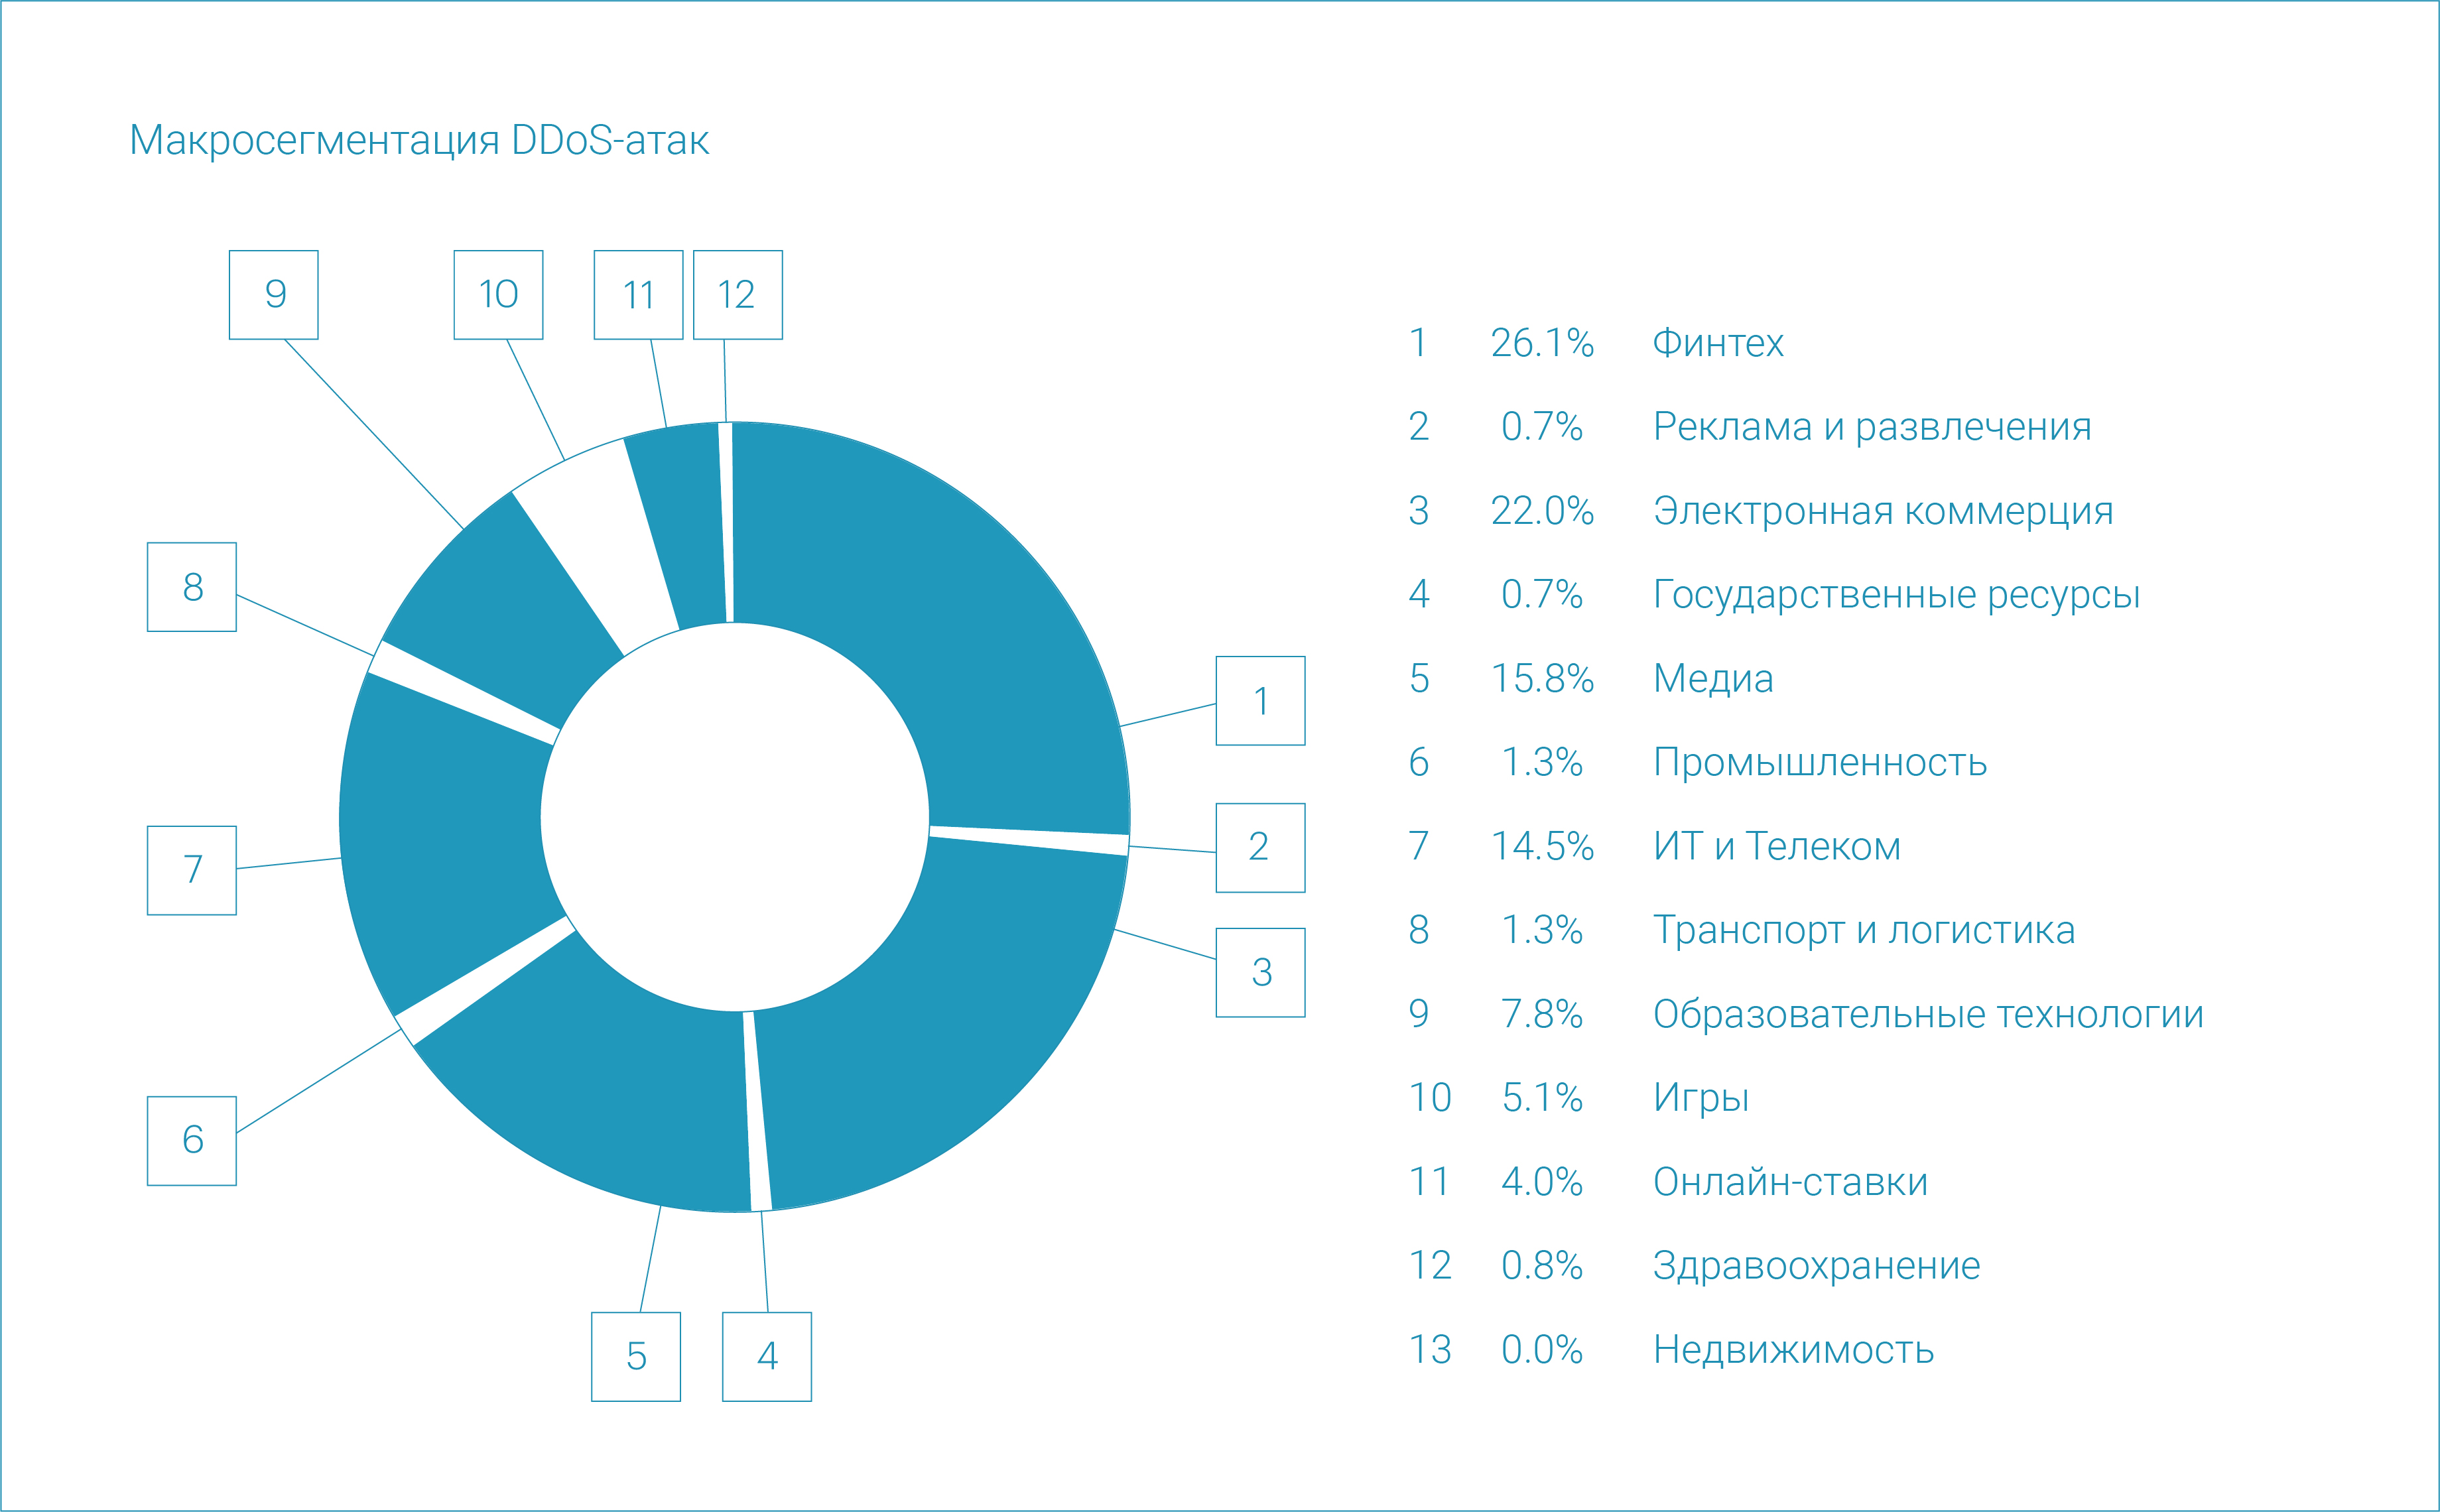
Больше всего DDoS-атак в третьем квартале пришлось на компании из сфер финтеха (26,1%), электронной коммерции (22%), медиа (15,8%) и телекоммуникаций (14,5%).


Самая мощная атака за квартал пришлась на электронную коммерция — её пик достиг 1,15 Тбит/с, что немного превысило прошлогодний рекорд. А самая продолжительная атака против онлайн-магазинов длилась 14 часов 33 минуты.

Напомним, в сентября Cloudflare зафиксировала самую мощную DDoS-атаку за всё время наблюдений. Пиковая нагрузка достигла 22,2 терабита в секунду и 10,6 млрд пакетов в секунду — это почти вдвое больше предыдущего рекорда.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru