


Microsoft: группа Storm-2657 перенаправляют зарплаты через взлом HR-систем

Microsoft: группа Storm-2657 перенаправляют зарплаты через взлом HR-систем

Microsoft: группа Storm-2657 перенаправляют зарплаты через взлом HR-систем

Команда Microsoft Threat Intelligence зафиксировала новый всплеск атак, в которых злоумышленники похищают учётные данные сотрудников, чтобы перенаправлять зарплаты на свои банковские счета. Эти киберпреступники получили неофициальное прозвище «payroll pirates».

За атаками стоит группа Storm-2657, действующая как минимум с начала 2025 года. Основной удар пришёлся на университеты и другие образовательные организации США, где используются HR-платформы вроде Workday.

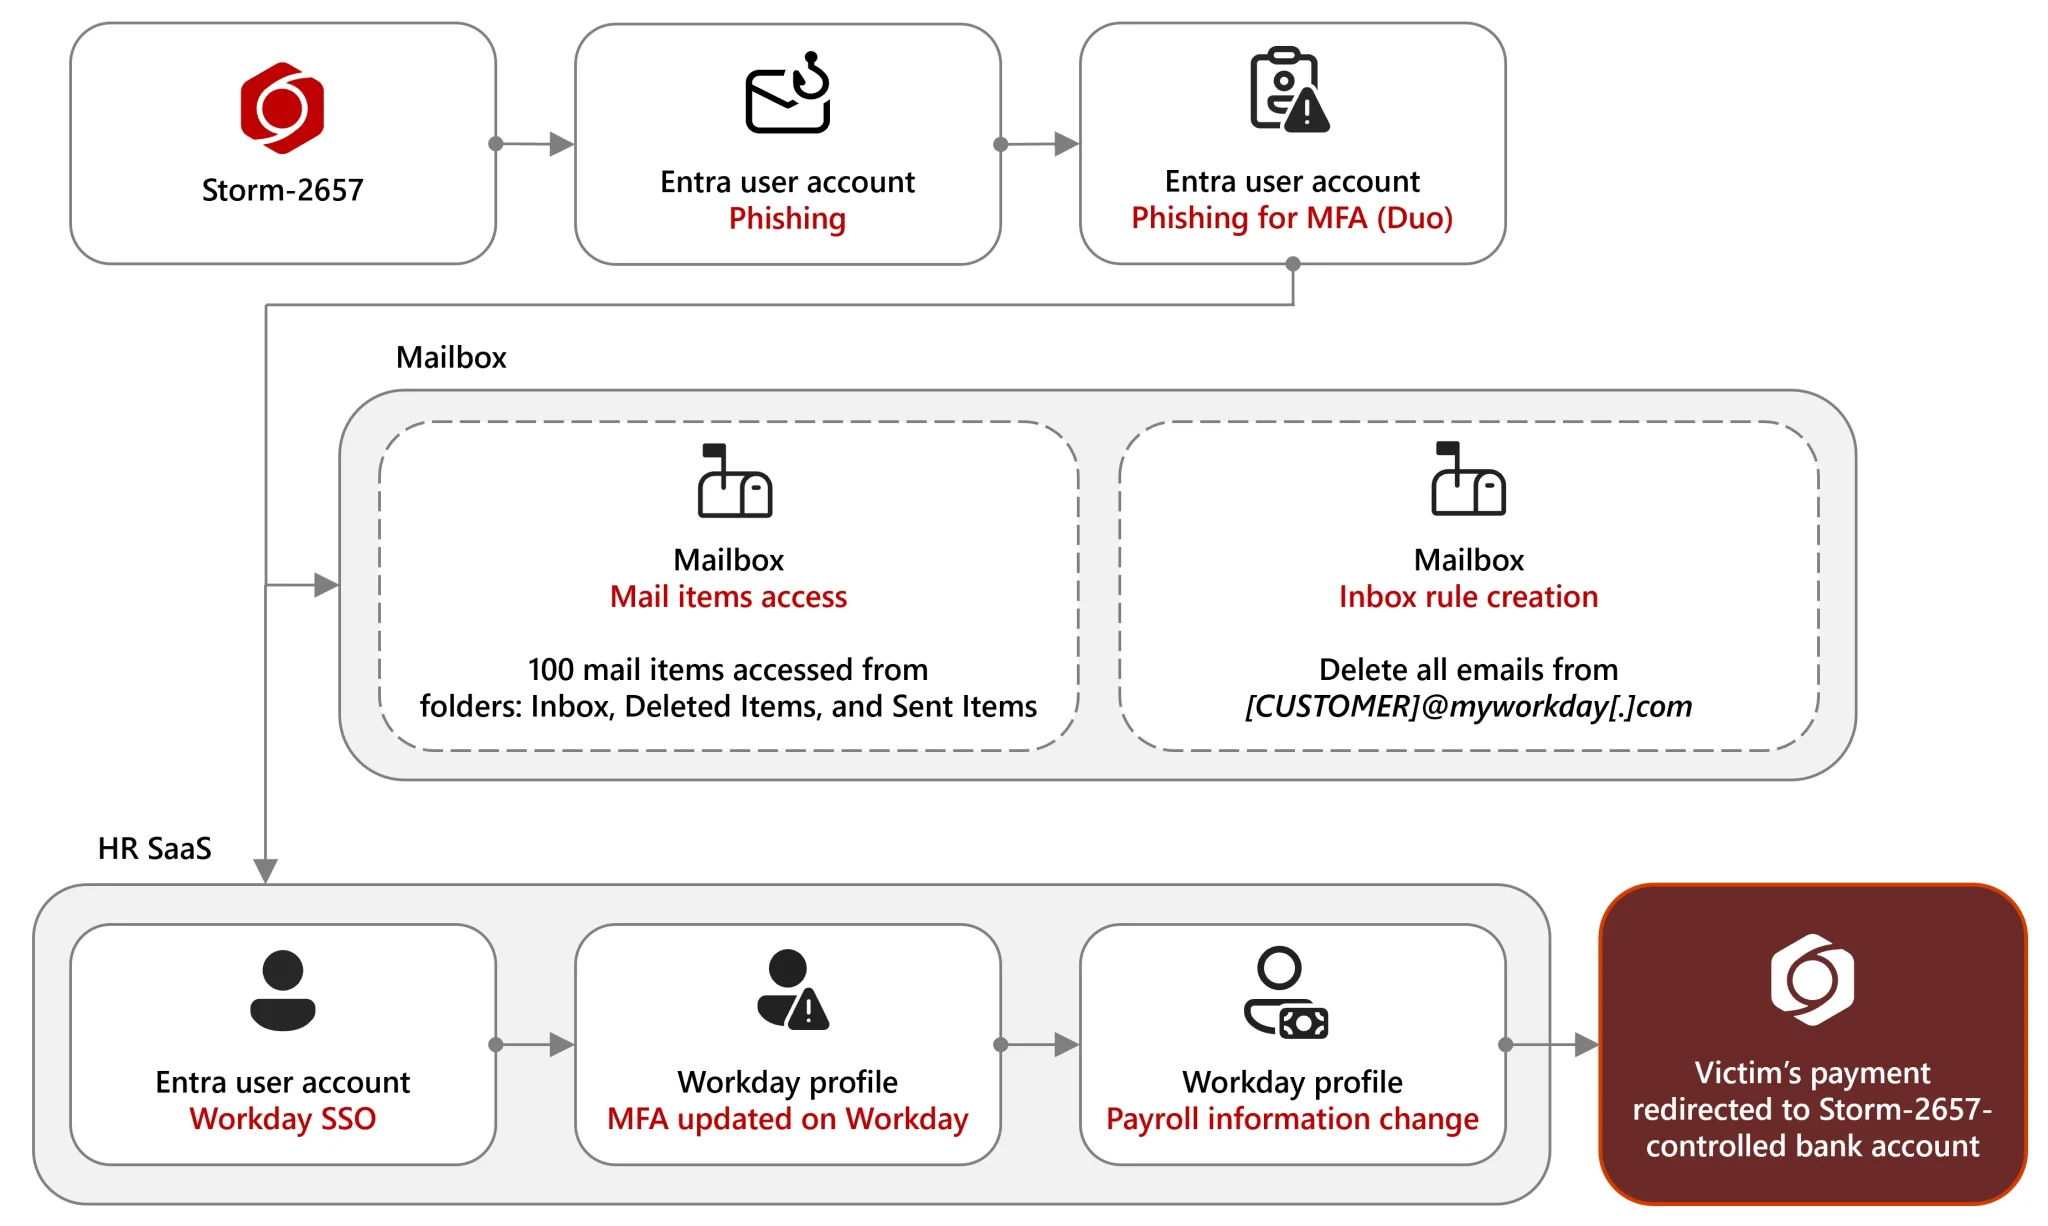
Хакеры начали с массовой фишинговой рассылки по сотрудникам вузов. Письма выглядели реалистично — якобы о вспышке болезни на кампусе или жалобах на преподавателей. Ссылки вели на Google Docs, а затем перенаправляли жертв на фальшивые страницы входа, где злоумышленники перехватывали логины и одноразовые МФА-коды.

После входа в систему атакующие получали доступ к корпоративной почте Exchange Online и учётным записям в Workday. Там они меняли банковские реквизиты для перечисления зарплаты — и следующие выплаты уходили уже на счета, подконтрольные злоумышленникам.


Чтобы их не заметили, Storm-2657 создавали правила в почте, которые автоматически удаляли письма из Workday, в том числе уведомления об изменениях профиля. Некоторые из этих правил были замаскированы под пустые имена — из символов вроде «…» или «'''».

В результате, по данным Microsoft, атакующие скомпрометировали 11 учётных записей в трёх университетах и с них разослали более 6 000 фишинговых писем по другим учебным заведениям.

После взлома злоумышленники добавляли свои номера телефонов как доверенные устройства для многофакторной аутентификации (через Workday или Duo MFA). Это позволяло им повторно входить без ведома настоящего владельца.

Отсутствие устойчивой к фишингу системы многофакторной аутентификации стало одной из главных причин успеха атаки — традиционные СМС-коды и пуш-уведомления легко перехватывались.

Microsoft уже уведомила пострадавшие организации и выпустила рекомендации:

  • переходить на фишингоустойчивые методы МФА — FIDO2-ключи, Windows Hello for Business или passkeys;
  • внимательно проверять правила в Outlook, особенно те, что удаляют письма с темами «Payment Elections» или «Direct Deposit»;
  • использовать инструменты Microsoft Defender for Cloud Apps и Microsoft Sentinel для поиска подозрительных изменений в платёжных настройках;
  • немедленно при компрометации сбросить пароли, удалить посторонние МФА-устройства и вернуть корректные банковские реквизиты.

Microsoft подчёркивает, что подобные «пиратские» схемы становятся всё более изощрёнными, а потому сотрудничество компаний — например, Microsoft и Workday — и обмен киберразведданными играют ключевую роль в предотвращении таких атак.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru