


Battering RAM: дешёвый чип ломает защиту Intel SGX и AMD SEV-SNP

Battering RAM: дешёвый чип ломает защиту Intel SGX и AMD SEV-SNP

Battering RAM: дешёвый чип ломает защиту Intel SGX и AMD SEV-SNP

Исследователи показали новую уязвимость, которая бьёт по самым свежим защитным механизмам процессоров Intel и AMD. Вектор атаки получил название Battering RAM и работает довольно изящно — через дешёвое «железо» стоимостью всего около $50.

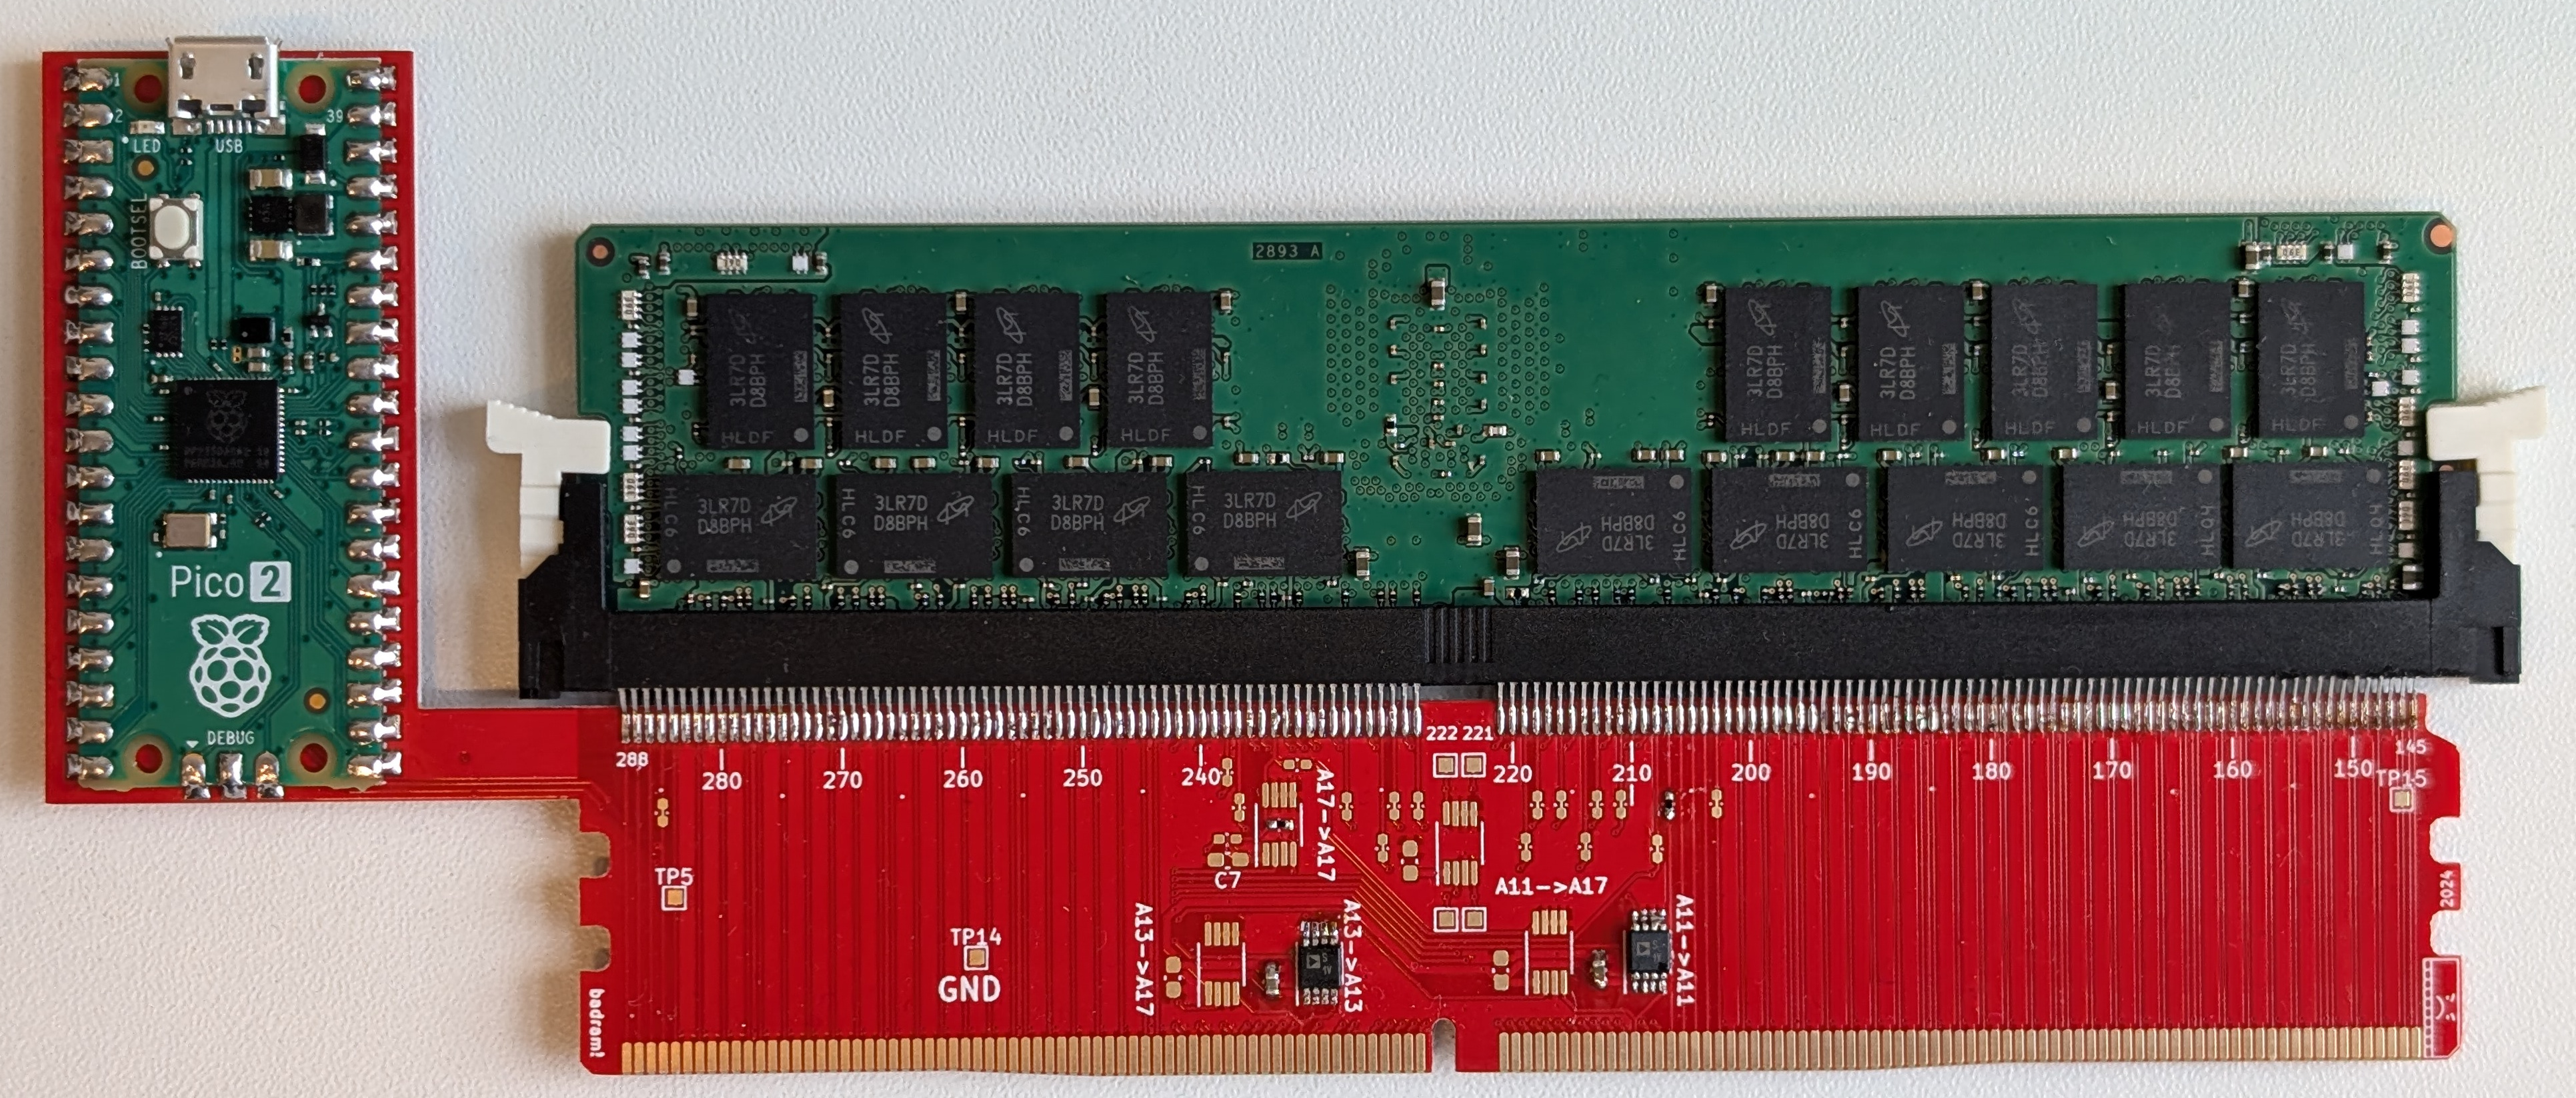
Исследователи собрали небольшой DDR4-интерпозер, который вставляется в память и сначала ведёт себя абсолютно честно: проходит все проверки, выглядит прозрачным для системы.

Но стоит «щёлкнуть выключателем» — устройство начинает подменять защищённые адреса на свои, позволяя злоумышленнику читать и изменять зашифрованные данные.


Таким образом ломаются ключевые функции Intel SGX и AMD SEV-SNP — технологий, которые должны были гарантировать безопасность данных в памяти, особенно в облаке. То есть атака напрямую угрожает конфиденциальным вычислениям, на которые сегодня делают ставку многие провайдеры.

На практике это значит, что недобросовестный сотрудник дата-центра с ограниченным физическим доступом может вставить такую плату и получить доступ к защищённым областям памяти. Причём система будет уверена, что всё в порядке.

В Intel и AMD на это ответили традиционно: мол, физические атаки в зону ответственности не входят. Но сами исследователи подчёркивают — защищаться от Battering RAM можно только на уровне фундаментальной переработки архитектуры шифрования памяти.

Примечательно, что атака появилась на фоне других свежих находок. Например, в августе исследователи ETH Zürich рассказали про VMScape, вариант Spectre, который позволяет сливать данные между виртуальными машинами. А чуть раньше VUSec показали L1TF Reloaded, комбинацию старых багов процессоров для кражи содержимого кеша.

Иными словами, гонка «защита против атак» вокруг современных CPU продолжается, и пока новые уязвимости появляются быстрее, чем производители успевают закрывать старые.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru