


Уязвимость WhatsApp: DNG-картинка позволяет взломать iPhone без кликов

Уязвимость WhatsApp: DNG-картинка позволяет взломать iPhone без кликов

Уязвимость WhatsApp: DNG-картинка позволяет взломать iPhone без кликов

Исследователи из DarkNavyOrg рассказали о новой критической уязвимости в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), которая позволяет взломать устройства Apple без каких-либо действий со стороны пользователя. Достаточно лишь получить специально подготовленное сообщение.

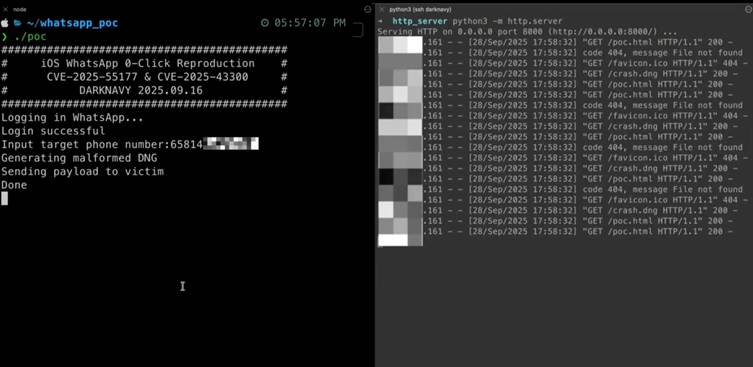
Атака строится из двух частей. Сначала используется ошибка (CVE-2025-55177) в обработке сообщений: WhatsApp не проверяет, действительно ли сообщение пришло от связанного устройства.

Это позволяет злоумышленнику подделать послание, будто оно отправлено самим пользователем.

Дальше в ход идёт вторая уязвимость (CVE-2025-43300) в библиотеке обработки изображений DNG. В поддельное сообщение встраивается «битая» картинка, которая при автоматической обработке вызывает сбой памяти и даёт злоумышленнику полный контроль над устройством.


Самое неприятное — всё это происходит абсолютно незаметно. Жертва не видит ни уведомления, ни самого сообщения. После взлома атакующий может читать переписку, слушать звонки, воровать фото и ставить дополнительную вредоносную программу. Под угрозой все устройства на iOS, iPadOS и macOS.

Разработчики WhatsApp и Apple уже получили уведомления о проблеме. Пользователям советуют как можно скорее обновить приложение и системы, когда выйдут патчи. До этого момента стоит с осторожностью относиться к любым сообщениям, даже от знакомых контактов.

Эксперты отмечают: такие «zero-click» атаки становятся всё более изощрёнными, а главная защита здесь — оперативные обновления и дополнительные меры безопасности на корпоративном уровне.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru