


Уязвимость WhatsApp: DNG-картинка позволяет взломать iPhone без кликов

Уязвимость WhatsApp: DNG-картинка позволяет взломать iPhone без кликов

Уязвимость WhatsApp: DNG-картинка позволяет взломать iPhone без кликов

Исследователи из DarkNavyOrg рассказали о новой критической уязвимости в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), которая позволяет взломать устройства Apple без каких-либо действий со стороны пользователя. Достаточно лишь получить специально подготовленное сообщение.

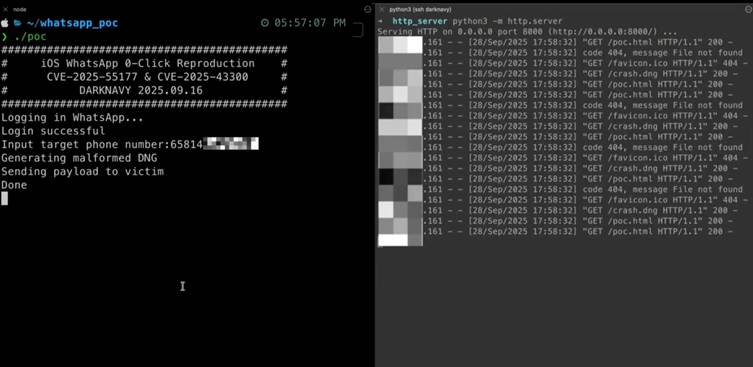
Атака строится из двух частей. Сначала используется ошибка (CVE-2025-55177) в обработке сообщений: WhatsApp не проверяет, действительно ли сообщение пришло от связанного устройства.

Это позволяет злоумышленнику подделать послание, будто оно отправлено самим пользователем.

Дальше в ход идёт вторая уязвимость (CVE-2025-43300) в библиотеке обработки изображений DNG. В поддельное сообщение встраивается «битая» картинка, которая при автоматической обработке вызывает сбой памяти и даёт злоумышленнику полный контроль над устройством.


Самое неприятное — всё это происходит абсолютно незаметно. Жертва не видит ни уведомления, ни самого сообщения. После взлома атакующий может читать переписку, слушать звонки, воровать фото и ставить дополнительную вредоносную программу. Под угрозой все устройства на iOS, iPadOS и macOS.

Разработчики WhatsApp и Apple уже получили уведомления о проблеме. Пользователям советуют как можно скорее обновить приложение и системы, когда выйдут патчи. До этого момента стоит с осторожностью относиться к любым сообщениям, даже от знакомых контактов.

Эксперты отмечают: такие «zero-click» атаки становятся всё более изощрёнными, а главная защита здесь — оперативные обновления и дополнительные меры безопасности на корпоративном уровне.

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru