

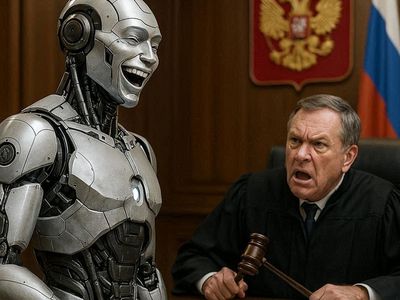

Минюст: искусственный интеллект нельзя привлечь к уголовной ответственности

Минюст: искусственный интеллект нельзя привлечь к уголовной ответственности

Минюст: искусственный интеллект нельзя привлечь к уголовной ответственности

Если искусственный интеллект совершит преступление, на скамье подсудимых окажется не нейросеть. Такую позицию озвучил заместитель министра юстиции России Вадим Федоров на Петербургском международном юридическом форуме.

По словам замминистра, ИИ не может считаться субъектом преступления, поскольку не обладает сознанием, собственной волей и правосубъектностью.

Даже если система действует автономно, уголовную ответственность должны нести люди, которые стоят за её созданием и использованием.

Федоров отметил, что в зависимости от обстоятельств речь может идти о разработчиках моделей искусственного интеллекта, правообладателях программного обеспечения, операторах ИИ-систем, владельцах сервисов или конечных пользователях.

Именно поэтому, считает Минюст, необходимо чётко определить зоны ответственности всех участников цепочки. По словам замминистра, соответствующая правоприменительная практика уже начинает формироваться, а в России продолжается работа над отдельным законопроектом, посвящённым искусственному интеллекту.

Кроме того, в министерстве предлагают учитывать использование ИИ при квалификации отдельных преступлений. В частности, Вадим Федоров считает необходимым закрепить в законодательстве использование технологий синтеза голоса и создания реалистичных изображений человека как квалифицирующий признак для ряда составов преступлений.

Иными словами, если преступник использовал дипфейки или подделку голоса для обмана жертвы, это может стать обстоятельством, влияющим на квалификацию деяния и последующее наказание.

По мере того как искусственный интеллект используется в мошеннических схемах, вопрос ответственности за его применение становится одним из ключевых для будущего регулирования этой сферы.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru