


Новая версия LockBit 5.0 шифрует Windows, Linux и ESXi

Новая версия LockBit 5.0 шифрует Windows, Linux и ESXi

Новая версия LockBit 5.0 шифрует Windows, Linux и ESXi

Исследователи Trend Micro обнаружили свежую модификацию одного из самых известных вымогателей — LockBit. Теперь под угрозой сразу три ключевые платформы: Windows, Linux и VMware ESXi. Новая версия получила номер 5.0 и выглядит куда опаснее предшественников.

Для Windows злоумышленники подготовили вариант с плотной обфускацией и хитрой загрузкой через DLL reflection.

Плюс — стандартный набор трюков для обхода анализа: отключение Event Tracing, убийство сервисов безопасности и зачистка логов после атаки.

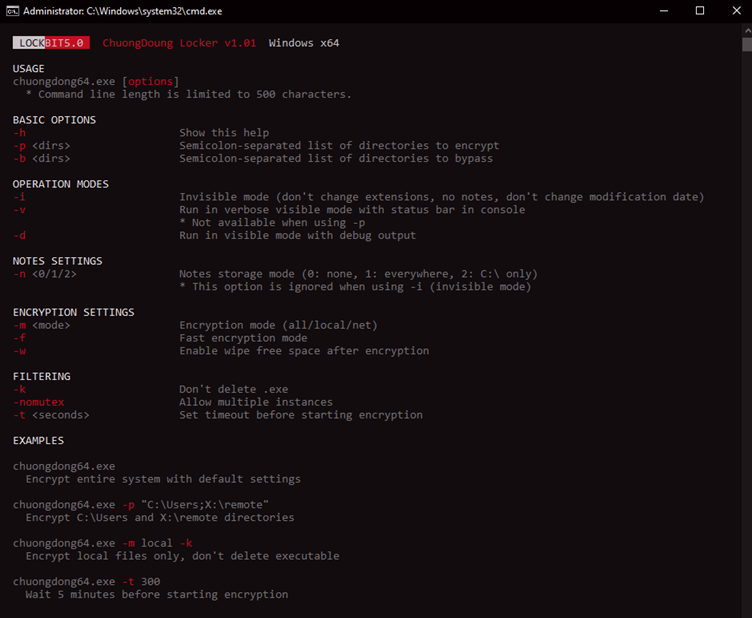
Linux-вариант работает через командную строку: можно выбрать папки и типы файлов для шифрования. Но больше всего пугает отдельная версия под VMware ESXi: одной командой злоумышленники могут зашифровать целые виртуальные фермы, то есть сразу десятки рабочих сред организаций.

Во всех случаях LockBit 5.0:

  • генерирует случайные расширения файлов, что усложняет восстановление;
  • завершает работу, если обнаруживает русскую локаль или геолокацию;
  • максимально скрывается за счёт новой обфускации и быстрой скорости шифрования.


Анализ кода показывает, что это эволюция прошлой версии (4.0), а не полный переписанный продукт: алгоритмы хеширования и методы вызова API остались теми же. Но интерфейс у злоумышленников стал удобнее — появились детальные команды помощи и гибкие настройки атаки.

Отдельная угроза — именно для корпоративных сред: виртуализация давно стала основой ИТ-инфраструктуры, и массовое шифрование ESXi-серверов может парализовать компании по всему миру.


Напомним, что в феврале 2024 года международная операция Cronos серьёзно ударила по инфраструктуре LockBit. Но новая версия показывает: группировка жива и чувствует себя более чем уверенно.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru