


Новая версия LockBit 5.0 шифрует Windows, Linux и ESXi

Новая версия LockBit 5.0 шифрует Windows, Linux и ESXi

Новая версия LockBit 5.0 шифрует Windows, Linux и ESXi

Исследователи Trend Micro обнаружили свежую модификацию одного из самых известных вымогателей — LockBit. Теперь под угрозой сразу три ключевые платформы: Windows, Linux и VMware ESXi. Новая версия получила номер 5.0 и выглядит куда опаснее предшественников.

Для Windows злоумышленники подготовили вариант с плотной обфускацией и хитрой загрузкой через DLL reflection.

Плюс — стандартный набор трюков для обхода анализа: отключение Event Tracing, убийство сервисов безопасности и зачистка логов после атаки.

Linux-вариант работает через командную строку: можно выбрать папки и типы файлов для шифрования. Но больше всего пугает отдельная версия под VMware ESXi: одной командой злоумышленники могут зашифровать целые виртуальные фермы, то есть сразу десятки рабочих сред организаций.

Во всех случаях LockBit 5.0:

  • генерирует случайные расширения файлов, что усложняет восстановление;
  • завершает работу, если обнаруживает русскую локаль или геолокацию;
  • максимально скрывается за счёт новой обфускации и быстрой скорости шифрования.


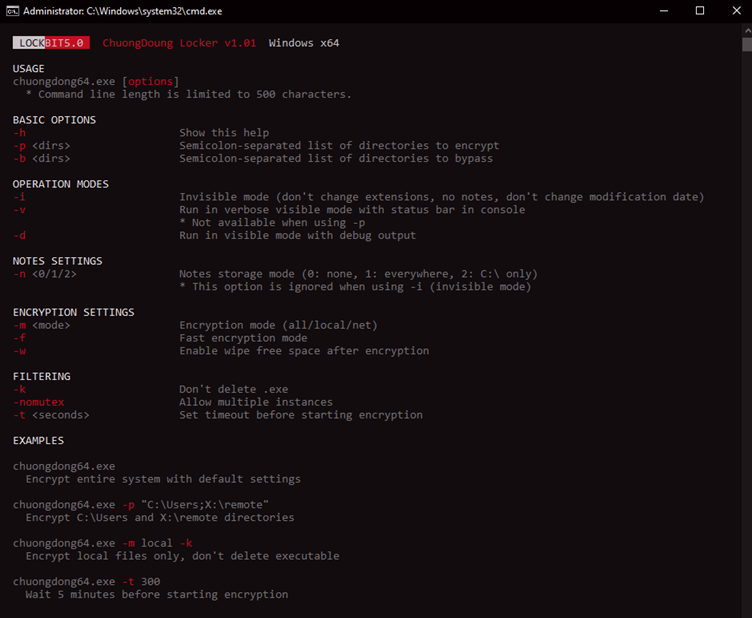
Анализ кода показывает, что это эволюция прошлой версии (4.0), а не полный переписанный продукт: алгоритмы хеширования и методы вызова API остались теми же. Но интерфейс у злоумышленников стал удобнее — появились детальные команды помощи и гибкие настройки атаки.

Отдельная угроза — именно для корпоративных сред: виртуализация давно стала основой ИТ-инфраструктуры, и массовое шифрование ESXi-серверов может парализовать компании по всему миру.


Напомним, что в феврале 2024 года международная операция Cronos серьёзно ударила по инфраструктуре LockBit. Но новая версия показывает: группировка жива и чувствует себя более чем уверенно.

Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru