


Хактивисты BO Team грозят служебным расследованием в связи с ДМС

Хактивисты BO Team грозят служебным расследованием в связи с ДМС

Хактивисты BO Team грозят служебным расследованием в связи с ДМС

В «Лаборатории Касперского» фиксируют новый всплеск целевых рассылок BO Team на территории России. Разбор сентябрьских атак показал, что хактивисты обновили свои бэкдоры, а в качестве приманки используют тему ДМС.

Вредоносные сообщения, рассылаемые BO Team, она же Black Owl, Lifting Zmiy и Hoody Hyena, написаны от имени поставщика услуг страхования либо банка. Получателя чаще всего обвиняют в злоупотреблении полисом ДМС.

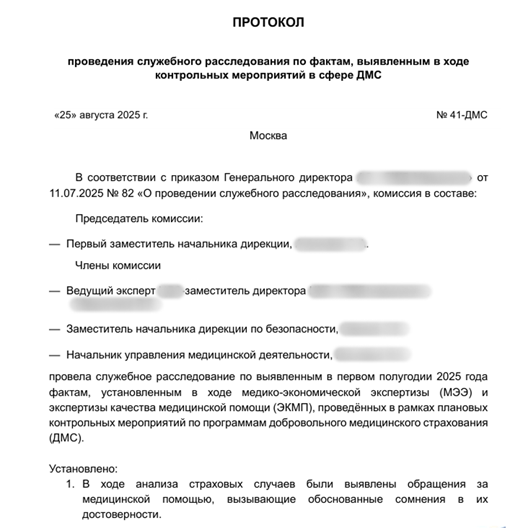
Целевой зловред (BrockenDoor) спрятан в прикрепленном архивном файле в виде экзешника, замаскированного под PDF. При открытии запароленного вложения (ключ указан в теле письма) пользователю отображается документ-приманка:


Примечательно, что вредонос откатывает свое исполнение, если у жертвы в параметрах раскладки клавиатуры не выставлен русский язык.

Основной код BrockenDoor оказался переписанным на C#. Выполняемые зловредом команды теперь обозначены двумя-тремя символами (ранее они были прописаны в развернутой форме).

Функциональность бэкдора мало изменилась. В ходе текущей кампании была зафиксирована попытка использования BrockenDoor для установки новой версии Go-бэкдора ZeronetKit, тоже из арсенала BO Team.

«Жертвами атак стали российские организации, заинтересованные в ДМС для своих сотрудников, — комментирует эксперт Kaspersky Олег Купреев. — Фишинговые письма, а также документы-приманки, скорее всего, создавались под конкретные цели: атакующие не использовали типовые шаблоны, а адаптировали вложения в каждой конкретной атаке под юридические документы, призывая жертву срочно ознакомиться с их содержанием».

Подпишитесь на новости

В России заблокируют 26 тыс. мобильных номеров, оформленных сверх лимита

Российские операторы отключат около 26 тысяч мобильных номеров, зарегистрированных сверх разрешённого количества. Они числятся примерно за тысячей абонентов. Запас симок на все случаи жизни постепенно заканчивается, по крайней мере в операторских базах.

Данные заместителя главы Роскомнадзора Олега Терлякова с форума «Спектр-2026» приводят «Ведомости».

С начала года к середине октября количество номеров сверх лимита сократилось на 1,95 млн. По подсчётам издания, перелимит уменьшился в 76 раз.

Для граждан России действует ограничение в 20 сим-карт суммарно у всех операторов. Для иностранцев вдвое меньше — десять. Превышение становится основанием для блокировки.

Ограничения направлены против нелегального оборота номеров и телефонного мошенничества. Сим-карты могут оформлять на подставных лиц или граждан, которые вообще не знают о своём внезапном телеком-хозяйстве.

При этом сокращение перелимита на 1,95 млн номеров не означает, что все эти симки принадлежали мошенникам или были принудительно отключены. Статистика показывает, сколько номеров перестало числиться сверх установленного потолка.

RSS: Новости на портале Anti-Malware.ru