


Шпионы Cavalry Werewolf шлют письма в Россию от имени киргизских госорганов

Шпионы Cavalry Werewolf шлют письма в Россию от имени киргизских госорганов

Шпионы Cavalry Werewolf шлют письма в Россию от имени киргизских госорганов

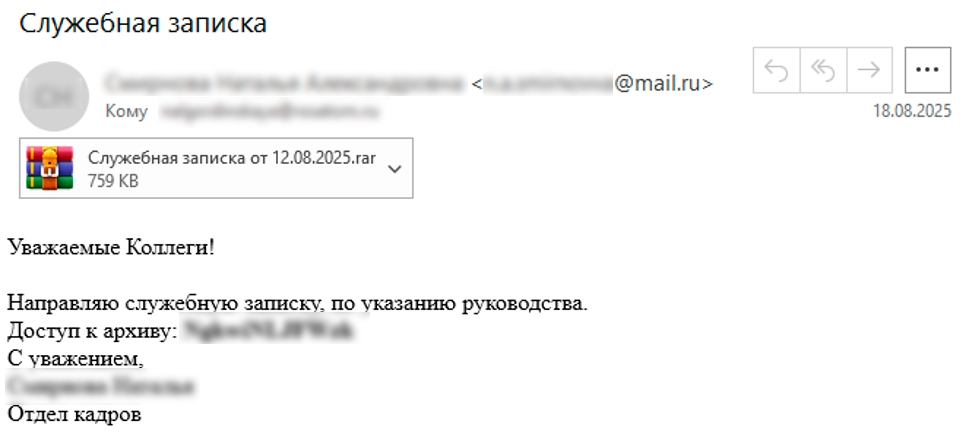
Зафиксированы новые атаки APT-группы Cavalry Werewolf с целью шпионажа. Вредоносные имейл-сообщения, разосланные в российские организации, были написаны от имени сотрудников различных министерств Киргизии.

Злоумышленники, по словам BI.ZONE, умело имитировали официальную переписку. Целями шпионских атак являлись госучреждения, энергетические компании, а также предприятия горнодобычи и обрабатывающей промышленности.

Целевые рассылки в основном проводились с поддельных адресов отправителя. Иногда использовался контактный имейл одной из киргизских госструктур, указанный на ее сайте (ящик, по всей видимости, взломан).

«Мимикрия под госслужащих стран СНГ — это способ вызвать у пользователя доверие и подтолкнуть его открыть письмо с вложениями, — отметил руководитель BI.ZONE Threat Intelligence Олег Скулкин. — Важно помнить, что организации, под которые маскируются злоумышленники, не несут ответственности за действия преступников и причиненный в результате ущерб».

К фальшивкам был прикреплен RAR-архив, якобы содержащий важный документ, а на самом деле кастомного зловреда — скрипт FoalShell либо трояна StallionRAT, управляемого через Telegram.


В ходе расследования аналитики также обнаружили вредоносные файлы с именами на таджикском, английском и арабском языках. Не исключено, что шпионская группировка готовит новые атаки на территории Средней Азии и стран Ближнего Востока.

По данным экспертов, APT-группа Cavalry Werewolf, она же YoroTrooper, Tomiris и Silent Lynx, активна с августа 2022 года. Ее в основном интересуют госсектор и сфера финансов стран СНГ; в атаках используются и общедоступные инструменты, и собственные разработки (на Python, Go и PowerShell).

Боевой арсенал Cavalry Werewolf регулярно обновляется — так, сейчас они опробуют модификацию AsyncRAT, написанную на Rust. Опенсорсный инструмент удаленного администрирования уже несколько лет доступен на GitHub, и вирусописатели время от времени создают вредоносные клоны.

Согласно статистике BI.ZONE, в период с января по июль 2025 года доля кибершпионажа в общем объеме атак по России возросла до 36%. В 2023 году этот показатель составил 15%, в 2024-м — 21%.

Троян KREMLIN заражает Chrome и Edge для кражи банковских сессий

Специалисты Elastic Security Labs раскрыли ранее неизвестную кампанию REF9334, атакующую клиентов бразильских банков. Её главный инструмент — набор вредоносных компонентов KREMLIN, который устанавливает расширение в Chrome и Edge, крадёт банковские сессии и использует блокчейн Ethereum как записную книжку с адресами управляющих серверов.

Несмотря на название, никаких связей операции с Россией исследователи не нашли.

Приманки имитируют документы 12 бразильских банков, комментарии в коде написаны на португальском, а транзакции операторов преимущественно проходят в рабочие часы Сан-Паулу.

Атака начинается с JavaScript-файла под видом счёта, банковского документа или корпоративного вложения. Запустить его жертва должна сама. Дальше загрузчик проверяет компьютер на наличие песочницы и виртуальной машины, закрепляется в системе и скачивает дополнительные компоненты. Для запуска одной из DLL злоумышленники используют легитимный файл SentinelOne через стороннюю загрузку DLL.


Главная фишка KREMLIN — получение адресов серверов и файлов из смарт-контракта Ethereum. Операторы могут менять инфраструктуру, не обновляя сам троян, а защитникам недостаточно просто заблокировать очередной домен.

Затем KREMLIN внедряет расширение AVSync System Inc. напрямую в Chrome или Edge. Вредонос подделывает защитные данные Secure Preferences и необходимые HMAC, поэтому браузер принимает расширение так, будто пользователь установил его добровольно.

После этого расширение получает доступ ко вкладкам, cookies и хранилищам браузера. Оно умеет красть токены сессий, делать скриншоты, выгружать HTML-код страниц и перехватывать запросы. То есть пароль можно даже не воровать: готовая банковская сессия зачастую полезнее.

Группировка действует как минимум с мая 2025 года и провела семь кампаний. Elastic зарегистрировала служебный домен, который вредонос использовал для проверки песочниц, и обнаружила обращения с 1515 заражённых систем. Более 98% из них находились в Бразилии. Эта мера временно нарушила защитный механизм KREMLIN, но саму операцию не остановила.

RSS: Новости на портале Anti-Malware.ru