


Ботнет SystemBC нарастил мощность за счет VPS-систем, в том числе из России

Ботнет SystemBC нарастил мощность за счет VPS-систем, в том числе из России

Ботнет SystemBC нарастил мощность за счет VPS-систем, в том числе из России

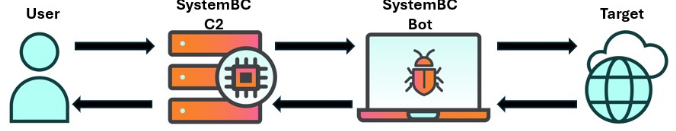
Команда Black Lotus Labs из Lumen Technologies обнаружила, что используемый киберкриминалом прокси-ботнет SystemBC обновил инфраструктуру. Он теперь состоит в основном из серверов в сетях VPS-провайдеров, а число C2 перевалило за 80.

Включение в состав SystemBC хостов VPS позволило существенно повысить пропускную способность и жизнестойкость ботнета в сравнении с сетями на частных устройствах и IoT. Лежащий в его основе вредонос также обрел двойника, заточенного под Linux.

Внедрение ботов по-прежнему происходит с помощью эксплойтов. Зараженные системы содержат множество незакрытых, хорошо известных уязвимостей — в среднем по 20 на сервер; в ряде случаев число CVE перевалило за 160.

Для получения первичного доступа ботоводы проводят сканирование портов 443. Загрузка шелл-скриптов для развертывания зловреда осуществляется через обратный вызов на порту 80.

В целевую систему могут одновременно установить более 180 вредоносных семплов. В результате жертва становится частью бот-сети и начинает проксировать трафик, помогая злоумышленникам скрыть источник атаки.


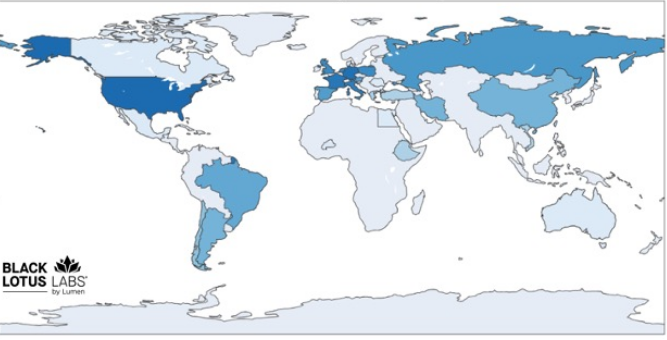
За несколько месяцев наблюдений исследователи определили, что число активных узлов SystemBC составляет в среднем 1500 в сутки; 300 из них используют ботоводы GoBrut для проведения брутфорс-атак.

Около 80% вредоносного трафика на ботнете ассоциируется с сетями пяти крупных провайдеров VPS. В 40% случаев VPS-прокси живет больше месяца, но в итоге все равно попадает в блок-лист.


Ботнет SystemBC сдается в аренду, его среди прочих использовали операторы Trickbot и IcedID. В настоящее время среди арендаторов числятся несколько сторонних прокси-сервисов, в том числе REM Proxy, в распоряжении которого также имеются 20 тыс. зараженных роутеров MikroTik.

Услугами REM Proxy, по данным экспертов, пользуются вымогатели, в частности, операторы шифровальщиков Morpheus и AvosLocker. Владельцы SystemBC и сами не прочь пустить его в ход — к примеру, чтобы скрыть попытки взлома WordPress-сайтов через брутфорс.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru