Швейцарская высшая техническая школа Цюриха снова напоминает миру, что история с Spectre ещё далека от финала. Исследователи из университета нашли новую уязвимость в процессорах AMD Zen и Intel Coffee Lake, которая позволяет гостевой виртуальной машине красть секреты у гипервизора.
Атака получила название VMSCAPE (CVE-2025-40300). Главное отличие от предыдущих Spectre-подобных приёмов — здесь злоумышленнику не нужны никакие хитрые модификации кода, вроде инъекций. Всё работает в дефолтной конфигурации.
В статье «VMSCAPE: Exposing and Exploiting Incomplete Branch Predictor Isolation in Cloud Environments», которую представят на симпозиуме IEEE по безопасности и конфиденциальности, авторы показали, что атака успешно бьёт по KVM и QEMU.
На практике они сумели считать криптографический ключ для дискового шифрования: скорость утечки составила около 32 байт в секунду на AMD Zen 4, весь процесс занял чуть больше 12 минут.
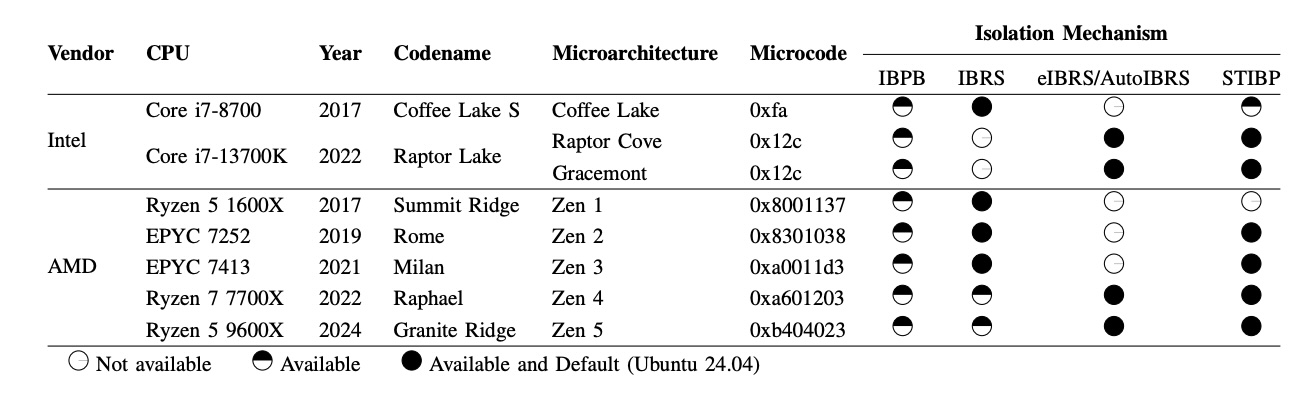
Под удар попали AMD Zen от первого до пятого поколения и Intel Coffee Lake. Исправить это железом не получится, поэтому разработчики ядра Linux внедрили программные меры защиты. Но без потерь не обошлось: в ряде сценариев падение производительности достигает 10%, хотя для Zen 4 замедление почти незаметное — около 1%.
VMSCAPE эксплуатирует недостаточное разделение предсказателей переходов между гостем и хостом. В результате происходит утечка из одной среды в другую. Для атаки используется новый приём vBTI — virtualization Branch Target Injection.
Как утверждают в Intel, уже существующие механизмы защиты от Spectre v2 (IBRS, IBPB и другие) помогают закрыть дыру, и вместе с сообществом Linux компания готовит обновления. AMD пообещала выпустить собственные патчи.
В качестве основной меры защиты предложено включение «IBPB before exit to userspace» — обновлённая версия подхода «IBPB-on-VMExit». Насколько это ударит по производительности, зависит от того, как часто виртуалка обращается к пользовательскому пространству: для эмулированных устройств накладные расходы ощутимее, чем для виртуализированных.
В любом случае патч будет активен на всех затронутых системах, включая новые AMD Zen 5 и даже свежие Intel-процессоры, которые напрямую уязвимы не были.
На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.
Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.
По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.
На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.
Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.