


Новая атака VMSCAPE: Spectre вернулся и бьёт по AMD Zen и Intel Coffee Lake

Новая атака VMSCAPE: Spectre вернулся и бьёт по AMD Zen и Intel Coffee Lake

Новая атака VMSCAPE: Spectre вернулся и бьёт по AMD Zen и Intel Coffee Lake

Швейцарская высшая техническая школа Цюриха снова напоминает миру, что история с Spectre ещё далека от финала. Исследователи из университета нашли новую уязвимость в процессорах AMD Zen и Intel Coffee Lake, которая позволяет гостевой виртуальной машине красть секреты у гипервизора.

Атака получила название VMSCAPE (CVE-2025-40300). Главное отличие от предыдущих Spectre-подобных приёмов — здесь злоумышленнику не нужны никакие хитрые модификации кода, вроде инъекций. Всё работает в дефолтной конфигурации.

В статье «VMSCAPE: Exposing and Exploiting Incomplete Branch Predictor Isolation in Cloud Environments», которую представят на симпозиуме IEEE по безопасности и конфиденциальности, авторы показали, что атака успешно бьёт по KVM и QEMU.

На практике они сумели считать криптографический ключ для дискового шифрования: скорость утечки составила около 32 байт в секунду на AMD Zen 4, весь процесс занял чуть больше 12 минут.


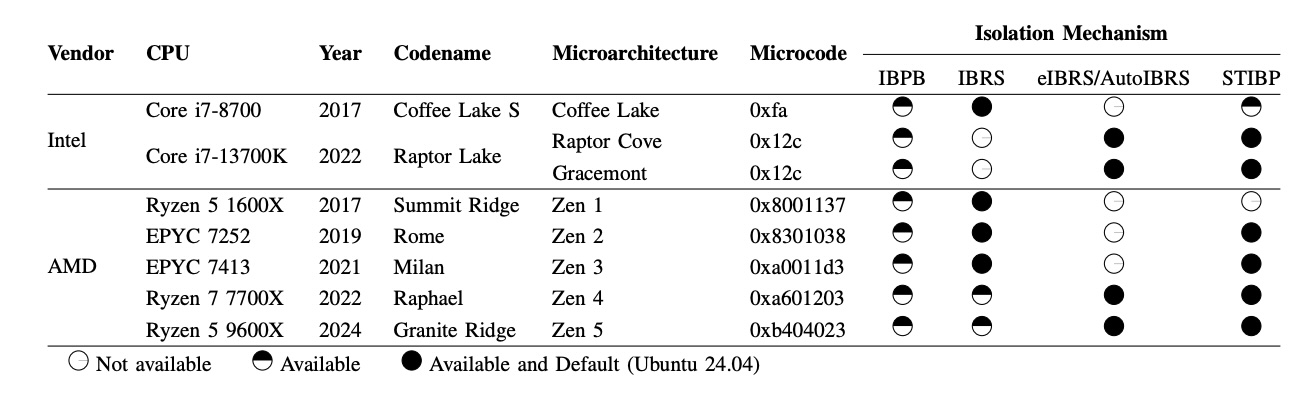
Под удар попали AMD Zen от первого до пятого поколения и Intel Coffee Lake. Исправить это железом не получится, поэтому разработчики ядра Linux внедрили программные меры защиты. Но без потерь не обошлось: в ряде сценариев падение производительности достигает 10%, хотя для Zen 4 замедление почти незаметное — около 1%.


VMSCAPE эксплуатирует недостаточное разделение предсказателей переходов между гостем и хостом. В результате происходит утечка из одной среды в другую. Для атаки используется новый приём vBTI — virtualization Branch Target Injection.

Как утверждают в Intel, уже существующие механизмы защиты от Spectre v2 (IBRS, IBPB и другие) помогают закрыть дыру, и вместе с сообществом Linux компания готовит обновления. AMD пообещала выпустить собственные патчи.

В качестве основной меры защиты предложено включение «IBPB before exit to userspace» — обновлённая версия подхода «IBPB-on-VMExit». Насколько это ударит по производительности, зависит от того, как часто виртуалка обращается к пользовательскому пространству: для эмулированных устройств накладные расходы ощутимее, чем для виртуализированных.

В любом случае патч будет активен на всех затронутых системах, включая новые AMD Zen 5 и даже свежие Intel-процессоры, которые напрямую уязвимы не были.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru