


Шифровальщик CyberVolk использует сбойный Nonce и губит данные навсегда

Шифровальщик CyberVolk использует сбойный Nonce и губит данные навсегда

Шифровальщик CyberVolk использует сбойный Nonce и губит данные навсегда

Исследователи AhnLab опубликовали подробный разбор нового семейства вымогателей CyberVolk, которое с мая 2024 года активно атакует госучреждения и критическую инфраструктуру. Главная особенность зловреда — невосстановимое шифрование, из-за которого вернуть данные практически невозможно.

По данным специалистов, группировка придерживается пророссийской позиции и выбирает в качестве целей страны, считающиеся «недружественными» к России.

В числе недавних атак — инфраструктурные и научные организации в Японии, Франции и Великобритании. Для связи злоумышленники используют Telegram.

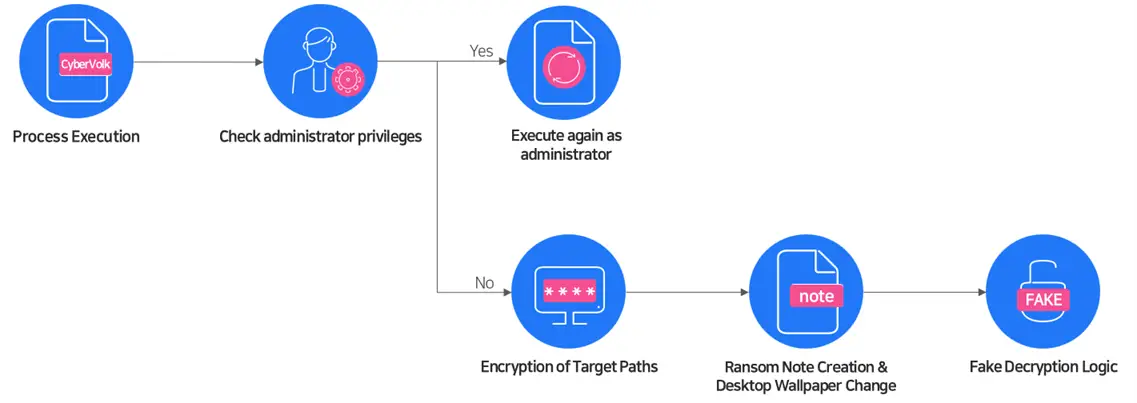
Как работает CyberVolk:

  • запускается с повышением привилегий до администратора;
  • пропускает системные каталоги вроде Program Files и ProgramData, чтобы не «положить» Windows;
  • файлы получают расширение .CyberVolk;
  • применяется двухуровневое шифрование — сначала AES-256 GCM, затем ChaCha20-Poly1305.


Но тут скрыт главный «сюрприз». Разработчики допустили фатальную ошибку: при расшифровке программа использует неверное значение Nonce. Поскольку правильное значение нигде не сохраняется, даже наличие ключа не помогает. Восстановить файлы математически невозможно.

В конце атаки вымогатель оставляет записку READMENOW.txt и предлагает ввести ключ — всего три попытки. Но даже правильный ключ не сработает: алгоритм изначально «сломанный».

По сути, CyberVolk — это шифровальщик без обратного пути, который превращает данные в мусор.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru