


Вредоносные программы применялись в 76% атак на компании в 2025 году

Вредоносные программы применялись в 76% атак на компании в 2025 году

Вредоносные программы применялись в 76% атак на компании в 2025 году

По данным исследования Positive Technologies, во втором квартале 2025 года вредоносные программы по-прежнему остаются главным инструментом киберпреступников: они использовались в 76% успешных атак на организации. Чаще всего последствия таких инцидентов выражались в утечке конфиденциальных данных (52%) и нарушении работы компаний (45%).

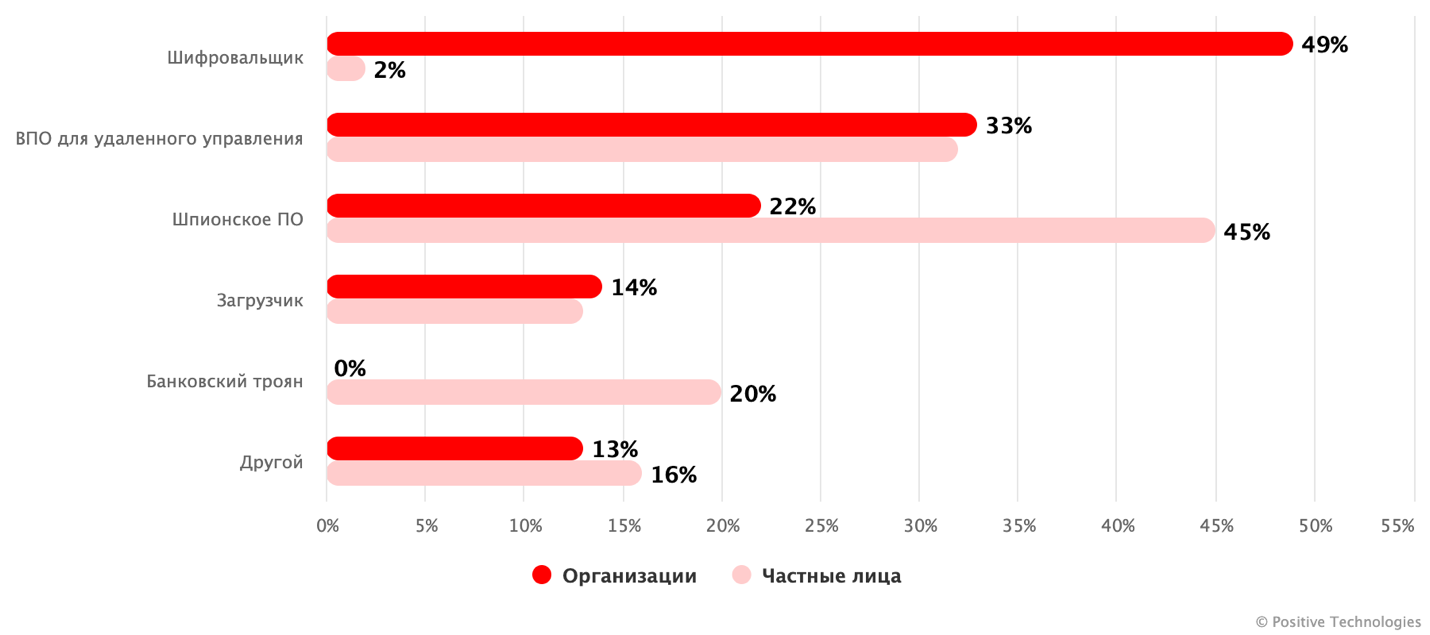
Эксперты отмечают, что за первое полугодие использование зловредов заметно выросло: по сравнению с первым кварталом — на 26%, а по сравнению с тем же периодом прошлого года — на 12%. Наиболее распространённые типы:

  • программы-вымогатели (49%),
  • средства удалённого управления (33%),
  • шпионский софт (22%).


Популярность зловредов объясняется их способностью быстро проникать в инфраструктуру, оставаться незамеченными и обеспечивать злоумышленникам долгосрочный контроль. При этом растёт использование загрузчиков — их доля увеличилась втрое по сравнению с предыдущим кварталом. Такие инструменты применяют для многоэтапной доставки: сначала в систему попадает загрузчик, а затем — трояны удалённого доступа, инфостилеры или шифровальщики.

В частности, специалисты зафиксировали использование нового загрузчика ModiLoader (DBatLoader), распространявшегося через фишинговые письма под видом банковских документов. На завершающем этапе он устанавливал Snake Keylogger, крадущий пароли и перехватывающий нажатия клавиш.

Отдельное направление — использование в атаках легального софта. Его доля достигла 11%. Киберпреступники всё активнее применяют малоизвестные утилиты и даже легитимные программы для маскировки своей активности.

По прогнозам, в ближайшее время будет расти число комбинированных атак, где применяются сразу несколько типов зловредов. Всё больше вымогателей будут не столько шифровать данные, сколько похищать их для последующего давления на жертву. Злоумышленники будут чаще использовать легитимные инструменты и облачные сервисы, а также тактику living off the land — когда атака маскируется под обычную активность в системе.

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru