


Вредоносные программы применялись в 76% атак на компании в 2025 году

Вредоносные программы применялись в 76% атак на компании в 2025 году

Вредоносные программы применялись в 76% атак на компании в 2025 году

По данным исследования Positive Technologies, во втором квартале 2025 года вредоносные программы по-прежнему остаются главным инструментом киберпреступников: они использовались в 76% успешных атак на организации. Чаще всего последствия таких инцидентов выражались в утечке конфиденциальных данных (52%) и нарушении работы компаний (45%).

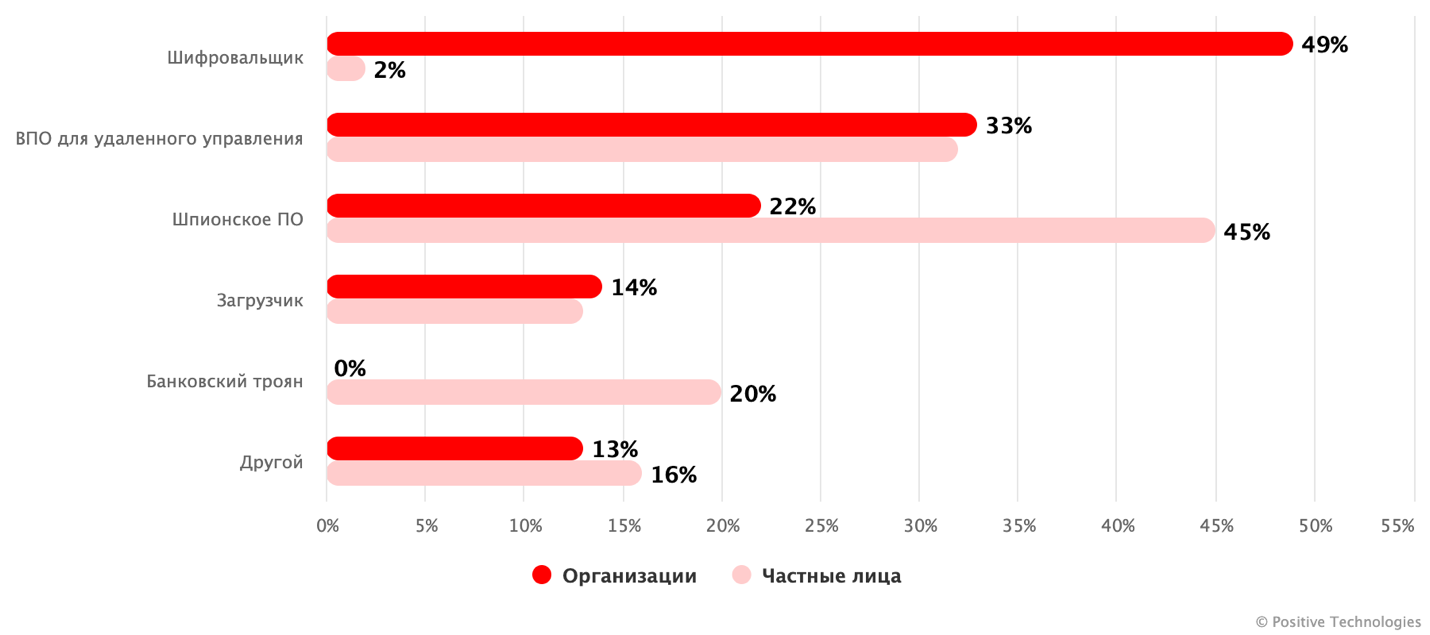
Эксперты отмечают, что за первое полугодие использование зловредов заметно выросло: по сравнению с первым кварталом — на 26%, а по сравнению с тем же периодом прошлого года — на 12%. Наиболее распространённые типы:

  • программы-вымогатели (49%),
  • средства удалённого управления (33%),
  • шпионский софт (22%).


Популярность зловредов объясняется их способностью быстро проникать в инфраструктуру, оставаться незамеченными и обеспечивать злоумышленникам долгосрочный контроль. При этом растёт использование загрузчиков — их доля увеличилась втрое по сравнению с предыдущим кварталом. Такие инструменты применяют для многоэтапной доставки: сначала в систему попадает загрузчик, а затем — трояны удалённого доступа, инфостилеры или шифровальщики.

В частности, специалисты зафиксировали использование нового загрузчика ModiLoader (DBatLoader), распространявшегося через фишинговые письма под видом банковских документов. На завершающем этапе он устанавливал Snake Keylogger, крадущий пароли и перехватывающий нажатия клавиш.

Отдельное направление — использование в атаках легального софта. Его доля достигла 11%. Киберпреступники всё активнее применяют малоизвестные утилиты и даже легитимные программы для маскировки своей активности.

По прогнозам, в ближайшее время будет расти число комбинированных атак, где применяются сразу несколько типов зловредов. Всё больше вымогателей будут не столько шифровать данные, сколько похищать их для последующего давления на жертву. Злоумышленники будут чаще использовать легитимные инструменты и облачные сервисы, а также тактику living off the land — когда атака маскируется под обычную активность в системе.

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

Жительница Магдагачи в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru