


Сбербанк: в 2025 году ущерб России от кибератак возрос до 1,5 трлн рублей

Сбербанк: в 2025 году ущерб России от кибератак возрос до 1,5 трлн рублей

Сбербанк: в 2025 году ущерб России от кибератак возрос до 1,5 трлн рублей

По оценкам Сбера, за восемь месяцев 2025 года количество кибератак в России увеличилось в три раза. Совокупный ущерб экономике от действий злоумышленников в этот период тоже возрос и может составить около 1,5 трлн рублей.

Эти неутешительные цифры озвучил на проходящем во Владивостоке Восточном экономическом форуме (ВЭФ) зампредседателя правления банка Станислав Кузнецов.

Рост числа киберинцидентов в российских организациях зафиксировали и другие специалисты. При этом непрошеные гости все чаще вторгаются в сети избирательно; в первом полугодии две трети целевых атак имели целью шпионаж, в остальных случаях мотивом служила финансовая выгода либо хактивизм.

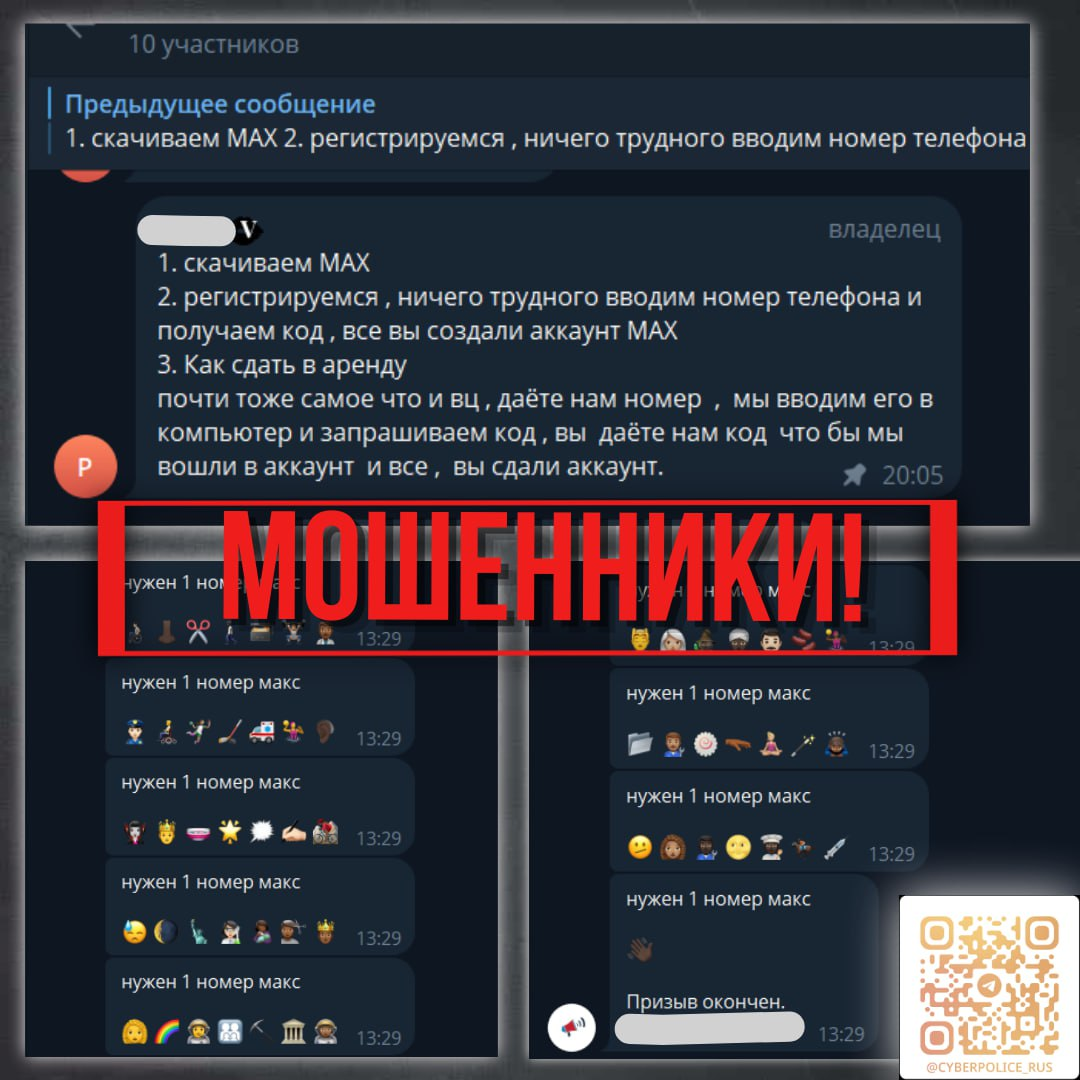
Выступая на ВЭФ, представитель Сбера также отметил повышенное внимание киберпреступников к российскому MAX. Онлайн-мошенники активно осваивают новый мессенджер, пытаясь реализовать схемы обмана, уже обкатанные в Telegram и WhatsApp (принадлежит компании Meta, деятельность которой признана в России экстремистской и запрещена).

В июле в MAX было удалено свыше 32 тыс. вредоносных файлов и заблокировано более 10 тыс. номеров телефона онлайн-мошенников. Зафиксированы первые случаи компрометации аккаунтов, доступ к которым злоумышленники пытаются получить через фишинг либо арендуют у зарегистрированных пользователей — в основном школьников и студентов, хотя такие случаи пока редки.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru