


Сбербанк: в 2025 году ущерб России от кибератак возрос до 1,5 трлн рублей

Сбербанк: в 2025 году ущерб России от кибератак возрос до 1,5 трлн рублей

Сбербанк: в 2025 году ущерб России от кибератак возрос до 1,5 трлн рублей

По оценкам Сбера, за восемь месяцев 2025 года количество кибератак в России увеличилось в три раза. Совокупный ущерб экономике от действий злоумышленников в этот период тоже возрос и может составить около 1,5 трлн рублей.

Эти неутешительные цифры озвучил на проходящем во Владивостоке Восточном экономическом форуме (ВЭФ) зампредседателя правления банка Станислав Кузнецов.

Рост числа киберинцидентов в российских организациях зафиксировали и другие специалисты. При этом непрошеные гости все чаще вторгаются в сети избирательно; в первом полугодии две трети целевых атак имели целью шпионаж, в остальных случаях мотивом служила финансовая выгода либо хактивизм.

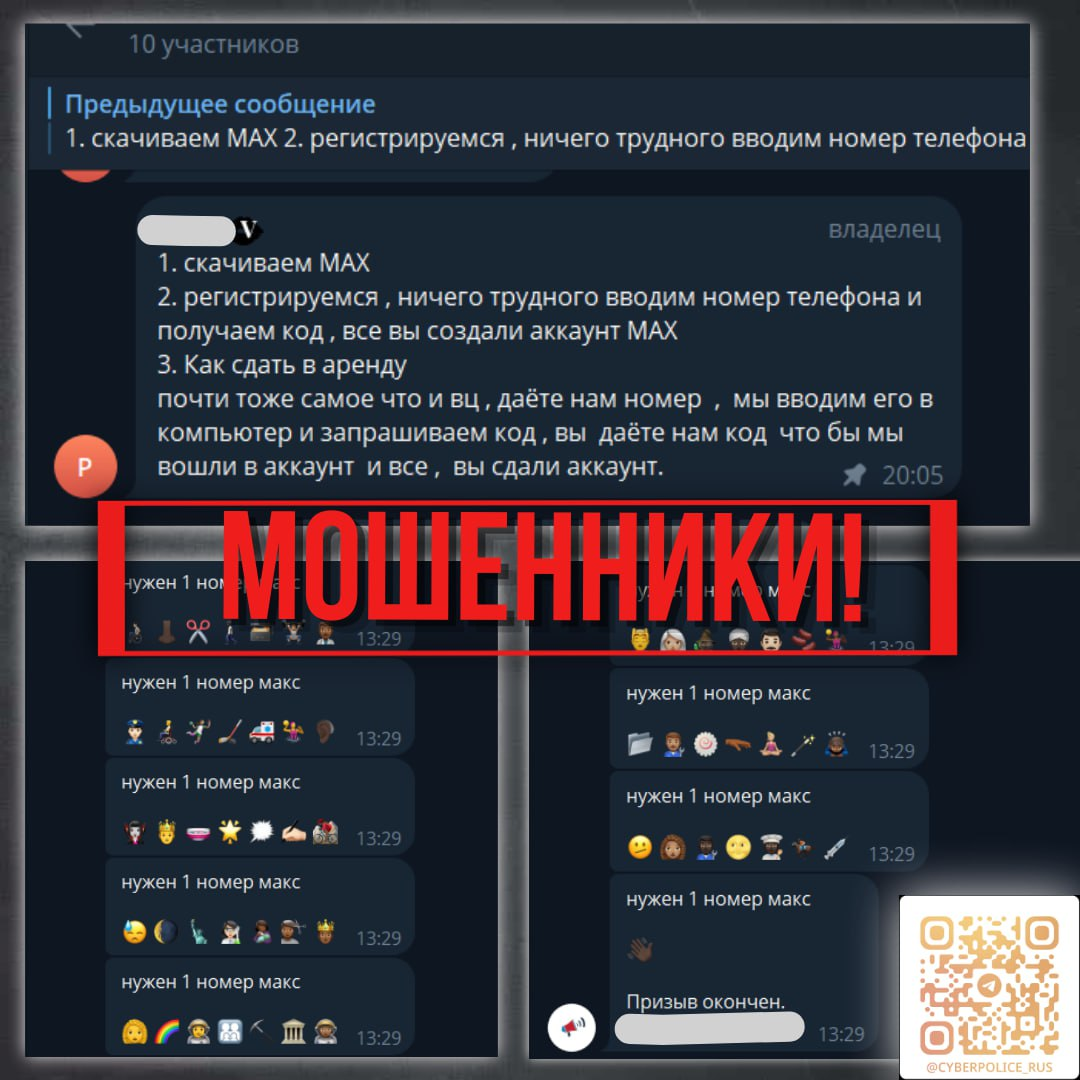
Выступая на ВЭФ, представитель Сбера также отметил повышенное внимание киберпреступников к российскому MAX. Онлайн-мошенники активно осваивают новый мессенджер, пытаясь реализовать схемы обмана, уже обкатанные в Telegram и WhatsApp (принадлежит компании Meta, деятельность которой признана в России экстремистской и запрещена).

В июле в MAX было удалено свыше 32 тыс. вредоносных файлов и заблокировано более 10 тыс. номеров телефона онлайн-мошенников. Зафиксированы первые случаи компрометации аккаунтов, доступ к которым злоумышленники пытаются получить через фишинг либо арендуют у зарегистрированных пользователей — в основном школьников и студентов, хотя такие случаи пока редки.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru