


Пиратские репаки разносят HijackLoader, обходя uBlock и защиту Windows

Пиратские репаки разносят HijackLoader, обходя uBlock и защиту Windows

Пиратские репаки разносят HijackLoader, обходя uBlock и защиту Windows

Киберисследователи зафиксировали новую кампанию с использованием HijackLoader — модульного загрузчика, который распространяется через сайты с пиратскими играми. На форумах такие ресурсы вроде Dodi Repacks часто называют «безопасными», особенно если использовать uBlock Origin, но на деле они становятся источником заражений, а блокировщики рекламы и SmartScreen от Microsoft тут не спасают.

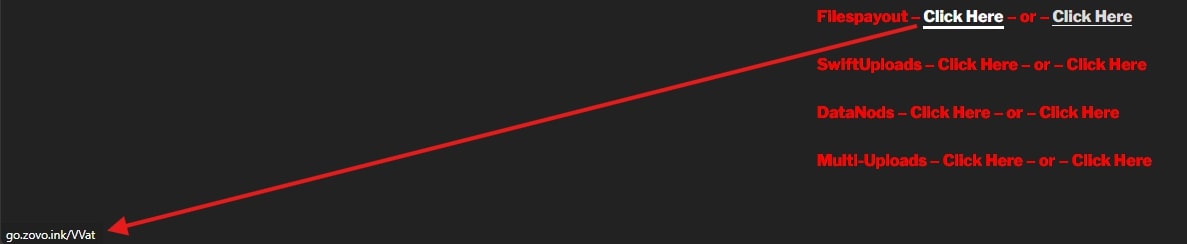
Схема, по данным Trellix, выглядит так: пользователь кликает по ссылке на пиратскую игру, попадает на промежуточные домены вроде zovo[.]ink или downf[.]lol и скачивает архив с MEGA.

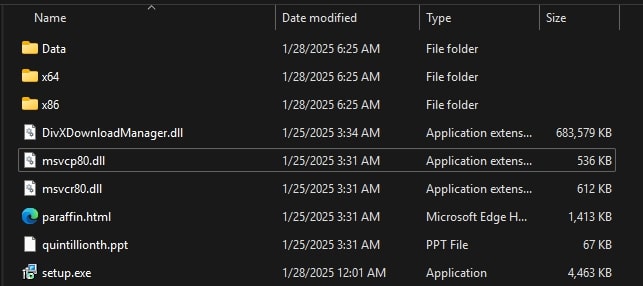
Внутри — цепочка из ZIP и 7z, где в итоге прячется вредоносный DLL, маскирующийся под легитимный компонент. Размер таких файлов специально делают большим, чтобы песочницы не могли загрузить их на проверку.


Дальше идёт многоуровневая техника обхода защиты: HijackLoader подменяет системные DLL, шифрует конфиги, проверяет, не запущен ли код в виртуалке или отладчике, и запускается только на «живых» машинах. Архитектура у него модульная — до 40 компонентов. Среди них, например, модуль для скрытой работы с API, обхода EDR и подмены системных вызовов.

Для закрепления на системе зловред создаёт ярлыки в автозагрузке, планировщики задач или BITS-трансферы, а иногда поднимает права через известные трюки с UAC. Дальше — внедрение в легитимные процессы вроде choice.exe или даже подписанные бинарники от Qihoo 360. При этом активно используются техники hollowing, отключение WOW64-редиректа, антиотладочные проверки по таймерам и «чистка» системных библиотек от хуков.


Цель у всего этого — развернуть полезную нагрузку, чаще всего воришки вроде LummaC2. В финале зловред расшифровывает полезный код и запускает его в процессе жертвы.

Важно, что кампания не ограничивается только игровыми торрентами. Исследователи нашли такие же вредоносные архивы даже по ссылкам из TIDAL-плейлистов и сторонних файловых хостингов. Это говорит о том, что злоумышленники активно эксплуатируют поисковые запросы вроде «crack» и «free download», заманивая пользователей на подменённые ресурсы.

HijackLoader продолжает развиваться: новые версии модулей усложняют анализ и улучшают обход защит. Ранее его уже связывали с семействами Remcos, Vidar и Redline Stealer.

Подпишитесь на новости

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru