


Пиратские репаки разносят HijackLoader, обходя uBlock и защиту Windows

Пиратские репаки разносят HijackLoader, обходя uBlock и защиту Windows

Пиратские репаки разносят HijackLoader, обходя uBlock и защиту Windows

Киберисследователи зафиксировали новую кампанию с использованием HijackLoader — модульного загрузчика, который распространяется через сайты с пиратскими играми. На форумах такие ресурсы вроде Dodi Repacks часто называют «безопасными», особенно если использовать uBlock Origin, но на деле они становятся источником заражений, а блокировщики рекламы и SmartScreen от Microsoft тут не спасают.

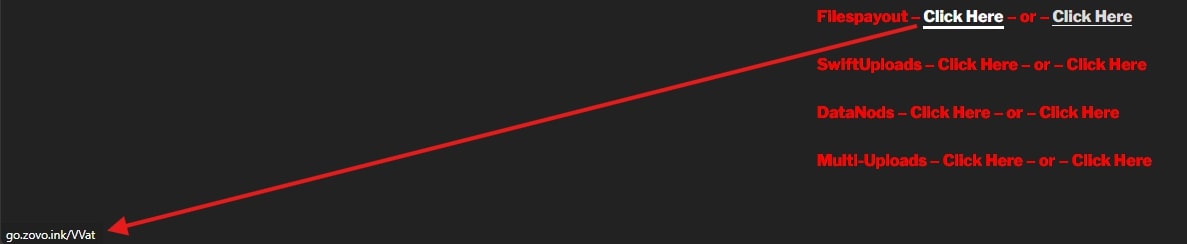
Схема, по данным Trellix, выглядит так: пользователь кликает по ссылке на пиратскую игру, попадает на промежуточные домены вроде zovo[.]ink или downf[.]lol и скачивает архив с MEGA.

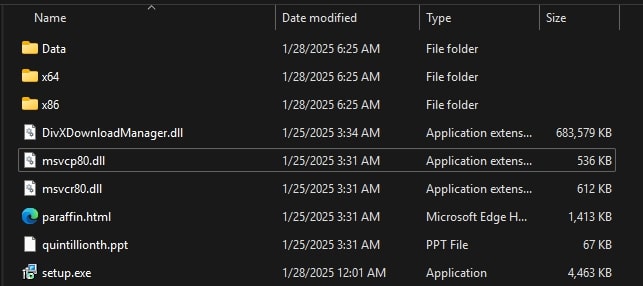
Внутри — цепочка из ZIP и 7z, где в итоге прячется вредоносный DLL, маскирующийся под легитимный компонент. Размер таких файлов специально делают большим, чтобы песочницы не могли загрузить их на проверку.


Дальше идёт многоуровневая техника обхода защиты: HijackLoader подменяет системные DLL, шифрует конфиги, проверяет, не запущен ли код в виртуалке или отладчике, и запускается только на «живых» машинах. Архитектура у него модульная — до 40 компонентов. Среди них, например, модуль для скрытой работы с API, обхода EDR и подмены системных вызовов.

Для закрепления на системе зловред создаёт ярлыки в автозагрузке, планировщики задач или BITS-трансферы, а иногда поднимает права через известные трюки с UAC. Дальше — внедрение в легитимные процессы вроде choice.exe или даже подписанные бинарники от Qihoo 360. При этом активно используются техники hollowing, отключение WOW64-редиректа, антиотладочные проверки по таймерам и «чистка» системных библиотек от хуков.


Цель у всего этого — развернуть полезную нагрузку, чаще всего воришки вроде LummaC2. В финале зловред расшифровывает полезный код и запускает его в процессе жертвы.

Важно, что кампания не ограничивается только игровыми торрентами. Исследователи нашли такие же вредоносные архивы даже по ссылкам из TIDAL-плейлистов и сторонних файловых хостингов. Это говорит о том, что злоумышленники активно эксплуатируют поисковые запросы вроде «crack» и «free download», заманивая пользователей на подменённые ресурсы.

HijackLoader продолжает развиваться: новые версии модулей усложняют анализ и улучшают обход защит. Ранее его уже связывали с семействами Remcos, Vidar и Redline Stealer.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru