


На киберфорум пришёл новичок: вымогатель Pay2Key атакует Россию

На киберфорум пришёл новичок: вымогатель Pay2Key атакует Россию

На киберфорум пришёл новичок: вымогатель Pay2Key атакует Россию

Аналитики F6 Threat Intelligence зафиксировали появление нового вымогательского сервиса — Pay2Key. Он распространяется по модели RaaS (Ransomware-as-a-Service) и ориентирован в том числе на российские компании, что нарушает негласное правило «не работать по СНГ». За весну 2025 года эксперты зафиксировали минимум три рассылки с вредоносом, нацеленным на российский бизнес — от ретейла до банков.

Ранее мы писали, что этот вымогатель может всего за час разбежаться по атакованной сети.

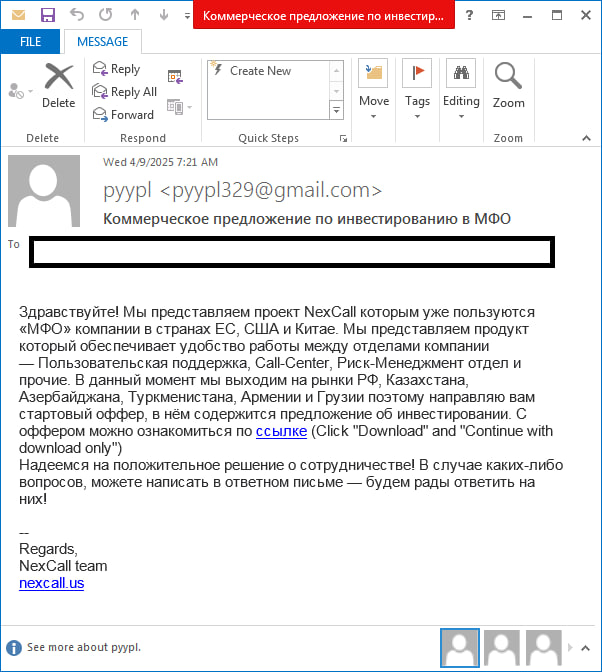
Pay2Key базируется на шифровальщике Mimic и работает через анонимную сеть I2P. Установочный файл распространяется через фишинг — чаще всего под видом «коммерческого предложения» в SFX-архиве.

Внутри — зашифрованные скрипты, которые отключают антивирус, обходят защиту Windows и запускают сам шифровальщик. В процессе шифрования используется связка ChaCha20 + X25519. Все зашифрованные файлы получают расширение *.7u1j, а в папке остаётся записка с требованием выкупа — сумма в одном из кейсов составила $2499.

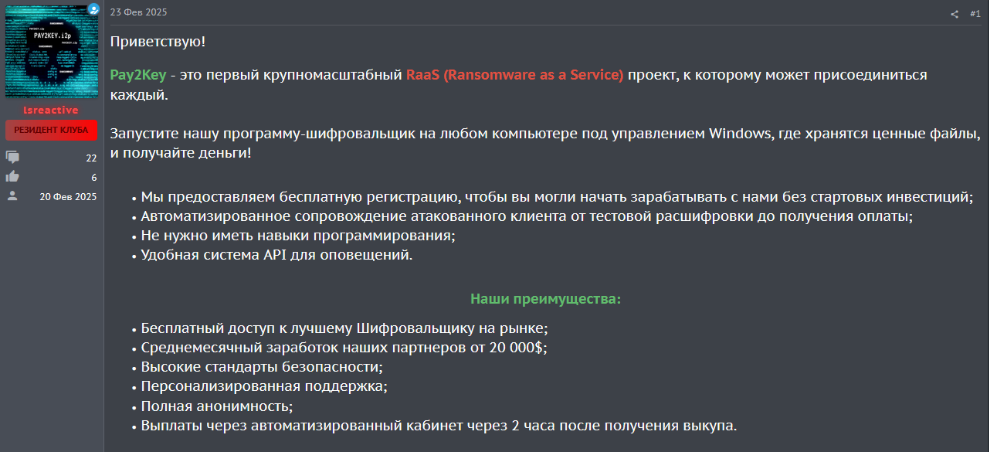
Интересно, что авторы Pay2Key (один из них, предположительно, под ником adeptppp) активно рекламируют своё детище на русскоязычных форумах вроде Gerki и RAMP.

Хотя, например, на форуме Probiv официально запрещены атаки на «РУ». Тем не менее, вредонос уже использовался в рассылках, направленных против компаний из России. Среди жертв — финорганизации и застройщики.

Каждая кампания имела свою тему — «коммерческое предложение», «заявка на ограждение», «проверка от ИФНС» и т. д. Вложения содержали исполняемые файлы, которые устанавливали Pay2Key версии 1.1 или 1.2.


Эксперты отмечают, что вредонос активно дорабатывается, а злоумышленники используют легитимные утилиты и нестандартные способы обхода антивирусов.


Вывод аналитиков однозначен: конкуренция среди киберпреступников растёт, а с ней и риск появления новых RaaS-сервисов, которые не будут делать исключений для России. Pay2Key — лишь первый звоночек в этом тренде.

Подпишитесь на новости

Google Chrome сам перезапустится для обновления, когда вы отойдёте за кофе

Google готовит для Chrome функцию отложенного перезапуска, которая позволит установить обновление без внезапного закрытия браузера в самый неподходящий момент. Корпорация добра уже добавила варианты перезапуска, напоминания, визуальные индикаторы и сбор технической статистики. До стабильной версии Chrome новинка пока не добралась.

На разработку указывают изменения в коде Chromium, объединённые темой queued-restarts.

После загрузки обновления браузер сможет предложить два варианта: перезапуститься немедленно или дождаться, когда пользователь отойдёт от компьютера. Во втором случае Chrome выждет примерно пять минут бездействия и только затем попробует закрыться и запуститься заново.


Перезапуск отменят, если Chrome скачивает файл, воспроизводит аудио или видео, записывает экран либо использует камеру. То есть сериал, видеозвонок и загрузка архива теоретически переживут обновление.

О запланированном перезапуске сообщат всплывающее уведомление и индикатор в меню приложения с надписью «Запланированное обновление». Напоминания могут появляться при открытии новой вкладки, чтобы Chrome не лез со своими апдейтами посреди работы.

Правда, название Scheduled Restart звучит пока солиднее самой функции. Выбрать точное время, как в Windows Update, текущая реализация не позволяет: браузер ориентируется прежде всего на отсутствие активности.

Google ранее обещала искать менее раздражающие способы перезапуска Chrome ради обновлений. Когда функция появится у всех — неизвестно.

RSS: Новости на портале Anti-Malware.ru