


Один QR-код — и ваш аккаунт WhatsApp у злоумышленников: новая атака

Один QR-код — и ваш аккаунт WhatsApp у злоумышленников: новая атака

Один QR-код — и ваш аккаунт WhatsApp у злоумышленников: новая атака

К ссылкам «присоединиться ко встрече» в WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) теперь стоит относиться с особой осторожностью. Исследователи обнаружили новую фишинговую кампанию, которая маскируется под вход в WhatsApp Web и позволяет злоумышленникам перехватывать аккаунты буквально за считаные секунды.

Судя по всему, за атакой может стоять иранская разведка. Тревогу на этой неделе поднял британский исследователь Нариман Гариб.

Он обнаружил полноценный «набор слежки», который имитирует процесс аутентификации в WhatsApp Web и выглядит максимально правдоподобно. Жертва до последнего уверена, что просто подключается к онлайн-встрече.

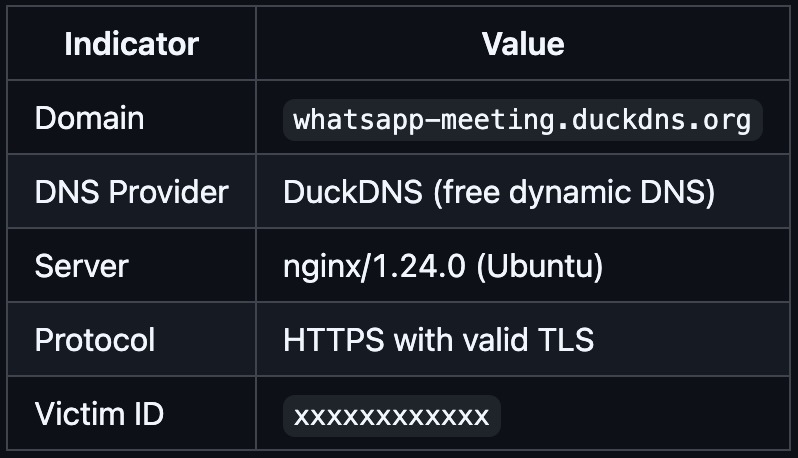
Сценарий атаки довольно простой, но изящный. Пользователю приходит сообщение в WhatsApp со ссылкой — например, на созвон или встречу. Переход по ней ведёт на поддельную страницу WhatsApp Web, размещённую на домене DuckDNS и запущенную на сервере с Ubuntu и nginx. На экране появляется знакомое окно входа с QR-кодом, почти неотличимое от настоящего.


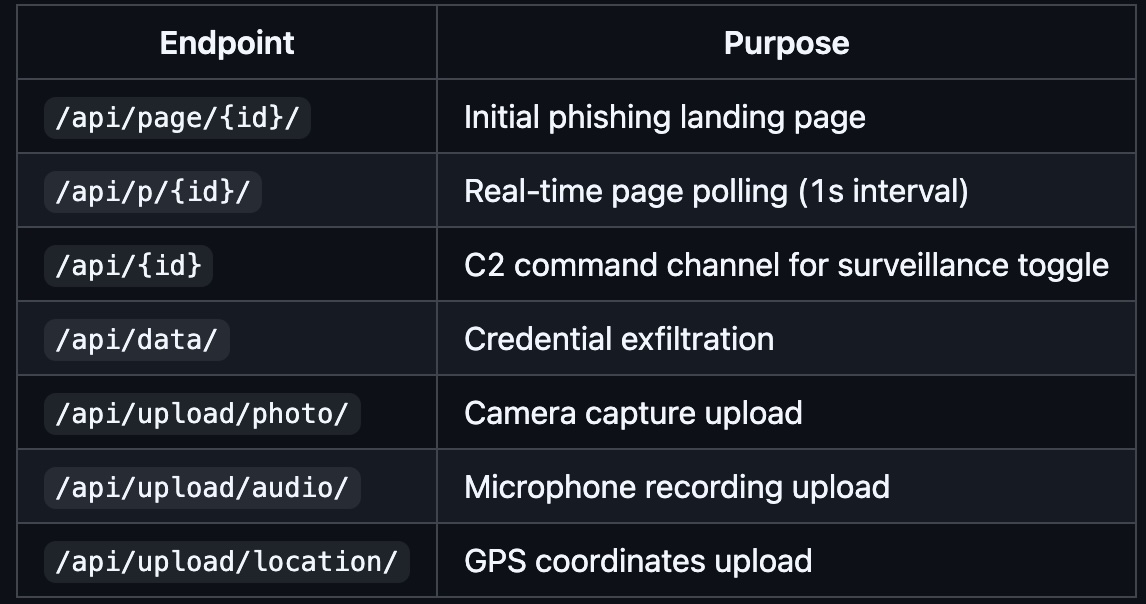
Однако за кулисами страница каждую секунду обращается к серверу злоумышленника и в реальном времени подгружает QR-код из его браузерной сессии WhatsApp Web. Когда пользователь сканирует этот код, он на самом деле не входит в свой аккаунт, а привязывает его к браузеру атакующего. Как отмечает Гариб, в этот момент жертва фактически «аутентифицирует сессию злоумышленника», после чего тот получает полный доступ к перепискам и контактам.

И это только начало. Анализ показал, что фишинговый набор также запрашивает разрешения браузера, открывающие путь к глубокой слежке за устройством. Если пользователь их выдаёт, злоумышленник может удалённо включать камеру и микрофон, делать фотографии, записывать аудио и отслеживать геолокацию в реальном времени. Все эти функции управляются удалённо и могут включаться и отключаться по желанию атакующего.


По словам исследователя, кампания нацелена на пользователей за пределами Ирана, связанных с политикой, СМИ, правозащитной деятельностью и академическими исследованиями, затрагивающими страну.

Разработчики WhatsApp подчёркивают, что платформа использует встроенные механизмы защиты и не позволяет открывать ссылки от незнакомых отправителей. Компания также призывает пользователей сообщать о подобных сообщениях, чтобы команда безопасности могла оперативно реагировать на угрозы.

QR-коды давно используются в мошеннических схемах, но в этом случае ставка сделана выше обычного. Атака объединяет перехват аккаунта, живую подмену QR-кода и возможность полноценной слежки за устройством.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru