К ссылкам «присоединиться ко встрече» в WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) теперь стоит относиться с особой осторожностью. Исследователи обнаружили новую фишинговую кампанию, которая маскируется под вход в WhatsApp Web и позволяет злоумышленникам перехватывать аккаунты буквально за считаные секунды.
Судя по всему, за атакой может стоять иранская разведка. Тревогу на этой неделе поднял британский исследователь Нариман Гариб.
Он обнаружил полноценный «набор слежки», который имитирует процесс аутентификации в WhatsApp Web и выглядит максимально правдоподобно. Жертва до последнего уверена, что просто подключается к онлайн-встрече.
Сценарий атаки довольно простой, но изящный. Пользователю приходит сообщение в WhatsApp со ссылкой — например, на созвон или встречу. Переход по ней ведёт на поддельную страницу WhatsApp Web, размещённую на домене DuckDNS и запущенную на сервере с Ubuntu и nginx. На экране появляется знакомое окно входа с QR-кодом, почти неотличимое от настоящего.
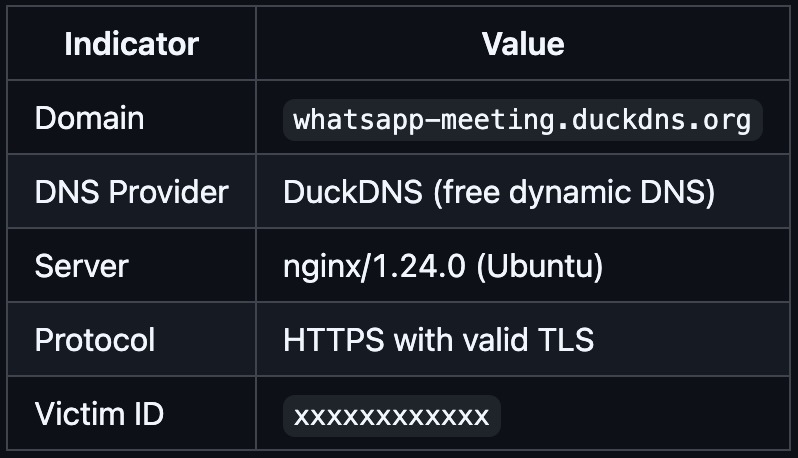
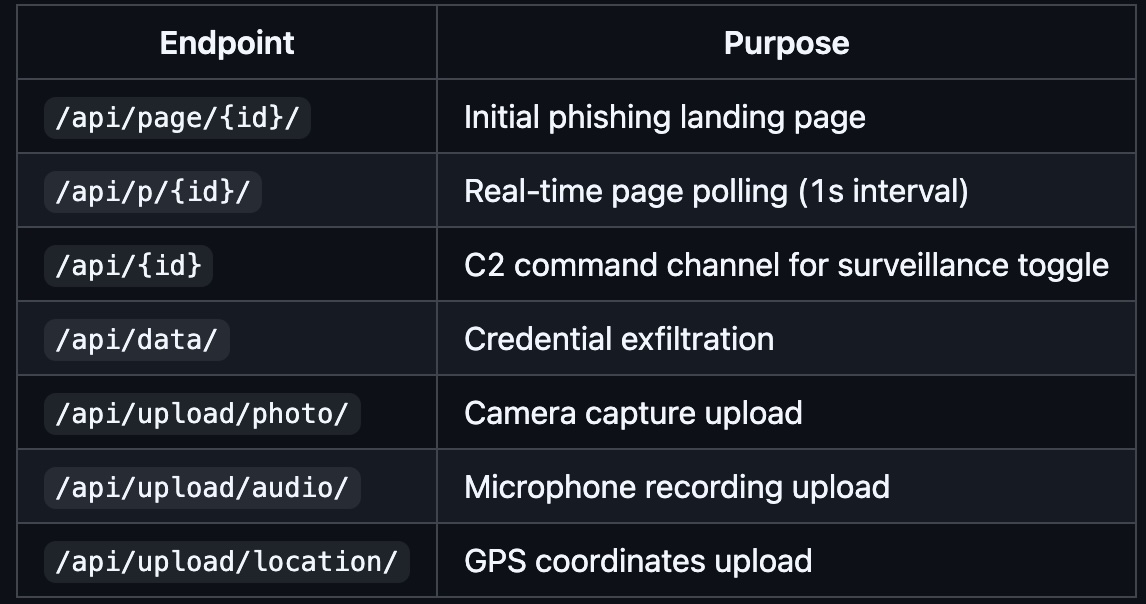
Однако за кулисами страница каждую секунду обращается к серверу злоумышленника и в реальном времени подгружает QR-код из его браузерной сессии WhatsApp Web. Когда пользователь сканирует этот код, он на самом деле не входит в свой аккаунт, а привязывает его к браузеру атакующего. Как отмечает Гариб, в этот момент жертва фактически «аутентифицирует сессию злоумышленника», после чего тот получает полный доступ к перепискам и контактам.
И это только начало. Анализ показал, что фишинговый набор также запрашивает разрешения браузера, открывающие путь к глубокой слежке за устройством. Если пользователь их выдаёт, злоумышленник может удалённо включать камеру и микрофон, делать фотографии, записывать аудио и отслеживать геолокацию в реальном времени. Все эти функции управляются удалённо и могут включаться и отключаться по желанию атакующего.
По словам исследователя, кампания нацелена на пользователей за пределами Ирана, связанных с политикой, СМИ, правозащитной деятельностью и академическими исследованиями, затрагивающими страну.
Разработчики WhatsApp подчёркивают, что платформа использует встроенные механизмы защиты и не позволяет открывать ссылки от незнакомых отправителей. Компания также призывает пользователей сообщать о подобных сообщениях, чтобы команда безопасности могла оперативно реагировать на угрозы.
QR-коды давно используются в мошеннических схемах, но в этом случае ставка сделана выше обычного. Атака объединяет перехват аккаунта, живую подмену QR-кода и возможность полноценной слежки за устройством.